
Guía de Defensa para CISOs del 6 de Noviembre de 2026: Blindaje de Xen Dom0, OpenSSH musl en Alpine, LXD mTLS, Paneles cPGuard/CWP, Controladores OT de Cadena de Frío y AD CS

📌
Security Roundup Series: Semana del 6 de Noviembre de 2026 • 9 min de lectura deep dive
🚨
Vulnerability Intelligence:
CVE ID:
CVE-2026-119977, CVE-2026-107441, XSA-523, CVE-2026-112816, CVE-2026-123158 y CVE-2026-58868 (Grant Copy en Hipervisor, Validación mTLS, Retorno de Error en musl crypt(a.plerdy.com), TOCTOU y Control de Acceso OT)
Severity: MANUAL DE BLINDAJE EN PRODUCCIÓN E INGENIERÍA DE DETECCIÓN (CVSS 10.0 (LXD / GitLab) a 9.8 (Zyxel / Android / Linux TCP) y 8.1 (WordPress / OpenSSH))
Threat Actor: UTA0576, Kapibala, APT29, TraderTraitor, Kali365/VoidProxy y Saboteadores OT de Cadena de Frío
Status: Playbook Obligatorio de Remediación para la Semana del 6 de Noviembre de 2026
Affected Systems: Xen Dom0, Canonical LXD, Alpine Linux OpenSSH, WordPress, Ivanti ICS, Zyxel GS1900, cPGuard/CWP, Android y OT
Fixed In: Comandos de Producción, Reglas WAF, Scripts PowerShell para AD CS y Políticas de Firewall OT a Continuación
Esta guía consolida en un único manual de ingeniería los comandos de verificación, parches de emergencia, reglas WAF, scripts de auditoría para Active Directory Certificate Services (AD CS) y controles de aislamiento para tecnología operativa (OT) correspondientes a los diez frentes cubiertos en el Resumen de Seguridad de la Semana del 6 de Noviembre de 2026.
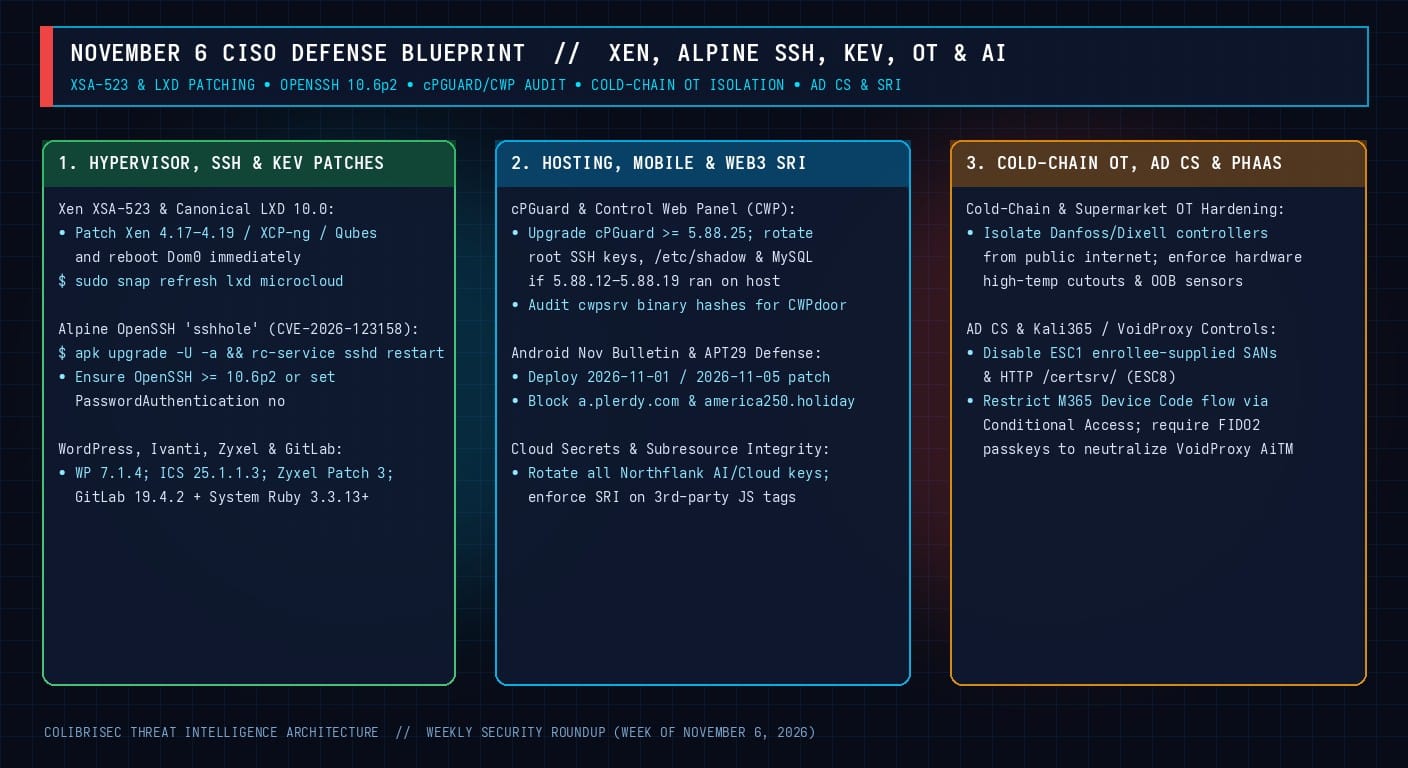
Capa 1: Hipervisor Xen (XSA-523), Clústeres LXD (CVE-2026-112816) y OpenSSH en Alpine ("sshhole")
# 1A. Parchear OpenSSH "sshhole" (CVE-2026-123158) en Alpine Linux y contenedores musl:
apk update && apk upgrade -U -a
rc-service sshd restart || kill -HUP $(cat /var/run/sshd.pid)
sed -i -E 's/^#?PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
rc-service sshd restart

# 1B. Actualizar Canonical LXD y MicroCloud frente a CVE-2026-112816 (CVSS 10.0):
sudo snap refresh lxd microcloud
snap list lxd microcloud

# 1C. Verificar tanto GitLab como System Ruby frente a CVE-2026-97229 (CVSS 10.0):
gitlab-rake gitlab:env:info | grep -E "GitLab|Ruby"
ruby -v  # Debe ser >= 3.3.13, 3.4.12 o 4.0.9
Capa 2: Perímetro CISA KEV (WordPress, Ivanti, Zyxel) y Hosting (cPGuard y Control Web Panel)
# 2A. Bloqueo en Nginx WAF para la Condición de Carrera en WordPress Core (CVE-2026-119977):
location ~* ^/wp-content/upgrade/ {
    deny all;
    return 403;
}
# 2B. Auditoría de cPGuard (v5.88.12–5.88.19) y "CWPdoor" en Control Web Panel:
grep -E "5.88.(1[2-9])" /var/log/cpguard* /var/cpanel/logs/* 2>/dev/null
sha256sum /usr/local/cwpsrv/bin/cwpsrv
strings /usr/local/cwpsrv/bin/cwpsrv | grep -iE "popen|system|/bin/sh|cwpdoor"Capa 3: Blindaje de AD CS (ESC1/ESC8), Bloqueo de Kali365/VoidProxy y Aislamiento OT de Cadena de Frío
# 3A. Auditar plantillas AD CS vulnerables a ESC1 y deshabilitar HTTP /certsrv/ (ESC8):
Get-ADObject -SearchBase "CN=Certificate Templates,CN=Public Key Services,CN=Services,$((Get-ADRootDSE).configurationNamingContext)"   -Filter { objectClass -eq "pKICertificateTemplate" }   -Properties cn, msPKI-Certificate-Name-Flag, pKIExtendedKeyUsage |
  Where-Object { ($_.('msPKI-Certificate-Name-Flag') -band 1) -ne 0 } |
  Select-Object cn, msPKI-Certificate-Name-Flag, pKIExtendedKeyUsage

Stop-Service -Name W3SVC -Force
Set-Service -Name W3SVC -StartupType Disabled
🧭
More Deep Dives from this Roundup:
Directivas CISA KEV y Zero-Days Perimetrales: Condición de Carrera RCE en WordPress Core (CVE-2026-119977), Cadena Root de 3 Fallos en Ivanti ICS y Evasión de Parche en Switches Zyxel GS1900 (CVE-2026-107441)
Fugas en Hipervisores y Clústeres Cloud: Escape hacia Dom0 en Xen Hallado por Claude (XSA-523 / CVE-2026-102703 y 102704) y Evasión mTLS CVSS 10.0 en Canonical LXD (CVE-2026-112816)
Trampas de Autenticación y Regex en Linux: Análisis de "sshhole" en OpenSSH con musl libc (CVE-2026-123158) sobre Alpine Linux y la Trampa de System Ruby Onigmo en GitLab (CVE-2026-97229)
Boletín de Seguridad de Android de Noviembre 2026: RCE Zero-Click en FrameDecoder.cpp (CVE-2026-58868), UAF en libpng (CVE-2026-58936) y el "SMS de la Muerte" WAP Push de 8 Bytes (CVE-2026-58882)
Puertas Traseras en la Cadena de Suministro de Hosting y Gaming: Compromiso del CDN de cPGuard en 3,000 Servidores Linux, Implante "CWPdoor" en Control Web Panel y Hackeo del Launcher PC de NIKKE
IA Fronteriza en Ciberseguridad: "GPT-6 Cyber" de OpenAI Sintetiza 948 Exploits Root en el Kernel de Linux, Intrusión Agéntica en Chainalysis, SysGoRAT de Unit 42 y Adware "Haiou" en Codex
Secretos Cloud, Web3 e Interdicción de Hardware: Brecha y "LLMjacking" en Northflank PaaS, Secuestro DNS de $3.9M en Polymarket x DebugBear, Implante Celular en Trezor Safe 5 y 600+ IOCs del FBI
Sabotaje OT a la Cadena de Frío Europea: Anatomía de los Ciberataques a 50°C contra Refrigeradores de Supermercados en 7 Países y la Alerta Conjunta de FBI y CISA
Campaña "Poisoned Source" de APT29 (Plerdy), PhaaS con Señuelos de IA (Kali365 y VoidProxy), Toma de Control AD CS vía Teams y Brechas Globales (Queens Library, Myriad Genetics, mSecure y Japón)
← Return to Weekly Overview: Full Roundup

