NGINX2Root (CVE-2026-123007 y 4 UAFs): Análisis Técnico del RCE en Control de Flujo HTTP/2 de NGINX y Escalada a Root vía Kernel Linux SCTP
Análisis técnico de NGINX2Root: cómo el subdesbordamiento de enteros en el control de flujo HTTP/2 de NGINX (CVE-2026-123007) y cuatro fallos Use-After-Free se encadenan con una vulnerabilidad SCTP del kernel Linux para escalar a root.

CVE-2026-123007 (RCE en HTTP/2), CVE-2026-123633, CVE-2026-123634, CVE-2026-121810, CVE-2026-113425 + Kernel Linux SCTP LPE (CWE-191 Subdesbordamiento de Enteros, CWE-787 Desbordamiento de Heap y CWE-416 Use-After-Free)
Severity: CRÍTICA (EJECUCIÓN REMOTA DE CÓDIGO PRE-AUTH HASTA ROOT Y ESCAPE DE CONTENEDOR) (CVSS 9.2 Crítica (CVSS v4.0) / 8.1 Alta (CVSS v3.1))
Threat Actor: Descubierto por Theori (Xint) junto a Wiz, Rapid7 e Ikotas Labs (18 de noviembre de 2026)
Status: Parches de Emergencia Publicados el 18 de Nov de 2026; Requiere Reinicio Completo del Binario
Affected Systems: NGINX Open Source 1.9.5–1.30.6 (Stable) y 1.31.0–1.31.8 (Mainline); NGINX Plus R34–R36; Kernel Linux net/sctp (>= 4.15)
Fixed In: NGINX Stable 1.30.7 (b89c4100bf67) y NGINX Mainline 1.31.9 (e27f5fa84fe6)
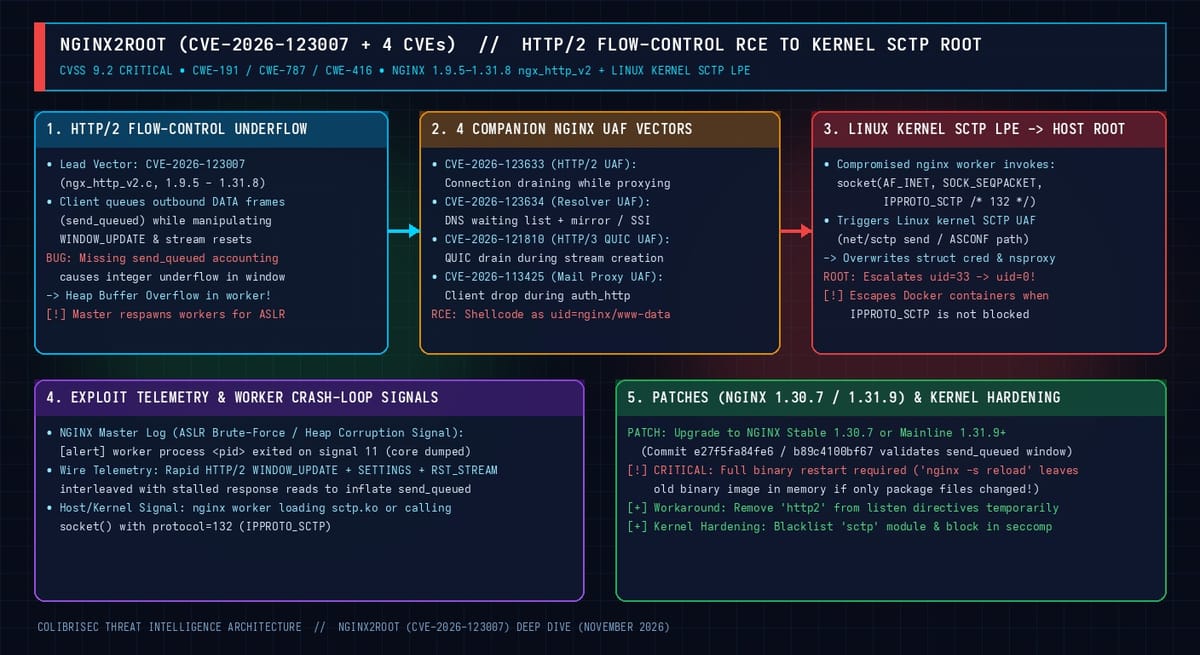
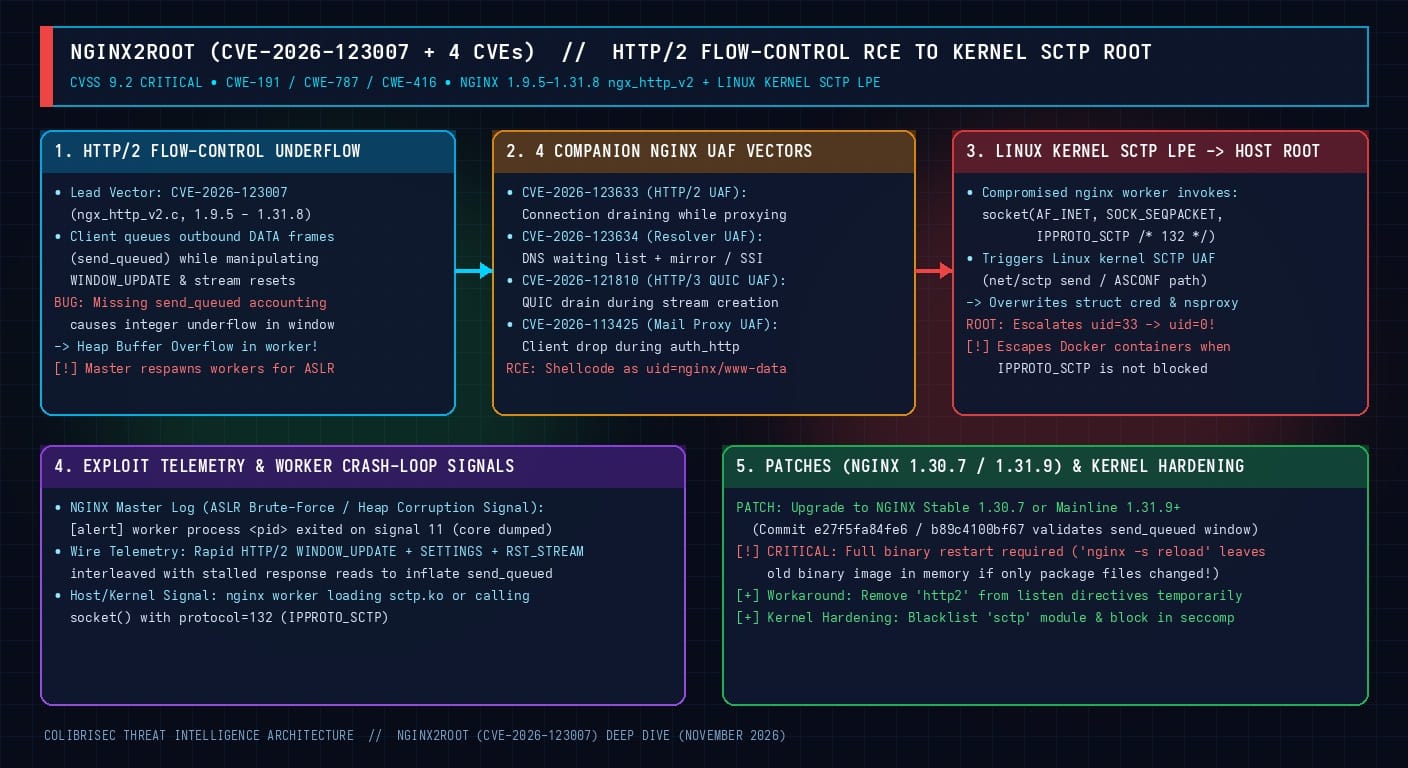
El 18 de noviembre de 2026, F5 y el proyecto NGINX publicaron actualizaciones de emergencia fuera de ciclo (1.30.7 Stable y 1.31.9 Mainline) para corregir cinco vulnerabilidades críticas de corrupción de memoria bautizadas colectivamente como NGINX2Root por los investigadores de seguridad ofensiva del equipo Xint de Theori (junto con hallazgos de Wiz, Rapid7 e Ikotas Labs). En el centro de la divulgación se encuentra CVE-2026-123007 (CVSS 9.2 v4.0 / 8.1 v3.1): un subdesbordamiento de enteros y desbordamiento de búfer en el heap dentro de la contabilidad de control de flujo HTTP/2 de NGINX (src/http/v2/ngx_http_v2.c) presente desde la versión 1.9.5 lanzada en septiembre de 2015. Debido a que el proceso maestro de NGINX recrea automáticamente los procesos worker caídos mediante fork() conservando el mismo mapa de memoria ASLR, un atacante remoto puede lograr Ejecución Remota de Código como el usuario nginx/www-data y encadenarla con un Use-After-Free en el subsistema SCTP del kernel de Linux (net/sctp) para escalar hasta UID 0 (root) y escapar de contenedores Docker.
1. Los Cinco Vectores de Corrupción de Memoria en NGINX
CVE-2026-123007(HTTP/2 Flow-Control Integer Underflow -> Heap Overflow, CVSS 9.2): Cuando NGINX encola tramasDATAde salida (send_queued) y el cliente manipula tramasWINDOW_UPDATE,SETTINGS_INITIAL_WINDOW_SIZEy cancelaciones de flujo, la falta de contabilidad desend_queuedprovoca un subdesbordamiento de enteros en el cálculo de la ventana y corrompe el heap del worker (ngx_pool_t). Afecta a todas las versiones desde1.9.5hasta1.30.6/1.31.8con HTTP/2 activo.CVE-2026-123633(HTTP/2 Connection Draining UAF, CVSS 9.2): Use-After-Free al drenar conexiones (ngx_drain_connections) bajo agotamiento deworker_connectionsmientras un flujo HTTP/2 se reenvía a un backend upstream.CVE-2026-123634(DNS Resolver Waiting List UAF, CVSS 9.2): Use-After-Free en la lista de espera del resolutor DNS (ngx_resolver.c) cuando se usan variables dinámicas enproxy_passjunto con subpeticiones (mirrorossi on;).CVE-2026-121810(HTTP/3 QUIC Drain UAF) yCVE-2026-113425(Mail Proxyauth_httpUAF).
2. Telemetría de Explotación y Reglas de Detección (Suricata, auditd y Sigma)
# 1. Firmas Suricata IDS para NGINX2Root (CVE-2026-123007)
alert tcp $EXTERNAL_NET any -> $HOME_NET $HTTP_PORTS (msg:"COLIBRISEC EXPLOIT NGINX2Root CVE-2026-123007 HTTP/2 Near-Max WINDOW_UPDATE Underflow Probe"; flow:established,to_server; content:"|00 00 04 08 00|"; content:"|7f|"; distance:4; within:1; threshold:type both, track by_src, count 5, seconds 10; reference:cve,2026-123007; classtype:attempted-admin; sid:2026123007; rev:1;)

# 2. Reglas Linux auditd (/etc/audit/rules.d/62-nginx2root.rules)
-a always,exit -F arch=b64 -S socket -F a2=132 -k nginx2root_sctp_socket
-a always,exit -F arch=b64 -S execve -S execveat -S memfd_create -F euid=33  -k nginx_worker_exec
-a always,exit -F arch=b64 -S execve -S execveat -S memfd_create -F euid=101 -k nginx_worker_exec
3. Remediación y Blindaje del Kernel Linux
# 1. Actualizar NGINX a Stable 1.30.7 o Mainline 1.31.9+ y realizar un REINICIO COMPLETO
#    (ADVERTENCIA: 'nginx -s reload' mantiene el binario antiguo en memoria!):
sudo apt-get update && sudo apt-get install --only-upgrade "nginx*"
sudo systemctl restart nginx
nginx -v
ls -l /proc/$(pgrep -f "nginx: master" | head -n 1)/exe

# 2. Bloquear el módulo SCTP del kernel Linux para cortar la escalada a root (Stage 2):
cat << 'EOF' | sudo tee /etc/modprobe.d/blacklist-sctp-colibrisec.conf
blacklist sctp
install sctp /bin/true
EOF
sudo modprobe -r sctp 2>/dev/null || true

# 3. Buscar caídas de workers por señal 11 (SIGSEGV) en /var/log/nginx/error.log:
grep -rnE "worker process [0-9]+ exited on signal (11|6)" /var/log/nginx/ 2>/dev/null