
PHPAfterShell (CVE-2026-126714): Análisis Técnico de la Corrupción de Archivos de Sesión con pwrite()/ftruncate() y Deserialización RCE en PHP
Análisis técnico de PHPAfterShell (CVE-2026-126714, CVSS 9.2): cómo la escritura in-situ con pwrite() sin truncamiento previo en ext/session/mod_files.c permite empalmar sesiones para lograr inyección de objetos PHP y RCE.

CVE-2026-126714 ("PHPAfterShell") y CVE-2026-129182 (CWE-367 / CWE-502 Deserialización de Datos No Confiables por Truncamiento Incompleto y CWE-416 Use-After-Free)
Severity: CRÍTICA (CORRUPCIÓN DE ARCHIVO DE SESIÓN Y DESERIALIZACIÓN RCE) (CVSS 9.2 Crítica (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H))
Threat Actor: Descubierto por Depthfirst mediante Auditoría con IA Frontera (Noviembre de 2026)
Status: Parcheado en las Versiones de Seguridad de PHP de Noviembre de 2026
Affected Systems: PHP 8.2.x < 8.2.36, 8.3.x < 8.3.37, 8.4.x < 8.4.28 y 8.5.x < 8.5.13 usando sesiones basadas en archivos (session.save_handler = files)
Fixed In: PHP 8.5.13, PHP 8.4.28, PHP 8.3.37 y PHP 8.2.36
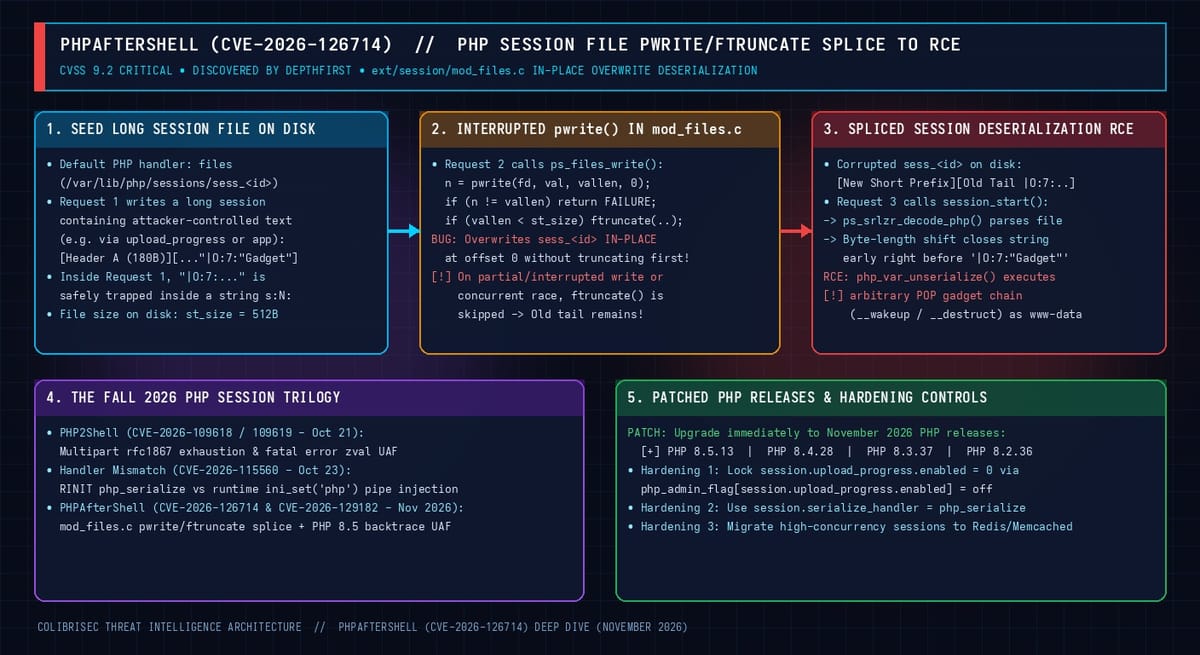
Cuatro semanas después de nuestro análisis de emergencia sobre PHP2Shell (CVE-2026-109618 y CVE-2026-109619) y del vector CVE-2026-115560, la PHP Foundation ha publicado sus actualizaciones de seguridad de noviembre de 2026 (8.5.13, 8.4.28, 8.3.37 y 8.2.36) para cerrar el tercer capítulo de esta trilogía: PHPAfterShell (CVE-2026-126714, CVSS 9.2), descubierto por investigadores de Depthfirst utilizando modelos de IA de frontera junto con un Use-After-Free crítico en los backtraces de error fatal de PHP 8.5 (CVE-2026-129182, CVSS 9.2). A diferencia de CVE-2026-115560, PHPAfterShell impacta directamente en el motor de sesiones basadas en archivos por defecto de PHP (ext/session/mod_files.c). Debido a que ps_files_write() sobrescribe los archivos sess_<id> existentes in-situ desde el desplazamiento 0 mediante pwrite() y solo invoca ftruncate() si la escritura se completa sin errores, cualquier escritura parcial o interrumpida deja en disco un archivo híbrido que empalma una nueva cabecera corta con la cola residual de la sesión anterior. Cuando session_start() lee ese archivo en la siguiente petición, el desfase en los prefijos de longitud (s:<len>:"...") expone la cola controlada por el atacante al deserializador php_var_unserialize(), logrando Ejecución Remota de Código (RCE).
1. Causa Raíz en ext/session/mod_files.c (ps_files_write)
En instalaciones estándar de PHP (session.save_handler = files), al finalizar una petición la función ps_files_write() actualiza el archivo sess_<id> ejecutando pwrite(data->fd, val, vallen, 0) directamente sobre el archivo existente sin truncarlo antes a cero bytes ni usar un archivo temporal atómico. Si pwrite() escribe menos bytes de los esperados (n != vallen) por límites de disco/cuota, señales o interrupción de E/S, la función retorna FAILURE antes de ejecutar ftruncate().
Como resultado, los primeros n bytes del archivo contienen el nuevo prefijo de sesión, mientras que los bytes restantes conservan la cola antigua del archivo anterior. Al invocar session_start() en la siguiente petición, el desfase en las longitudes de cadena permite que un payload |O:... previamente oculto dentro de un texto sea interpretado como un objeto de nivel superior por ps_srlzr_decode_php().
2. Telemetría de Explotación y Reglas de Detección (ModSecurity, YARA, auditd y Sigma)
La explotación de PHPAfterShell (CVE-2026-126714) genera indicadores de alta fidelidad en tres planos: peticiones HTTP con secuencias de escape de cadena y delimitador de tubería (";<clave>|O:<len>:"), advertencias deterministas en los logs de PHP-FPM cuando pwrite() escribe menos bytes de los esperados (PHP Warning: session_write_close(): Wrote <N> bytes, expected <M>), y archivos sess_* híbridos en disco.
# Reglas ModSecurity / Coraza (IDs 950024–950026) para PHPAfterShell (CVE-2026-126714)
SecRule REQUEST_URI|REQUEST_BODY|ARGS|FILES_NAMES \
  "@rx \";[a-zA-Z0-9_\\x7f-\\xff]{1,64}\\|(?:[OC]:[0-9]+:\"|a:[0-9]+:\\{)" \
  "id:950024,phase:2,deny,status:403,log,auditlog,t:none,t:urlDecodeUni,\
msg:'PHPAfterShell (CVE-2026-126714): Session string-escape pipe deserialization splice',\
tag:'attack-deserialization',tag:'cve-2026-126714',tag:'phpaftershell'"

SecRule REQUEST_URI|REQUEST_BODY|ARGS|FILES_NAMES \
  "@rx \\|(?:[OC]:[0-9]+:\"[a-zA-Z0-9_\\\\]+|R:[0-9]+;|r:[0-9]+;)" \
  "id:950025,phase:2,deny,status:403,log,auditlog,t:none,t:urlDecodeUni,\
msg:'PHPAfterShell (CVE-2026-126714): Pipe-delimited PHP serialized object injection',\
tag:'attack-deserialization',tag:'cve-2026-126714',tag:'phpaftershell'"
# Regla YARA para auditar /var/lib/php/sessions/sess_* en busca de empalmes PHPAfterShell
rule ColibriSec_PHPAfterShell_CVE_2026_126714_Spliced_Session {
meta:
author = "James Luther <[email protected]>"
cve = "CVE-2026-126714"
severity = "critical"
strings:
$splice_obj = /\";[a-zA-Z0-9_]{1,32}\|[OC]:[0-9]{1,4}:\"[a-zA-Z0-9_\\]+/
$upload_prog = "upload_progress_" ascii
$pipe_obj = /\|[OC]:[0-9]{1,4}:\"[a-zA-Z0-9_\\]+\":[0-9]{1,4}:\{/
condition:
filesize < 10MB and ($splice_obj or ($upload_prog and $pipe_obj))
}3. Remediación, Caza de Amenazas y Blindaje de php.ini
# 1. Actualizar PHP de inmediato a las versiones parcheadas de noviembre de 2026
#    (PHP 8.5.13, 8.4.28, 8.3.37 o 8.2.36):
sudo apt-get update && sudo apt-get install --only-upgrade "php*"
sudo systemctl restart php8.4-fpm

# 2. Buscar alertas de escritura parcial o truncamiento fallido en logs de PHP:
grep -rnE "Wrote [0-9]+ bytes, expected|truncate failed:|write failed:" /var/log/php* /var/log/nginx/ /var/log/apache2/ 2>/dev/null

# 3. Escanear archivos de sesión activos en busca de objetos inyectados (|O: / |C:):
grep -rnE '\|[OC]:[0-9]+:"' /var/lib/php/sessions/sess_* /tmp/sess_* 2>/dev/null
