Ruby2Shell (CVE-2026-132825 / GHSA-34m4-m9fh-gqp5): Análisis del Desbordamiento de Heap en Conversión de Cadenas en Ruby y Parches en Regexp
Análisis a nivel de código en C de Ruby2Shell (CVE-2026-132825 / GHSA-34m4-m9fh-gqp5): cómo la expansión del carácter 0xDF ('ß' -> 'SS') en codificaciones ISO-8859-x y Windows-125x provoca un desbordamiento de heap de un byte en Ruby 2.4 a 4.0.9.

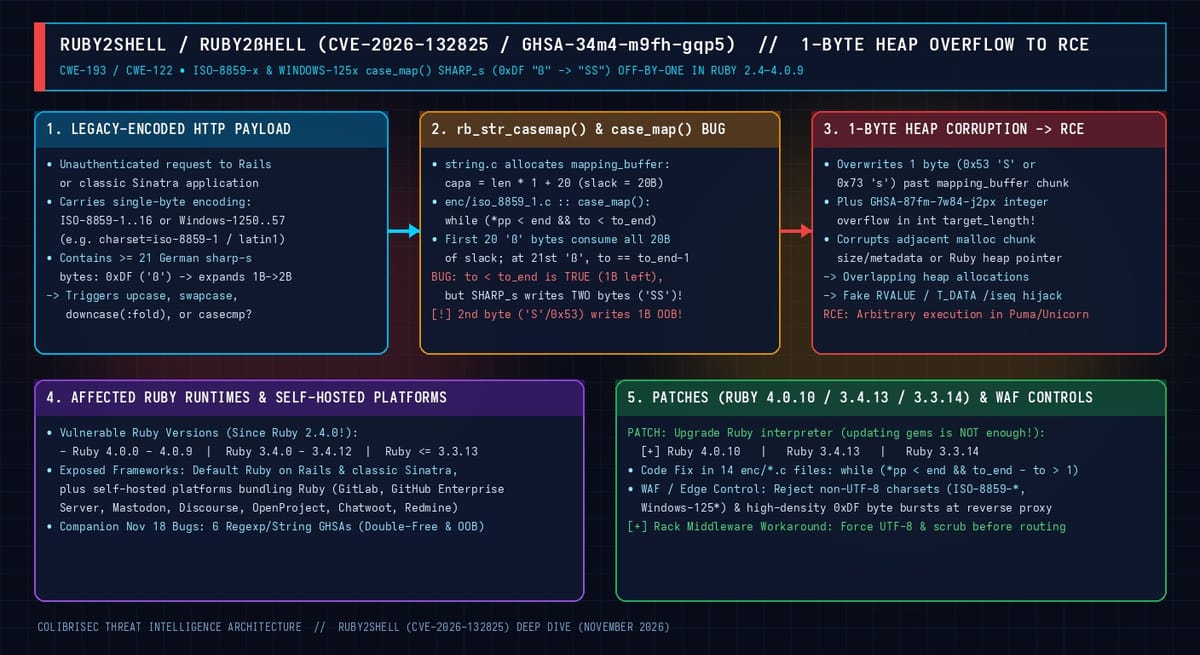
CVE-2026-132825 / GHSA-34m4-m9fh-gqp5 ("Ruby2Shell" / "ruby2ßhell") + 6 GHSAs en String y Regexp (CWE-193 Error Off-by-One, CWE-122 Desbordamiento de Heap y CWE-190 Desbordamiento de Enteros)
Severity: CRÍTICA (DESBORDAMIENTO DE HEAP DE 1 BYTE EN CONVERSIÓN DE CADENAS) (CVSS Crítica / Alta (Corrupción de Memoria en el Intérprete C de Ruby))
Threat Actor: Stephan Lipp (Ada Logics) y Anthropic; baba__yaga; aphantom; Hiroya Fujinami y Hiroshi SHIBATA (18 de nov de 2026)
Status: Actualizaciones de Emergencia Publicadas el 18 de Nov de 2026; Requiere Actualizar el Intérprete Ruby
Affected Systems: Ruby <= 3.3.13 (desde 2.4.0), Ruby 3.4.0–3.4.12 y Ruby 4.0.0–4.0.9 (Rails, Sinatra, GitLab, GitHub Enterprise, Mastodon, Discourse)
Fixed In: Ruby 4.0.10, Ruby 3.4.13 y Ruby 3.3.14
El 18 de noviembre de 2026, el equipo central de Ruby publicó actualizaciones de seguridad de emergencia (Ruby 4.0.10, 3.4.13 y 3.3.14) para corregir siete vulnerabilidades de corrupción de memoria en el subsistema de conversión de mayúsculas/minúsculas de String y en el motor de expresiones regulares Onigmo. La vulnerabilidad principal —identificada como CVE-2026-132825 (GHSA-34m4-m9fh-gqp5) y apodada "Ruby2Shell" (o "ruby2ßhell")— es un desbordamiento de búfer en el heap de un byte (CWE-193) presente en los manejadores de codificaciones heredadas de un solo byte (enc/iso_8859_*.c y enc/windows_125*.c) desde Ruby 2.4.0. Cuando métodos como upcase, swapcase, downcase(:fold) o casecmp? procesan una cadena en ISO-8859-1..16 o Windows-1250/1252/1254/1257, el carácter alemán ß (byte 0xDF) se expande de un byte a dos bytes ("SS" o "ss"). Debido a que el bucle en C solo comprobaba to < to_end (un byte disponible) antes de escribir dos bytes, una entrada con 21 o más bytes 0xDF agota el margen de 20 bytes (CASE_MAPPING_ADDITIONAL_LENGTH) y escribe un byte fuera de los límites del heap.
1. Causa Raíz en enc/iso_8859_*.c y Parche en Ruby 4.0.10 / 3.4.13 / 3.3.14
--- a/enc/iso_8859_1.c
+++ b/enc/iso_8859_1.c
@@ -264,7 +264,7 @@ case_map(OnigCaseFoldType* flagP, const OnigUChar** pp,
   OnigUChar *to_start = to;
   OnigCaseFoldType flags = *flagP;

-  while (*pp < end && to < to_end) {
+  while (*pp < end && to_end - to > 1) {
     code = *(*pp)++;
     if (code == SHARP_s) {
       if (flags & ONIGENC_CASE_UPCASE) {
2. Reglas de Detección (ModSecurity y Suricata) y Remediación
# Reglas ModSecurity / Coraza (IDs 950035–950036) para Ruby2Shell (CVE-2026-132825)
SecRule REQUEST_HEADERS:Content-Type|REQUEST_BODY \
  "@rx charset[[:space:]]*=[[:space:]]*[\"']?(?:iso-?8859-(?:1[03-6]?|[1-49])|windows-?125[0247]|cp125[0247]|latin[1-9])" \
  "id:950035,phase:2,deny,status:403,log,auditlog,t:none,t:lowercase,\
msg:'Ruby2Shell (CVE-2026-132825): Legacy single-byte charset negotiation (ISO-8859/Windows-125x)',\
tag:'attack-rce',tag:'cve-2026-132825',tag:'ruby2shell'"

SecRule REQUEST_URI|REQUEST_BODY|ARGS|REQUEST_HEADERS \
  "@rx (?:\\xdf|%[dD][fF]){21,}" \
  "id:950036,phase:2,deny,status:403,log,auditlog,t:none,\
msg:'Ruby2Shell (CVE-2026-132825): High-density 0xDF (SHARP_s) heap-overflow sequence (>=21 bytes)',\
tag:'attack-rce',tag:'cve-2026-132825',tag:'ruby2shell'"
# Actualizar el intérprete de Ruby a 4.0.10, 3.4.13 o 3.3.14 (actualizar gemas no basta):
ruby -v
mise install [email protected] && mise use -g [email protected]
sudo systemctl restart puma sidekiq