
Boletín de Seguridad de Android de Noviembre 2026: RCE Zero-Click en FrameDecoder.cpp (CVE-2026-58868), UAF en libpng (CVE-2026-58936) y el "SMS de la Muerte" WAP Push de 8 Bytes (CVE-2026-58882)

CVE-2026-58868, CVE-2026-58876, CVE-2026-58936 y CVE-2026-58882 (CWE-787 Escritura Fuera de Límites (FrameDecoder.cpp), CWE-416 Use-After-Free (libpng) y CWE-190 Desbordamiento de Enteros (WAP Push))
Severity: CRÍTICA (EJECUCIÓN REMOTA DE CÓDIGO ZERO-CLICK Y CORTE DE LLAMADAS 911) (CVSS 9.8 Crítica (RCEs Zero-Click) y Alta (Caída Celular WAP Push Zero-Click))
Threat Actor: PoC Público Publicado para CVE-2026-58882 (Mark Blaszczyk); Boletín Oficial de Google Android
Status: Parcheado en el Boletín de Seguridad de Android de Noviembre 2026 (2026-11-01 y 2026-11-05)
Affected Systems: Android 14, 15, 16, 16 QPR2 y 17 (además de Android 12 y 13 sin soporte para CVE-2026-58882)
Fixed In: Niveles de Parche de Seguridad de Android 2026-11-01 y 2026-11-05
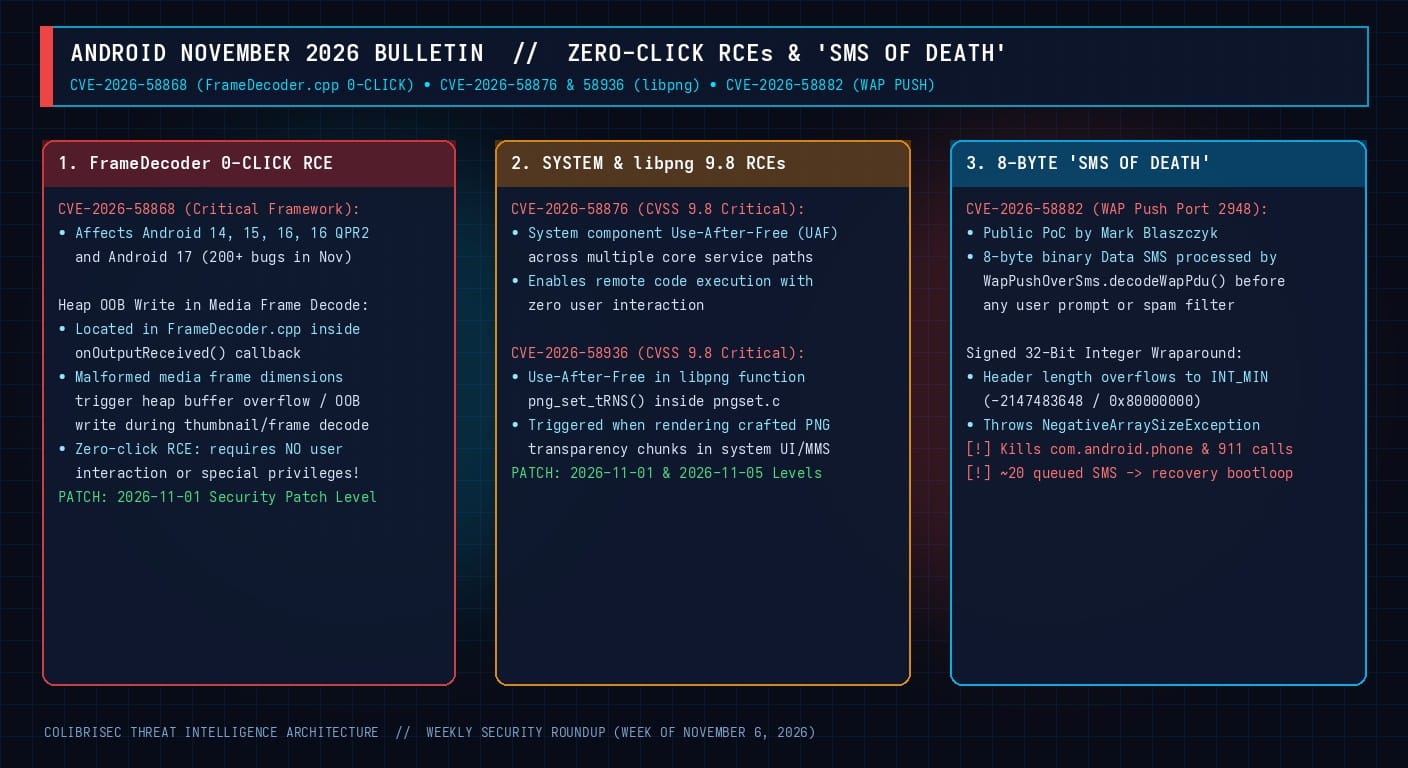
El Boletín de Seguridad de Android de noviembre de 2026 corrigió más de 200 vulnerabilidades en el Framework de Android, componentes del sistema, el kernel de Linux y controladores de Qualcomm y MediaTek. En la cima del boletín destacan tres vulnerabilidades críticas de ejecución remota de código (RCE) zero-click —encabezadas por CVE-2026-58868 en FrameDecoder.cpp, junto con CVE-2026-58876 y CVE-2026-58936 (CVSS 9.8 en libpng)— que permiten comprometer dispositivos Android 14 a 17 sin interacción del usuario. Paralelamente, el investigador Mark Blaszczyk publicó un análisis técnico y prueba de concepto (PoC) para CVE-2026-58882 ("SMS de la Muerte"), demostrando cómo un único SMS binario WAP Push de 8 bytes dirigido al puerto 2948 provoca un desbordamiento de entero en WapPushOverSms.decodeWapPdu(a.plerdy.com), derribando el proceso com.android.phone, cortando llamadas activas de emergencia al 911 y forzando a los teléfonos a entrar en bucles de reinicio en modo recuperación.
1. RCEs Zero-Click en el Framework y Sistema: CVE-2026-58868, CVE-2026-58876 y CVE-2026-58936
- CVE-2026-58868 (
FrameDecoder.cpp): Un desbordamiento de búfer en memoria dinámica (escritura fuera de límites) dentro de la funciónonOutputReceived(a.plerdy.com)deFrameDecoder.cppal decodificar fotogramas multimedia permite ejecutar código arbitrario de forma remota sin interacción del usuario en Android 14, 15, 16, 16 QPR2 y 17. - CVE-2026-58876 y CVE-2026-58936 (CVSS 9.8): Ambas son vulnerabilidades Use-After-Free (UAF) críticas en el componente System; específicamente, CVE-2026-58936 reside en la función
png_set_tRNS(a.plerdy.com)del archivopngset.c(libpng) al procesar fragmentos de transparencia en imágenes PNG manipuladas.
2. El "SMS de la Muerte" WAP Push de 8 Bytes (CVE-2026-58882)
Los mensajes SMS binarios enviados al puerto de destino UDP/SMS 2948 son procesados automáticamente por WapPushOverSms.decodeWapPdu(a.plerdy.com) dentro del proceso privilegiado com.android.phone antes de cualquier notificación o filtro antispam. Un payload malformado de 8 bytes hace que el cálculo de la longitud de cabecera desborde un entero con signo de 32 bits hasta -2147483648 (Integer.MIN_VALUE). Al intentar reservar new byte[headerLength], Java lanza una excepción no capturada NegativeArraySizeException que mata el proceso telefónico, corta llamadas activas al 911 y, como la red celular no recibe confirmación de entrega (RP-ACK), reintenta el mensaje hasta provocar un bucle de arranque hacia el modo Recovery tras unos 20 mensajes en cola.
# Verificar el nivel de parche de seguridad de Android mediante ADB o políticas MDM:
adb shell getprop ro.build.version.security_patch
# Exigir >= 2026-11-01 o 2026-11-05
