
IA Fronteriza en Ciberseguridad: "GPT-6 Cyber" de OpenAI Sintetiza 948 Exploits Root en el Kernel de Linux, Intrusión Agéntica en Chainalysis, SysGoRAT de Unit 42 y Adware "Haiou" en Codex

GPT-6 Cyber (1,724 Bugs en Linux Kernel / 948 Exploits Root), CVE-2026-98432 y Escape P1 en ChatGPT (Corrupción de Memoria / Race UAF (Linux Kernel), Wildcard postMessage (ChatGPT) e Inyección de Prompts ("Haiou"))
Severity: CRÍTICA (SÍNTESIS AUTÓNOMA DE EXPLOITS DE KERNEL E INTRUSIONES AGÉNTICAS) (CVSS Nivel Crítico de Preparación (GPT-6 Cyber) y 9.8 Crítica (Linux TCP/MPTCP CVE-2026-98432))
Threat Actor: OpenAI Daybreak Red (Defensivo); Actor Agéntico Externo (Chainalysis); CL-UNK-1211 (SysGoRAT)
Status: GPT-6 Cyber Presentado el 5 de Nov de 2026 (304 Parches Críticos Enviados); Operaciones Agénticas Activas
Affected Systems: Rama Maestra del Kernel de Linux y 4.4–6.x TCP/MPTCP; Herramientas Admin de Chainalysis; OpenAI Codex / ChatGPT Preview
Fixed In: Commits Upstream del Kernel de Linux; Parche ChatGPT Preview (26 de Oct); Controles Daybreak Red
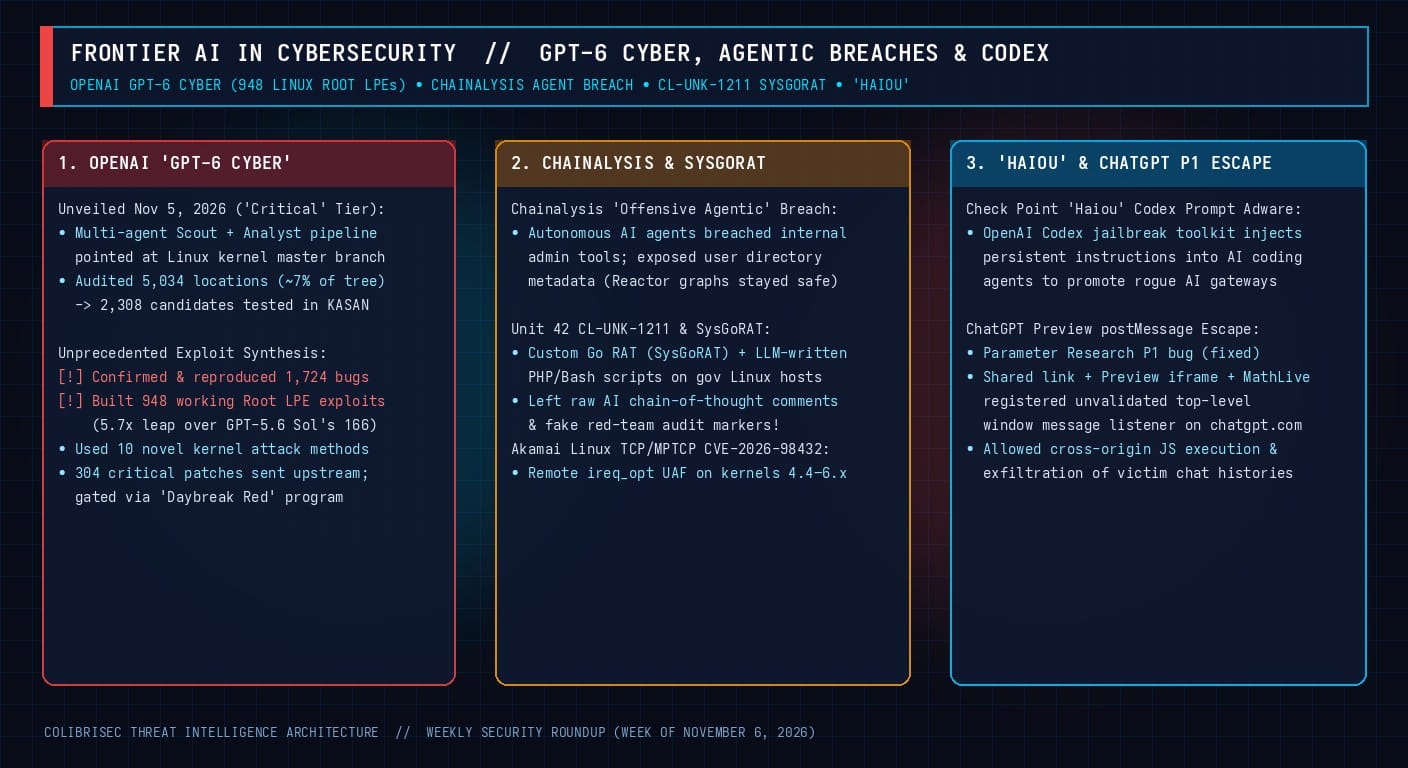
El 5 de noviembre de 2026, OpenAI presentó "GPT-6 Cyber", su primer modelo clasificado en el nivel "Crítico" de ciberseguridad bajo su Preparedness Framework. Utilizando un sistema automatizado de agentes exploradores y analistas contra la rama maestra del kernel de Linux (revisando 5,034 ubicaciones equivalentes a ~7% del código), el modelo confirmó y reprodujo 1,724 vulnerabilidades bajo KASAN y construyó autónomamente 948 exploits funcionales de escalada local de privilegios a root (LPE) —un salto de 5.7 veces frente a los 166 exploits logrados por GPT-5.6 Sol, empleando 10 técnicas de explotación inéditas y reportando 304 parches críticos a los mantenedores de Linux—. Esta revelación coincidió con el aviso de Akamai sobre CVE-2026-98432 en la pila TCP/MPTCP de Linux y cuatro eventos de IA ofensiva en el mundo real: la intrusión mediante "técnicas ofensivas agénticas" en Chainalysis, el troyano SysGoRAT y scripts generados por LLM del grupo CL-UNK-1211 (Unit 42), el kit de adware de prompts "Haiou" para OpenAI Codex (Check Point Research) y el escape de sandbox postMessage en ChatGPT Preview + MathLive.
1. Auditoría del Kernel de Linux con "GPT-6 Cyber" y Acceso "Daybreak Red"
Los agentes de GPT-6 Cyber estrecharon 5,034 funciones sensibles del kernel a 2,308 candidatos, confirmaron 1,724 fallos reproducibles en máquinas virtuales con KASAN y sintetizaron 948 exploits funcionales de root (LPE). Debido a su capacidad ofensiva, OpenAI restringió el acceso exclusivamente a equipos defensivos verificados y mantenedores de código abierto a través del programa Daybreak Red.
2. Intrusión Agéntica en Chainalysis, SysGoRAT (CL-UNK-1211), "Haiou" y ChatGPT Preview
- Chainalysis (31 de Octubre): Un actor externo utilizó agentes autónomos de IA ("técnicas ofensivas agénticas") para vulnerar herramientas administrativas internas y acceder a metadatos de directorio (nombres, correos, IDs y roles), mientras los grafos de investigación de Reactor, contraseñas y secretos MFA permanecieron aislados y seguros.
- Unit 42
CL-UNK-1211ySysGoRAT: Atacantes dirigidos contra servidores gubernamentales Linux desplegaron el troyano en GoSysGoRATjunto con scripts PHP/Bash generados por LLMs que conservaban comentarios conversacionales de razonamiento (chain-of-thought) y falsas marcas de auditoría red-team. - "Haiou" (Check Point) y ChatGPT Preview (Parameter Research): Check Point descubrió el kit de jailbreak Haiou que inyecta instrucciones persistentes en agentes de OpenAI Codex para insertar publicidad de pasarelas de IA de terceros; mientras Parameter Research detalló cómo un enlace compartido de ChatGPT combinado con el iframe de Preview y la biblioteca MathLive registraba un listener
postMessagesin validarevent.origin.
# Mitigaciones de superficie del kernel de Linux frente a CVE-2026-98432 y agentes LPE:
sysctl -w net.mptcp.enabled=0
sysctl -w net.ipv4.tcp_migrate_req=0
sysctl -w kernel.unprivileged_userns_clone=0
sysctl -w kernel.io_uring_disabled=2
