
Resumen de Seguridad: Zero-Days en WordPress, Ivanti y Zyxel, Fugas en Xen XSA-523 y LXD 10.0, "sshhole" en OpenSSH, RCEs Zero-Click en Android, Backdoor en cPGuard, OpenAI GPT-6 Cyber y Sabotaje OT a 50°C en Europa (Semana del 6 de Noviembre de 2026)

Resumen Ejecutivo: La primera semana de noviembre de 2026 (del 30 de octubre al 6 de noviembre de 2026) ha provocado un terremoto técnico en todas las capas de la infraestructura global: desde fugas de hipervisor descubiertas mediante IA y evasiones de autenticación de una década de antigüedad en Linux hasta el sabotaje físico de las cadenas de frío alimentarias en Europa. Durante los últimos siete días, CISA añadió la vulnerabilidad explotada activamente de ejecución remota de código por condición de carrera TOCTOU en el actualizador de WordPress Core (CVE-2026-119977, CVSS 8.1) al catálogo KEV con fecha límite federal para hoy, 6 de noviembre, justo después del vencimiento del mandato KEV del 2 de noviembre para la cadena zero-day de tres fallos en Ivanti Connect Secure (CVE-2026-104935, CVE-2026-118527 y CVE-2026-111357) explotada por UTA0576. Al mismo tiempo, investigadores de firmware de Binarly revelaron que el grupo de amenazas Kapibala (Red Heron) comprometió 996 switches inteligentes Zyxel GS1900 en 48 países explotando CVE-2026-107441 (CVSS 9.8), un fallo de escritura fuera de límites que evadió el parche de junio de Zyxel porque la validación del contador de parámetros se ejecutaba después de que la memoria ya había sido sobrescrita. En la capa de virtualización y Linux, el Proyecto Xen publicó el aviso XSA-523 (CVE-2026-102703 y CVE-2026-102704) —fallos críticos en grant copy descubiertos por Claude de Anthropic que permiten a una VM invitada leer y escribir la memoria de otras VMs y de Dom0— junto con la evasión mTLS de gravedad máxima CVSS 10.0 en Canonical LXD y MicroCloud (CVE-2026-112816) y la revelación de "sshhole" (CVE-2026-123158), una interacción de 10 años entre OpenSSH y musl libc que permite iniciar sesión en cuentas con contraseña deshabilitada (*) en Alpine Linux enviando una contraseña de entre 257 y 1,024 bytes. Simultáneamente, el Boletín de Seguridad de Android de noviembre de 2026 corrigió más de 200 vulnerabilidades lideradas por el RCE zero-click CVE-2026-58868 en FrameDecoder.cpp y el "SMS de la Muerte" de 8 bytes (CVE-2026-58882); ataques a la cadena de suministro golpearon a cPGuard (comprometiendo como root casi 3,000 servidores Linux), Control Web Panel ("CWPdoor"), Goddess of Victory: NIKKE, Northflank PaaS, Polymarket (secuestro DNS de $3.9M en DebugBear) y distribuidores de Trezor Safe 5; OpenAI presentó "GPT-6 Cyber" tras reproducir autónomamente 1,724 fallos en el kernel de Linux y construir 948 exploits funcionales de root (LPE); y ciberataques OT coordinados en siete países europeos elevaron los congeladores de supermercados a 50°C (122°F). A continuación, el informe ejecutivo completo y los enlaces a los diez análisis técnicos en profundidad.
Principales Revelaciones e Incidentes de la Semana
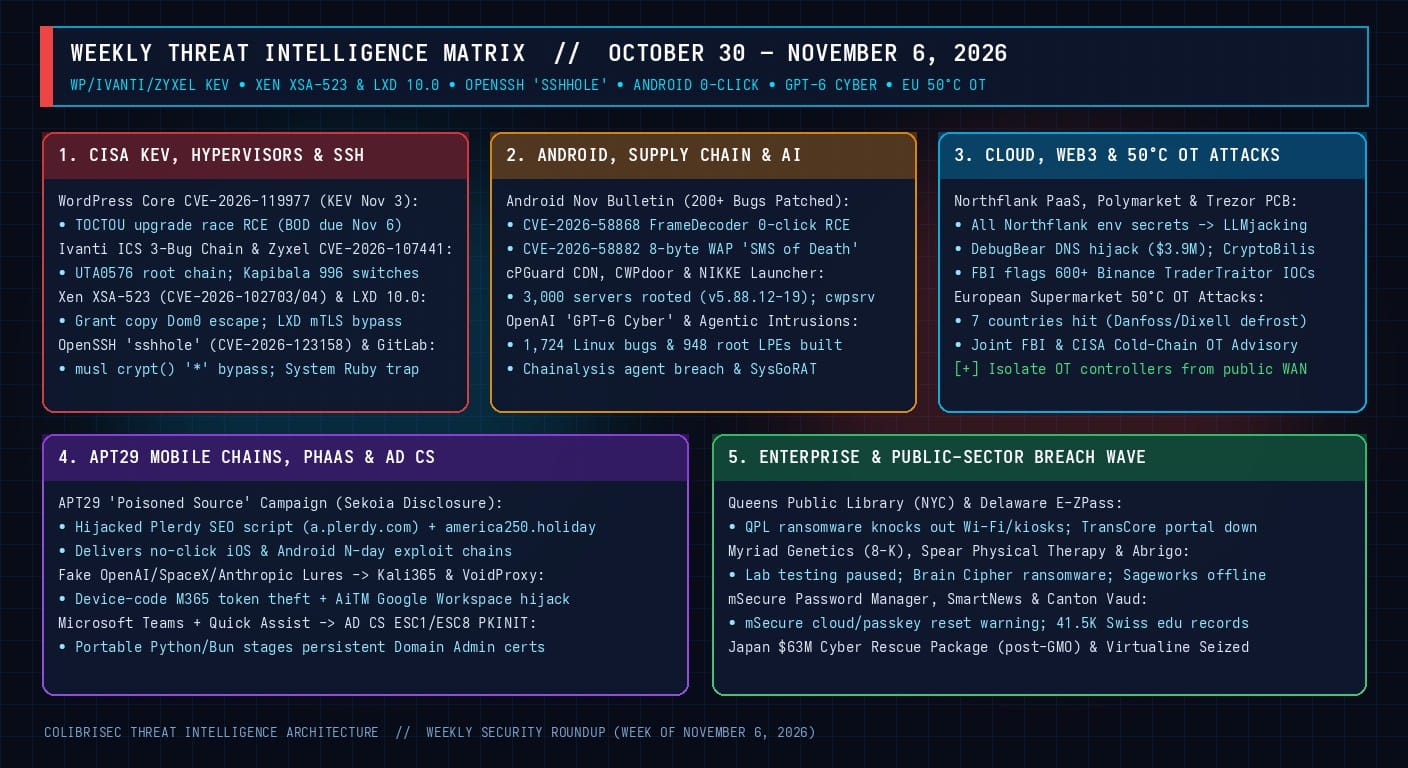
1. Directivas CISA KEV y Zero-Days Perimetrales: WordPress Core (CVE-2026-119977), Cadena de 3 Fallos en Ivanti ICS y Zyxel GS1900 (CVE-2026-107441)
- Condición de Carrera TOCTOU RCE en WordPress Core (CVE-2026-119977, CVSS 8.1): Reportada por Umut Bayram y corregida en WordPress
7.1.4(con parches retroactivos hasta la rama 4.7), esta vulnerabilidad ocurre cuando WordPress descomprime una actualización completa del núcleo dentro del directorio accesible desde la web/wp-content/upgrade/wordpress-*/. Durante varios segundos antes de que el actualizador mueva los archivos y elimine la carpeta temporal, scripts comowp-admin/setup-config.phpquedan expuestos sin protección. Tras detectarse escaneos masivos, CISA añadió CVE-2026-119977 al catálogo KEV el 3 de noviembre con fecha límite obligatoria para hoy, 6 de noviembre de 2026. - Cadena Root Zero-Day de 3 Fallos en Ivanti Connect Secure (CVE-2026-104935, CVE-2026-118527 y CVE-2026-111357): Atribuida por Volexity al grupo de espionaje UTA0576, encadena una evasión de autenticación inicial (CVE-2026-104935, CVSS 8.6) con subida predecible de archivos temporales (CVE-2026-118527, CVSS 4.3) y falta de autenticación en el servicio privilegiado
dsinvokedal leer datos deDSCache(CVE-2026-111357, CVSS 8.8) para obtenerrootsin dejar web shells en disco (parcheada en ICS25.1.1.3y22.8R2.6). - Zero-Day de Evasión de Parche en Switches Zyxel GS1900 (CVE-2026-107441, CVSS 9.8 Binarly / 8.8 Zyxel): Investigadores de Binarly descubrieron por qué los switches actualizados con el parche de junio de Zyxel (
CVE-2026-7273) seguían siendo comprometidos por el actor Kapibala (Red Heron) en 996 switches de 48 países: la verificación del contador de parámetros endispatcher.cgi,httprestorecfg.cgiyhttpupload.cgise ejecutaba después de que un parámetro sobredimensionado ya había sobrescrito dicho contador en memoria. Zyxel lanzó el Firmware 2.90 Patch 3 para corregir el orden de validación.
2. Fugas en Hipervisores y Clústeres Cloud: Xen XSA-523 (CVE-2026-102703 y CVE-2026-102704) y Canonical LXD CVSS 10.0 (CVE-2026-112816)
- Escape hacia Dom0 en el Hipervisor Xen (XSA-523 / CVE-2026-102703 y CVE-2026-102704): Publicado el 3 de noviembre de 2026 y acreditado al modelo Claude de Anthropic (validado por Stephan Lipp de Ada Logics y reportado también por CodeAnt AI), XSA-523 afecta a todas las versiones de Xen desde la 4.6 en adelante sin mitigación alternativa. En CVE-2026-102703, el almacenamiento en caché durante operaciones por lotes de grant copy confunde números de marco (MFN) y referencias de concesión; en CVE-2026-102704, una comprobación de acceso mal ubicada permite copiar marcos físicos ajenos. Una VM invitada maliciosa puede leer y escribir la memoria de otras VMs y del dominio de gestión privilegiado (Dom0), tomando control total del servidor físico (actualizaciones urgentes en Xen 4.17–4.19, XCP-ng, Debian y Qubes OS
QSB-121). - Evasión mTLS CVSS 10.0 en Canonical LXD y MicroCloud (CVE-2026-112816): El listener HTTPS (
:8443) de LXD iteraba sobre todo el arreglostate.PeerCertificatesen lugar de verificar únicamente el certificado hoja (PeerCertificates[0]). Un atacante no autenticado podía presentar su propio certificado autofirmado en[0]y adjuntar el certificado público X.509 de un cliente o nodo de confianza en[1]para suplantarlo sin su clave privada y montar el sistema de archivos raíz del host (corregido en LXD6.10.1/5.21.9/5.0.11/4.0.15y MicroCloud3.4.1/2.1.5).
3. Trampas de Autenticación y Regex en Linux: "sshhole" en OpenSSH con musl libc (CVE-2026-123158) y System Ruby en GitLab (CVE-2026-97229)
- Evasión de Autenticación "sshhole" en OpenSSH con
musl libc(CVE-2026-123158, CVSS 8.1): Revelada el 5 de noviembre de 2026 por Özgün Kültekin (sshhole.com), combina la mitigación contra ataques de temporización de OpenSSH de 2016 (CVE-2016-6210) con la funcióncrypt(a.plerdy.com)demusl libc. Cuandocrypt(a.plerdy.com)enmuslrecibe una contraseña de más de 256 bytes, falla y devuelve la cadena literal"*"en lugar deNULL. En servidores OpenSSH compilados conmusl,UsePAM noyPasswordAuthentication yes(la configuración por defecto en Alpine Linux 3.16–3.24, Void Linux musl y OpenWrt), si existe al menos una cuenta local con un hash válido para aportar una sal (salt), enviar una contraseña de entre 257 y 1,024 bytes provoca quesshdcompare"*"con el"*"almacenado en/etc/shadowpara cuentas bloqueadas o de solo clave SSH, evaluandostrcmp("*", "*") == 0y concediendo acceso inmediato. Corregido en OpenSSH 10.6p2 y Alpine 3.21.10 / 3.22.8 / 3.23.8 / 3.24.4. - La Trampa de System Ruby Onigmo en GitLab CVSS 10.0 (CVE-2026-97229): Las instalaciones de GitLab en Alpine Linux, Arch Linux o compiladas desde código fuente enlazan contra el paquete
rubydel sistema operativo; actualizar solo la aplicación GitLab sin actualizar el paquete system Ruby (a3.3.13,3.4.12o4.0.9) deja el motor C Onigmo vulnerable a ejecución remota de código.
4. Boletín de Seguridad de Android de Noviembre 2026: RCE Zero-Click en FrameDecoder.cpp (CVE-2026-58868) y el "SMS de la Muerte" (CVE-2026-58882)
El boletín de noviembre de 2026 de Google corrigió más de 200 vulnerabilidades (niveles de parche 2026-11-01 y 2026-11-05), encabezadas por CVE-2026-58868, un desbordamiento de búfer en memoria dinámica (escritura fuera de límites) en la función onOutputReceived de FrameDecoder.cpp que permite ejecución remota de código zero-click en Android 14 a 17, junto con los fallos críticos CVSS 9.8 Use-After-Free CVE-2026-58876 y CVE-2026-58936 (en png_set_tRNS de libpng). Además, el investigador Mark Blaszczyk publicó un PoC para CVE-2026-58882 ("SMS de la Muerte"), donde un SMS binario WAP Push de 8 bytes enviado al puerto 2948 desborda un entero de 32 bits a -2147483648 en WapPushOverSms.decodeWapPdu(a.plerdy.com), lanzando una excepción no controlada NegativeArraySizeException que derriba com.android.phone, corta llamadas activas al 911 y provoca bucles de reinicio en modo recuperación.
5. Puertas Traseras en Hosting y Gaming: CDN de cPGuard (3,000 Servidores), "CWPdoor" en Control Web Panel y Goddess of Victory: NIKKE
Tres ataques a la cadena de suministro impactaron servidores Linux y jugadores de PC: los atacantes vulneraron la infraestructura de licencias de OpsShield (cPGuard) y envenenaron su CDN con las versiones 5.88.12 a 5.88.19 durante 70 minutos, ejecutando un script como root en casi 3,000 servidores cPanel y DirectAdmin que robó /etc/shadow, claves SSH de root y credenciales de MySQL (corregido en 5.88.25+); investigadores descubrieron "CWPdoor", un implante binario dentro de cwpsrv en Control Web Panel (CWP) que ejecuta comandos sin dejar rastro en los logs de acceso; y Shift Up / Level Infinite confirmaron la inyección de JavaScript malicioso en el launcher de PC de Goddess of Victory: NIKKE para distribuir un infostealer de credenciales y billeteras cripto.
6. IA Fronteriza en Ciberseguridad: "GPT-6 Cyber" de OpenAI (948 Exploits Root en Linux), Brecha Agéntica en Chainalysis, SysGoRAT y "Haiou"
El 5 de noviembre de 2026, OpenAI presentó "GPT-6 Cyber" (clasificado en nivel "Crítico" bajo su Preparedness Framework y restringido mediante el programa Daybreak Red). Apuntado a la rama maestra del kernel de Linux mediante agentes exploradores y analistas sobre 5,034 ubicaciones (~7% del kernel), el modelo reprodujo 1,724 vulnerabilidades bajo KASAN y construyó autónomamente 948 exploits funcionales de escalada local de privilegios a root (LPE) (5.7 veces más que los 166 de GPT-5.6 Sol, empleando 10 técnicas inéditas y entregando 304 parches críticos). Esto coincidió con el aviso de Akamai sobre el UAF remoto en TCP/MPTCP de Linux (CVE-2026-98432), la divulgación de Chainalysis sobre una intrusión mediante "técnicas ofensivas agénticas" contra herramientas internas de administración, el informe de Unit 42 sobre el grupo CL-UNK-1211 y el troyano en Go SysGoRAT con scripts generados por LLM, el hallazgo de Check Point Research sobre el kit de adware de prompts "Haiou" para OpenAI Codex y el escape de sandbox postMessage en ChatGPT Preview + MathLive.
7. Secretos Cloud, Web3 e Interdicción de Hardware: "LLMjacking" en Northflank, Secuestro DNS en Polymarket ($3.9M), Implante Celular en Trezor y 600+ IOCs del FBI
Tras una alerta de Wiz CIRT, la plataforma PaaS Northflank advirtió a sus clientes asumir que todas las variables de entorno y grupos de secretos fueron descifrados y exfiltrados, desatando un abuso inmediato ("LLMjacking") contra claves robadas de OpenAI, Anthropic, Bedrock y Vertex AI. En Web3, atacantes secuestraron la cuenta del registrador de dominios del proveedor de analítica DebugBear para inyectar JavaScript en el frontend internacional de Polymarket, robando claves de API de localStorage y drenando $2.7 millones de 726 billeteras (con $3.9 millones reembolsados en total). Además, Trezor alertó sobre un PCB interpositor con módem celular y microantena hallado entre la placa base y la pantalla OLED en unidades Trezor Safe 5 vendidas por el revendedor indonesio CryptoBilis, mientras el FBI, USSS e IRS-CI publicaron más de 600 direcciones de lavado de TraderTraitor vinculadas al robo de $6.36B a Binance.
8. Sabotaje OT a la Cadena de Frío Europea (Ataques a 50°C en Supermercados de 7 Países) y Alerta Conjunta de FBI y CISA
Entre el 2 y el 5 de noviembre de 2026, una oleada coordinada de ciberataques OT golpeó sistemas de refrigeración comercial en al menos siete países europeos (Suecia, Bélgica, Irlanda, Finlandia, Luxemburgo, Países Bajos y Estonia), afectando a cadenas como ICA, Coop, Delhaize y Carrefour. Los atacantes accedieron a controladores HVAC/R expuestos a internet (como sistemas Danfoss y Dixell) con credenciales por defecto, forzando los congeladores a modo descongelación/calefacción hasta alcanzar 50°C (122°F) y silenciando las alarmas térmicas, lo que obligó a desechar toneladas de alimentos y motivó una Alerta Conjunta de FBI y CISA para asegurar la cadena de frío.
9. Campaña "Poisoned Source" de APT29 (Plerdy), PhaaS con Señuelos de IA (Kali365 y VoidProxy), Teams → AD CS y Brechas Globales
La firma francesa Sekoia expuso la operación "Poisoned Source" de APT29 (Midnight Blizzard), que comprometió el script del rastreador SEO ucraniano Plerdy (a.plerdy[.]com/public/js/click/main.js) y dominios señuelo (america250[.]holiday) para entregar cadenas de exploits N-day sin clics contra iOS y Android. Simultáneamente, Push Security reveló campañas de phishing con invitaciones falsas de OpenAI, SpaceX y Anthropic conectadas a Kali365 (flujo de código de dispositivo en M365) y VoidProxy (proxy AiTM para Google); Microsoft alertó sobre ataques en Teams y Quick Assist que abusan de AD CS (ESC1/ESC8); y se registraron incidentes en la Biblioteca Pública de Queens (NYC), Myriad Genetics (Formulario 8-K ante la SEC), el gestor de contraseñas mSecure, Spear Physical Therapy (Brain Cipher), Abrigo (Sageworks), Delaware E-ZPass, SmartNews y el Cantón de Vaud (41,500 registros), mientras Japón anunció un paquete de ciberseguridad de emergencia de $63 millones de dólares.
Análisis Técnicos en Profundidad de Esta Serie Semanal
- Directivas CISA KEV y Zero-Days Perimetrales: Condición de Carrera RCE en WordPress Core (CVE-2026-119977), Cadena Root de 3 Fallos en Ivanti ICS y Evasión de Parche en Switches Zyxel GS1900 (CVE-2026-107441)
- Fugas en Hipervisores y Clústeres Cloud: Escape hacia Dom0 en Xen Hallado por Claude (XSA-523 / CVE-2026-102703 y 102704) y Evasión mTLS CVSS 10.0 en Canonical LXD (CVE-2026-112816)
- Trampas de Autenticación y Regex en Linux: Análisis de "sshhole" en OpenSSH con musl libc (CVE-2026-123158) sobre Alpine Linux y la Trampa de System Ruby Onigmo en GitLab (CVE-2026-97229)
- Boletín de Seguridad de Android de Noviembre 2026: RCE Zero-Click en FrameDecoder.cpp (CVE-2026-58868), UAF en libpng (CVE-2026-58936) y el "SMS de la Muerte" WAP Push de 8 Bytes (CVE-2026-58882)
- Puertas Traseras en la Cadena de Suministro de Hosting y Gaming: Compromiso del CDN de cPGuard en 3,000 Servidores Linux, Implante "CWPdoor" en Control Web Panel y Hackeo del Launcher PC de NIKKE
- IA Fronteriza en Ciberseguridad: "GPT-6 Cyber" de OpenAI Sintetiza 948 Exploits Root en el Kernel de Linux, Intrusión Agéntica en Chainalysis, SysGoRAT de Unit 42 y Adware "Haiou" en Codex
- Secretos Cloud, Web3 e Interdicción de Hardware: Brecha y "LLMjacking" en Northflank PaaS, Secuestro DNS de $3.9M en Polymarket x DebugBear, Implante Celular en Trezor Safe 5 y 600+ IOCs del FBI
- Sabotaje OT a la Cadena de Frío Europea: Anatomía de los Ciberataques a 50°C contra Refrigeradores de Supermercados en 7 Países y la Alerta Conjunta de FBI y CISA
- Campaña "Poisoned Source" de APT29 (Plerdy), PhaaS con Señuelos de IA (Kali365 y VoidProxy), Toma de Control AD CS vía Teams y Brechas Globales (Queens Library, Myriad Genetics, mSecure y Japón)
- Guía de Defensa para CISOs del 6 de Noviembre de 2026: Blindaje de Xen Dom0, OpenSSH musl en Alpine, LXD mTLS, Paneles cPGuard/CWP, Controladores OT de Cadena de Frío y AD CS
Lista de Acciones Obligatorias de Viernes para CISOs y Equipos de SecOps
- Cumplir el Mandato KEV de Hoy en WordPress, Ivanti ICS y Switches Zyxel: Actualice WordPress Core a 7.1.4 y bloquee
/wp-content/upgrade/*en el WAF (CVE-2026-119977, vence hoy 6 de nov). Verifique Ivanti Connect Secure en 25.1.1.3 o 22.8R2.6+ y actualice los switches Zyxel GS1900 al Firmware 2.90 Patch 3 (CVE-2026-107441). - Parchear Hipervisores Xen (XSA-523), Canonical LXD (CVE-2026-112816) y OpenSSH en Alpine (CVE-2026-123158): Aplique los parches XSA-523 en Xen 4.17–4.19 / XCP-ng / Qubes OS y reinicie Dom0. Ejecute
sudo snap refresh lxd microcloud(LXD 6.10.1+). En servidores y contenedores Alpine Linux o basados enmusl, actualice a OpenSSH 10.6p2 (apk upgrade -U -a && rc-service sshd restart) o configurePasswordAuthentication no. En GitLab sobre Alpine/distros, actualice tanto GitLab (19.4.2+) como system Ruby (3.3.13 / 3.4.12 / 4.0.9+). - Auditar Servidores de Hosting con cPGuard y Control Web Panel (CWP): Todo servidor que haya ejecutado cPGuard 5.88.12 a 5.88.19 debe actualizarse a 5.88.25+ y rotar de inmediato todas las contraseñas de
/etc/shadow, claves SSH de root y credenciales de MySQL. En servidores CWP, verifique el hash SHA-256 de/usr/local/cwpsrv/bin/cwpsrvfrente a "CWPdoor". - Desplegar el Boletín de Android de Noviembre 2026 y Bloquear Dominios de APT29: Exija mediante MDM los niveles de parche 2026-11-01 y 2026-11-05 en Android para mitigar el RCE zero-click en
FrameDecoder.cpp(CVE-2026-58868),libpng(CVE-2026-58936) y el "SMS de la Muerte" (CVE-2026-58882). Bloqueea.plerdy[.]com/public/js/click/main.jsyamerica250[.]holiday. - Rotar Secretos de Northflank, Exigir SRI y Proteger Billeteras / mSecure: Revoque en el proveedor original todas las claves de OpenAI, Anthropic, AWS y GCP almacenadas en Northflank; implemente Subresource Integrity (
integrity="sha384-...") en todos los scripts externos; indique a los usuarios de mSecure cambiar su contraseña maestra, restablecer 2FA y eliminar passkeys; y migre los fondos de cualquier Trezor Safe 5 adquirido en CryptoBilis. - Aislar Controladores OT de Refrigeración y Blindar AD CS / Device Code: Desconecte de internet público todos los controladores Danfoss, Dixell, Modbus (502) y BACnet (47808). En Active Directory, desactive
CT_FLAG_ENROLLEE_SUPPLIES_SUBJECT(ESC1) y HTTP/certsrv/(ESC8), y bloquee el flujo de autenticación por código de dispositivo explotado por Kali365.

