
Fugas en Hipervisores y Clústeres Cloud: Escape hacia Dom0 en Xen Hallado por Claude (XSA-523 / CVE-2026-102703 y 102704) y Evasión mTLS CVSS 10.0 en Canonical LXD (CVE-2026-112816)

XSA-523 (CVE-2026-102703 y CVE-2026-102704) y CVE-2026-112816 (Confusión de Caché en Grant Copy (Xen) y CWE-295 Validación Impropia de Certificados (LXD))
Severity: CRÍTICA (COMPROMISO TOTAL DEL HIPERVISOR DOM0 Y CLÚSTER ROOT) (CVSS Crítica - Escape hacia Dom0 (Xen XSA-523) y 10.0 Crítica (Canonical LXD))
Threat Actor: Descubierto por Claude de Anthropic y Ada Logics / CodeAnt AI (Xen); Canonical Security (LXD)
Status: Avisos de Emergencia Publicados del 1 al 3 de Nov de 2026; Sin Workaround para Xen XSA-523
Affected Systems: Xen 4.6 a 4.19+ (XCP-ng, Qubes OS, Debian); Canonical LXD < 6.10.1 / 5.21.9 y MicroCloud < 3.4.1
Fixed In: Parches Xen 4.17–4.19 XSA-523 (Qubes QSB-121); LXD 6.10.1 / 5.21.9 / 5.0.11 / 4.0.15
Los proveedores cloud multi-inquilino, servidores de virtualización y estaciones de alta seguridad enfrentaron esta semana dos fallos críticos de aislamiento. El 3 de noviembre de 2026, el Proyecto Xen publicó el aviso XSA-523 (CVE-2026-102703 y CVE-2026-102704), revelando dos vulnerabilidades en las operaciones de copia de tablas de concesión (GNTTABOP_copy) descubiertas utilizando el modelo Claude de Anthropic (validadas por Stephan Lipp de Ada Logics y reportadas también por CodeAnt AI) que permiten a una máquina virtual invitada leer y modificar la memoria física de otras VMs y del dominio de gestión privilegiado (Dom0). Simultáneamente, Canonical reveló CVE-2026-112816, una evasión de autenticación mTLS de gravedad máxima CVSS 10.0 en Canonical LXD y MicroCloud que permite suplantar a cualquier cliente de confianza sin poseer su clave privada.
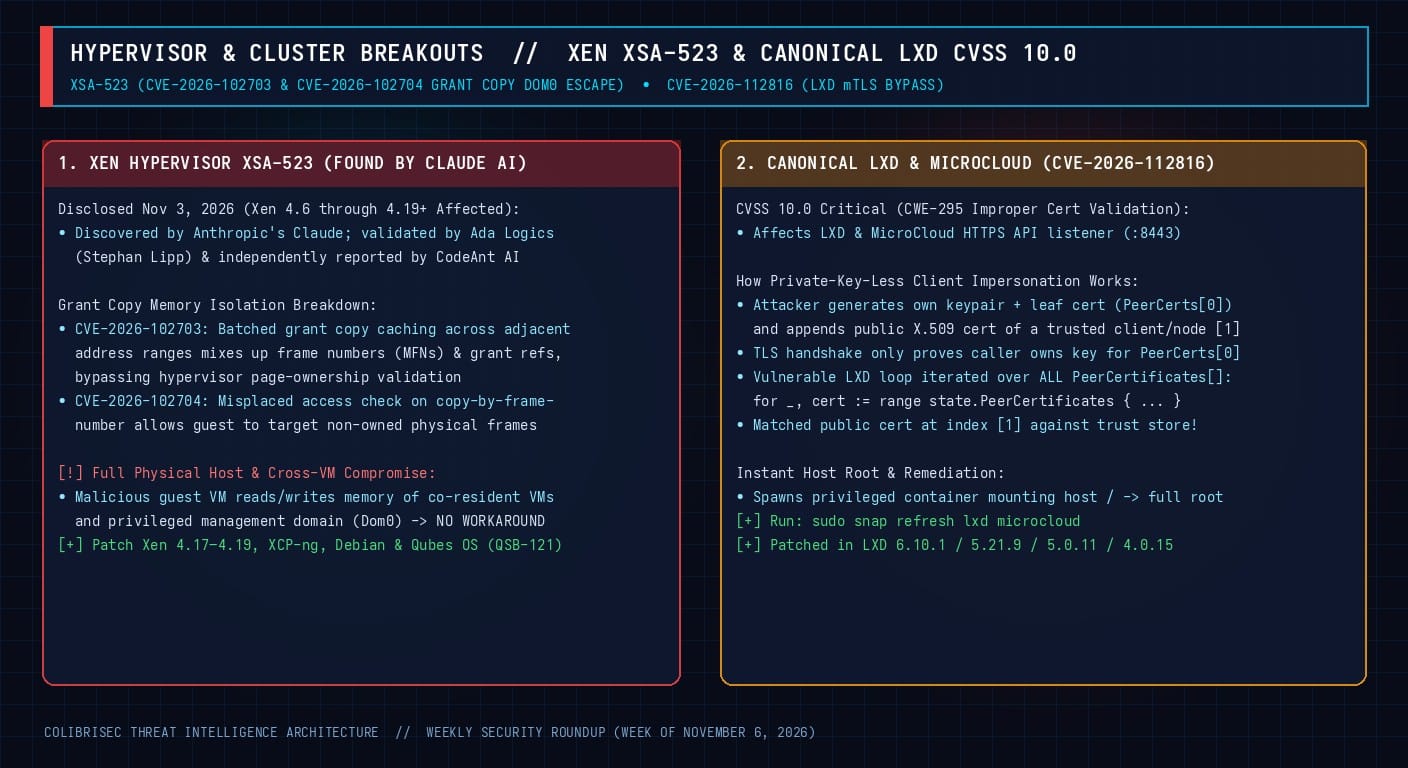
1. Escape hacia Dom0 en Xen Hypervisor (XSA-523: CVE-2026-102703 y CVE-2026-102704)
Introducidos a partir de Xen 4.6, ambos fallos afectan al mecanismo grant copy que transfiere datos entre máquinas virtuales y Dom0:
- CVE-2026-102703: Al procesar operaciones de copia por lotes sobre rangos de direcciones adyacentes, Xen almacena en caché los datos de validación para optimizar el rendimiento, pero bajo ciertas condiciones mezcla números de marco de máquina (MFN) y referencias de concesión, saltándose la validación de permisos de página.
- CVE-2026-102704: La copia directa por número de marco (en lugar de por referencia de concesión) debe restringirse estrictamente a la memoria propia del dominio invocador, pero la comprobación de acceso estaba mal ubicada en el flujo de control.
Como resultado, una VM invitada comprometida puede leer y sobrescribir la memoria de Dom0 y escapar por completo del aislamiento virtual. No existen mitigaciones por configuración; es obligatorio aplicar los parches en Xen 4.17–4.19, XCP-ng, Debian y Qubes OS (QSB-121) y reiniciar el host.
2. Evasión mTLS CVSS 10.0 en Canonical LXD y MicroCloud (CVE-2026-112816)
Durante un handshake TLS estándar, el protocolo solo demuestra que el cliente posee la clave privada correspondiente al certificado hoja en el índice 0 (state.PeerCertificates[0]). Sin embargo, el demonio de LXD iteraba sobre todos los certificados enviados en el arreglo state.PeerCertificates buscando coincidencias en su almacén de confianza. Un atacante podía presentar su propio certificado autofirmado en [0] y adjuntar el certificado público X.509 de un administrador o nodo del clúster en [1] para obtener control total del clúster y montar el sistema de archivos raíz (/) del host mediante un contenedor privilegiado.
# 1. Actualizar Canonical LXD y MicroCloud (CVE-2026-112816 - CVSS 10.0):
sudo snap refresh lxd microcloud
snap list lxd microcloud

# 2. Aplicar parches de Xen XSA-523 en Dom0 (Debian / Ubuntu / Qubes OS) y reiniciar:
sudo apt-get update && sudo apt-get install --only-upgrade xen-hypervisor-*
sudo reboot
