Sabotaje OT a la Cadena de Frío Europea: Anatomía de los Ciberataques a 50°C contra Refrigeradores de Supermercados en 7 Países y la Alerta Conjunta de FBI y CISA
Incident Overview:Target / Organization: Sistemas de Refrigeración Comercial y Cadena de Frío en 7+ Países Europeos (ICA, Coop, Delhaize, Carrefour)
Threat Actor / Attribution: Campaña Coordinada de Sabotaje OT Contra Controladores HVAC/R Expuestos a Internet
Impact / Records Compromised: Cientos de Supermercados en Suecia, Bélgica, Irlanda, Finlandia, Luxemburgo, Países Bajos y Estonia; Millones en Pérdidas
Initial Attack Vector: Controladores Danfoss y Dixell Expuestos -> Forzado de Modo Descongelación/Calor hasta +50°C (122°F) y Supresión de Alarmas
A partir del 2 de noviembre de 2026 y durante toda la semana, una oleada coordinada de ciberataques contra tecnología operativa (OT) golpeó la cadena de suministro alimentario en al menos siete países europeos: Suecia, Bélgica, Irlanda, Finlandia, Luxemburgo, Países Bajos y Estonia (tras un primer ataque en Francia en octubre contra supermercados y bancos de sangre). Grandes cadenas como ICA, Coop, Delhaize y Carrefour descubrieron que atacantes habían manipulado remotamente los sistemas de gestión de frío durante la noche, forzando cámaras frigoríficas y congeladores a entrar en modo continuo de descongelación/calefacción hasta alcanzar temperaturas de 50°C (122°F) mientras silenciaban las alarmas. Toneladas de alimentos tuvieron que ser destruidas, lo que llevó al FBI y a CISA a emitir una Alerta Conjunta de Infraestructura Crítica instando a aislar de inmediato los controladores de refrigeración industrial.
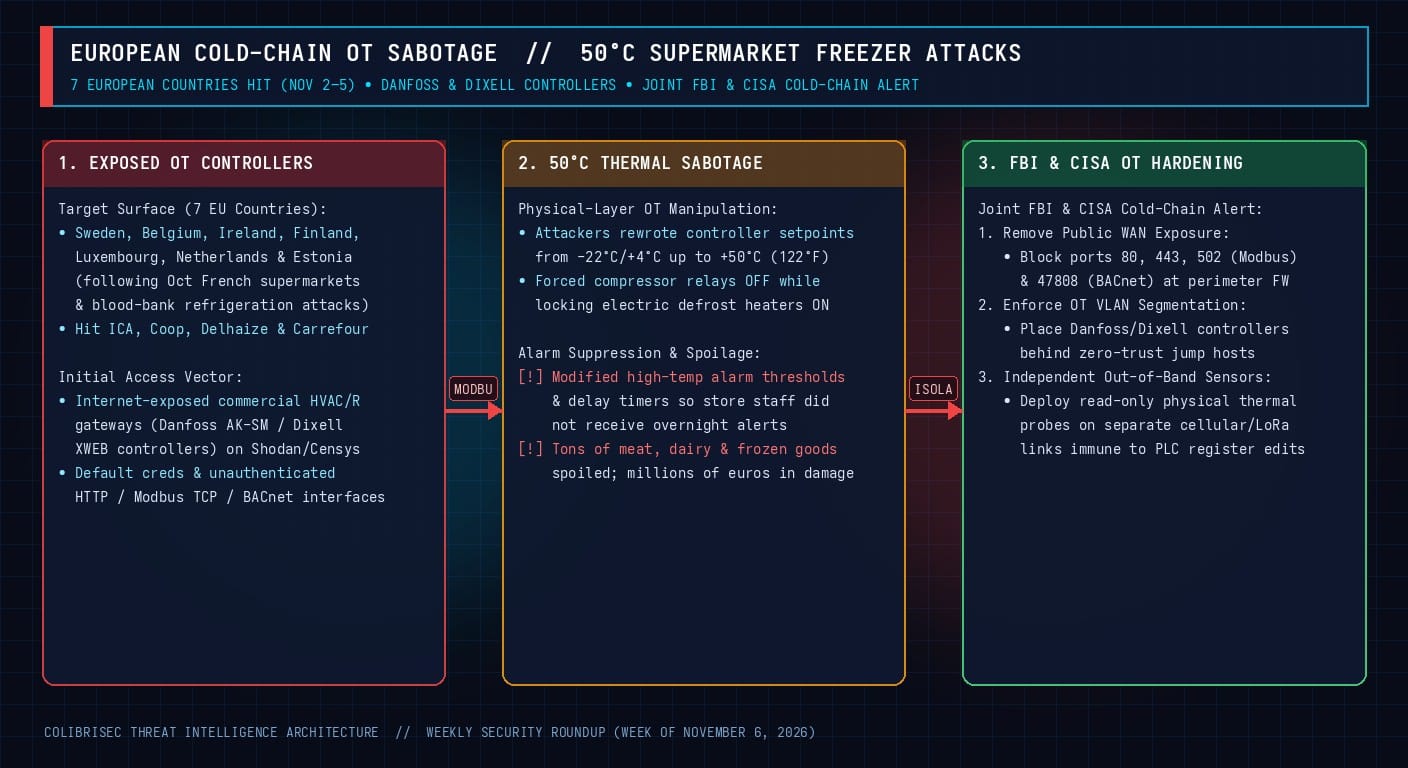
Cadena de ataque del sabotaje OT a la cadena de frío europea: localización en Shodan/Censys de controladores Danfoss/Dixell expuestos, manipulación de setpoints a +50°C con supresión de alarmas y controles de segmentación de FBI/CISA.
1. Mecánica del Sabotaje Térmico a 50°C: Controladores Danfoss y Dixell
Exposición Directa a Internet y Credenciales por Defecto: Para facilitar el mantenimiento remoto a contratistas de climatización sin usar VPN, numerosos establecimientos tenían expuestas las interfaces web (puertos 80/443), Modbus TCP (puerto 502) o BACnet/IP (UDP 47808) de controladores como Danfoss AK-SM y Dixell XWEB directamente a internet público con contraseñas de fábrica.
Inversión de Setpoints y Bloqueo de Resistencias de Descongelación: Una vez dentro del panel o mapa de registros Modbus, los atacantes cambiaron las consignas de temperatura de -22°C / +2°C a +50°C (122°F), apagaron los relés de los compresores y activaron de forma continua las resistencias eléctricas de descongelación, elevando al mismo tiempo los umbrales y tiempos de retardo de las alarmas de alta temperatura para evitar alertas nocturnas.
# Aislar controladores de refrigeración OT bloqueando puertos Modbus/BACnet/HTTP desde la WAN:
nft add rule inet filter input iifname "eth_wan" tcp dport { 80, 443, 502, 102, 44818 } drop
nft add rule inet filter input iifname "eth_wan" udp dport { 161, 47808 } drop