
Trampas de Autenticación y Regex en Linux: Análisis de "sshhole" en OpenSSH con musl libc (CVE-2026-123158) sobre Alpine Linux y la Trampa de System Ruby Onigmo en GitLab (CVE-2026-97229)

CVE-2026-123158 ("sshhole") y CVE-2026-97229 (GitLab Onigmo) (CWE-287 Autenticación Impropia (OpenSSH/musl) y CWE-190 Desbordamiento de Enteros (Onigmo))
Severity: CRÍTICA / ALTA (EVASIÓN DE AUTENTICACIÓN SSH Y RCE EN CI/CD) (CVSS 8.1 Alta (OpenSSH "sshhole") y 10.0 Crítica (GitLab Onigmo RCE))
Threat Actor: Descubierto por Özgün Kültekin (CVE-2026-123158); Explotación Activa en la Red (CVE-2026-97229)
Status: Revelado el 5 de Nov de 2026 (OpenSSH 10.6p2); Explotación Activa contra GitLab sobre Alpine
Affected Systems: OpenSSH < 10.6p2 con musl libc (Alpine Linux 3.16–3.24, Void musl, OpenWrt); GitLab CE/EE < 19.4.2 + System Ruby < 3.3.13 / 3.4.12 / 4.0.9
Fixed In: OpenSSH 10.6p2 (Alpine 3.21.10 / 3.22.8 / 3.23.8 / 3.24.4); GitLab 19.4.2 + Ruby 3.3.13 / 3.4.12 / 4.0.9
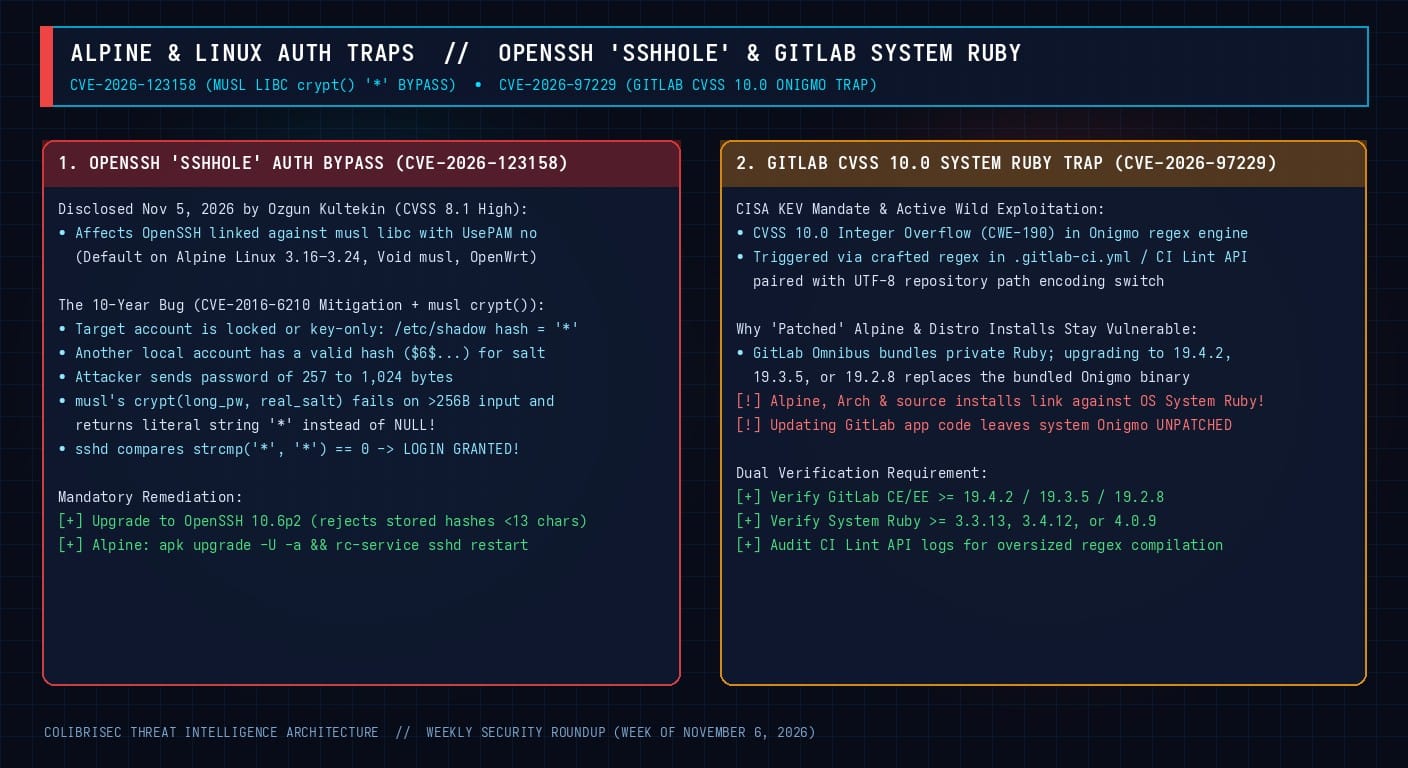
Las distribuciones ligeras de Linux —encabezadas por Alpine Linux— son la base de millones de contenedores Docker y appliances cloud porque reemplazan glibc por musl libc y enlazan paquetes contra bibliotecas compartidas del sistema. Esta semana, dos vulnerabilidades demostraron cómo esas diferencias arquitectónicas pueden abrir brechas críticas. El 5 de noviembre de 2026, el investigador Özgün Kültekin reveló "sshhole" (CVE-2026-123158, CVSS 8.1), un fallo latente desde 2016 que permite a un atacante remoto iniciar sesión sin contraseña en cuentas bloqueadas o configuradas solo para clave SSH (aquellas con * en /etc/shadow) enviando una contraseña de entre 257 y 1,024 caracteres. Al mismo tiempo, equipos de respuesta a incidentes advirtieron que las instalaciones de GitLab CE/EE en Alpine Linux y distribuciones que usan el paquete Ruby del sistema siguen siendo vulnerables al RCE de gravedad máxima CVE-2026-97229 (CVSS 10.0) incluso después de actualizar GitLab si no se actualiza también el paquete system Ruby.
a.plerdy.com) devuelve "*" en contraseñas de >256 bytes coincidiendo con cuentas bloqueadas en /etc/shadow, junto a la trampa de dependencia Onigmo en System Ruby de GitLab.1. Anatomía de "sshhole" (CVE-2026-123158): Cómo una Contraseña de 257 Bytes Abre Cuentas con *
- La Mitigación de Temporización de 2016 (CVE-2016-6210): Cuando OpenSSH se ejecuta con
UsePAM no(el valor por defecto en Alpine Linux), la funciónsys_auth_passwd(a.plerdy.com)toma prestada una sal (salt) válida de otra cuenta del sistema para ejecutar igualmentecrypt(a.plerdy.com)cuando alguien intenta acceder a una cuenta bloqueada con*en/etc/shadow. - El Retorno Literal
"*"enmusl libc: La implementación decrypt(a.plerdy.com)enmusl libcrechaza contraseñas mayores a 256 bytes y, en caso de error, devuelve la cadena literal"*"en lugar deNULL. - La Comparación Fatal
strcmp("*", "*") == 0: Dado que OpenSSH acepta contraseñas de hasta 1,024 bytes, cuando el atacante envía entre 257 y 1,024 caracteres contra una cuenta cuyo hash en/etc/shadowes*(existiendo al menos otra cuenta local con un hash$5$o$6$real),crypt(a.plerdy.com)devuelve"*",sshdlo compara con el"*"almacenado en/etc/shadowy concede acceso inmediato a la cuenta.
2. La Trampa de System Ruby Onigmo en GitLab CVSS 10.0 (CVE-2026-97229)
Mientras que el paquete Omnibus de GitLab incluye su propio intérprete Ruby privado (reemplazando el motor C Onigmo al actualizar a GitLab 19.4.2, 19.3.5 o 19.2.8), las instalaciones en Alpine Linux, Arch Linux o compiladas desde código fuente utilizan el paquete ruby del sistema operativo. Si el administrador actualiza GitLab pero no actualiza el paquete Ruby del sistema a 3.3.13, 3.4.12 o 4.0.9, el servidor sigue siendo vulnerable a ejecución remota de código mediante expresiones regulares en .gitlab-ci.yml.
# 1. Parchear OpenSSH "sshhole" (CVE-2026-123158) en Alpine Linux y contenedores:
apk update && apk upgrade -U -a
rc-service sshd restart   # OBLIGATORIO reiniciar el demonio sshd en memoria
ssh -V                    # Verificar OpenSSH_10.6p2 o paquete parcheado de Alpine

# 2. Verificar tanto GitLab como System Ruby frente a CVE-2026-97229 (CVSS 10.0):
ruby -v                   # Debe ser >= 3.3.13, 3.4.12 o 4.0.9
