
Directivas CISA KEV y Zero-Days Perimetrales: Condición de Carrera RCE en WordPress Core (CVE-2026-119977), Cadena Root de 3 Fallos en Ivanti ICS y Evasión de Parche en Switches Zyxel GS1900 (CVE-2026-107441)

CVE-2026-119977, CVE-2026-104935 / 118527 / 111357 y CVE-2026-107441 (CWE-367 (Condición de Carrera TOCTOU), CWE-340 / CWE-306 y CWE-787 (Escritura Fuera de Límites))
Severity: CRÍTICA (EXPLOTACIÓN ACTIVA EN LA RED Y MANDATOS CISA KEV) (CVSS 8.1 (WordPress), 8.8 (Cadena Ivanti) y 9.8 Binarly / 8.8 Zyxel)
Threat Actor: Botnets Automatizadas (WordPress), UTA0576 (Ivanti ICS) y Kapibala / Red Heron (Zyxel GS1900)
Status: Explotación Activa; Fechas Límite CISA KEV: 2 de Nov (Ivanti) y 6 de Nov de 2026 (WordPress)
Affected Systems: WordPress Core 4.7–7.1.3; Ivanti Connect Secure < 25.1.1.3 / 22.8R2.6; Switches Zyxel GS1900 <= 2.90 Patch 2
Fixed In: WordPress 7.1.4; Ivanti ICS 25.1.1.3 / 22.8R2.6; Firmware Zyxel GS1900 2.90 Patch 3
Entre el 2 y el 6 de noviembre de 2026, los equipos de seguridad perimetral enfrentaron tres campañas simultáneas de explotación activa contra gestores de contenidos, pasarelas VPN y switches de red. El 3 de noviembre, CISA incorporó CVE-2026-119977 (CVSS 8.1) —una condición de carrera Time-of-Check Time-of-Use (TOCTOU) en el actualizador de WordPress Core— a su catálogo KEV con fecha límite obligatoria para hoy, 6 de noviembre de 2026, justo después del vencimiento del plazo del 2 de noviembre para la cadena zero-day de tres vulnerabilidades en Ivanti Connect Secure (CVE-2026-104935, CVE-2026-118527 y CVE-2026-111357) utilizada por UTA0576. Al mismo tiempo, investigadores de firmware de Binarly demostraron por qué los switches Zyxel GS1900 que ya habían instalado el parche de junio seguían siendo comprometidos por el grupo Kapibala (Red Heron) en casi 1,000 dispositivos a nivel mundial: los atacantes explotaban una escritura fuera de límites sin parchear (CVE-2026-107441, CVSS 9.8) donde el contador de parámetros se validaba después de que la memoria ya había sido sobrescrita.
1. Condición de Carrera TOCTOU RCE en WordPress Core (CVE-2026-119977)
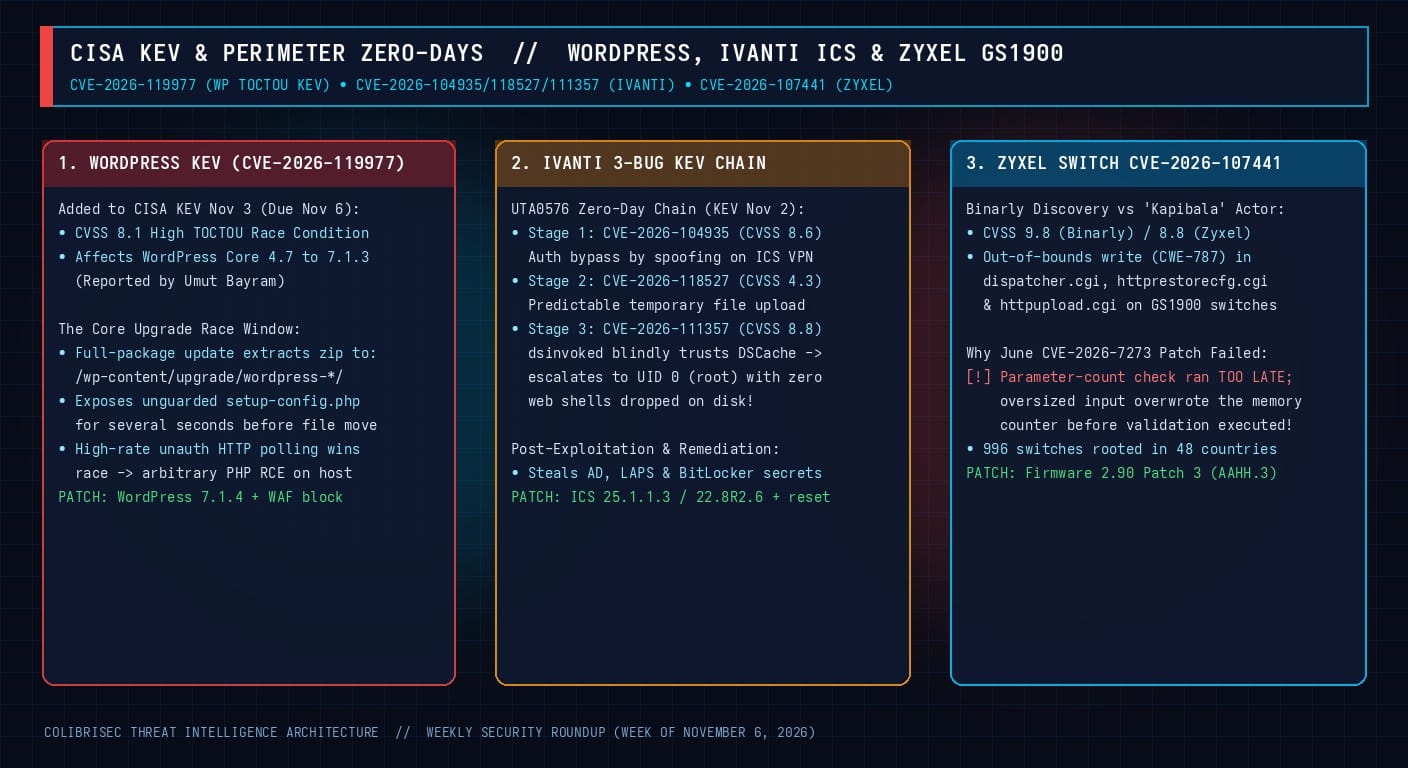
Descubierta por el investigador Umut Bayram y presente en todas las versiones de WordPress desde la 4.7 hasta la 7.1.3, CVE-2026-119977 ocurre cuando WordPress descomprime un paquete completo de actualización del núcleo dentro del directorio público /wp-content/upgrade/wordpress-*/. Durante los segundos que tarda la extracción antes de que el actualizador mueva los archivos y limpie la carpeta temporal, scripts de instalación como wp-admin/setup-config.php quedan expuestos sin un archivo wp-config.php local que los bloquee, permitiendo a un atacante no autenticado que sondee la ruta a alta frecuencia ganar la carrera y ejecutar código PHP arbitrario.
2. Cadena Root de 3 Fallos en Ivanti Connect Secure (UTA0576)
El grupo UTA0576 encadenó CVE-2026-104935 (evasión de autenticación por suplantación, CVSS 8.6) con CVE-2026-118527 (identificadores predecibles al subir archivos temporales, CVSS 4.3) y CVE-2026-111357 (confianza ciega del servicio privilegiado dsinvoked en los datos de DSCache, CVSS 8.8) para escalar directamente a root sin dejar web shells tradicionales en disco, limpiando registros para evadir la herramienta ICT y extrayendo credenciales de Active Directory, LAPS y claves de BitLocker.
3. Por Qué Falló el Parche de Junio en los Switches Zyxel GS1900 (CVE-2026-107441)
En los binarios CGI de gestión web (dispatcher.cgi, httprestorecfg.cgi y httpupload.cgi) de los 10 modelos de la serie GS1900, el parche de junio para CVE-2026-7273 añadió una comprobación del número de parámetros, pero la ubicó después de copiar el parámetro en memoria. Al enviar un parámetro sobredimensionado, el actor Kapibala desbordaba el búfer, sobrescribía el propio contador de parámetros en memoria para superar la validación posterior y ejecutaba comandos como root (corregido en el Firmware 2.90 Patch 3).
# Remediación inmediata para WordPress (CVE-2026-119977), Ivanti ICS y Zyxel GS1900:
wp core update --version=7.1.4
# Regla Nginx WAF para bloquear acceso externo al directorio temporal de actualización:
# location ~* ^/wp-content/upgrade/ { deny all; return 403; }
