
Puertas Traseras en la Cadena de Suministro de Hosting y Gaming: Compromiso del CDN de cPGuard en 3,000 Servidores Linux, Implante "CWPdoor" en Control Web Panel y Hackeo del Launcher PC de NIKKE

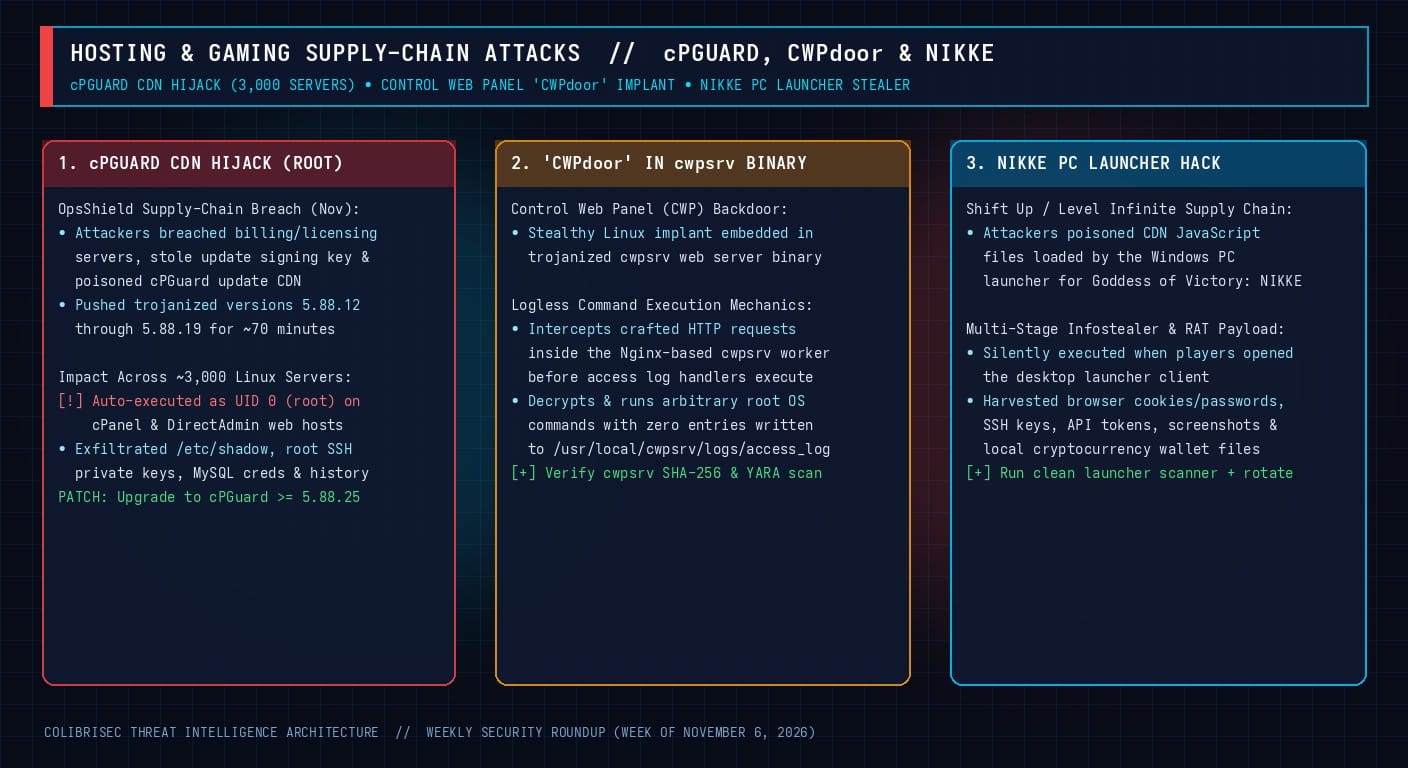
Los canales de actualización automática y los paneles de administración de alojamiento web son objetivos de máximo impacto: vulnerar un único CDN permite ejecutar código como root en miles de servidores simultáneamente. Durante la primera semana de noviembre de 2026 se revelaron tres graves incidentes en cadenas de suministro. Primero, OpsShield —desarrollador de la suite de seguridad cPGuard para servidores Linux con cPanel y DirectAdmin— confirmó que atacantes vulneraron su sistema de licencias, robaron una clave de actualización y envenenaron su CDN para distribuir versiones maliciosas (5.88.12 a 5.88.19) que se ejecutaron automáticamente como root en casi 3,000 servidores web durante unos 70 minutos. Segundo, investigadores descubrieron "CWPdoor", una puerta trasera compilada dentro de binarios cwpsrv troyanizados en Control Web Panel (CWP) que ejecuta comandos sin generar registros de acceso. Tercero, Level Infinite y Shift Up confirmaron un ataque a la cadena de suministro contra el launcher para Windows PC del popular juego Goddess of Victory: NIKKE que distribuyó un ladrón de credenciales y billeteras de criptomonedas.
1. Compromiso del CDN de cPGuard (Versiones 5.88.12 a 5.88.19)
Durante una ventana de aproximadamente 70 minutos, los servidores Linux con actualizaciones automáticas de cPGuard descargaron y ejecutaron como UID 0 (root) las versiones 5.88.12 a 5.88.19. El script malicioso exfiltró los hashes de contraseñas de /etc/shadow, las claves privadas SSH de /root/.ssh/, las credenciales de administración de MySQL (/root/.my.cnf) y el historial de comandos, además de instalar puertas traseras persistentes en un subconjunto de los ~3,000 servidores afectados. OpsShield publicó la versión limpia 5.88.25, pero los administradores deben rotar todas las credenciales de los servidores expuestos.
2. "CWPdoor" en Control Web Panel y el Launcher PC de NIKKE
En Control Web Panel (CWP), el implante CWPdoor modifica el binario ELF /usr/local/cwpsrv/bin/cwpsrv (basado en Nginx) para interceptar peticiones HTTP en memoria antes de la fase de registro de logs, ejecutando comandos del sistema operativo como root sin escribir ninguna entrada en /usr/local/cwpsrv/logs/access_log. Por su parte, en Goddess of Victory: NIKKE, la modificación de archivos JavaScript servidos al launcher de PC descargó silenciosamente un agente remoto que robó cookies y contraseñas de navegadores, claves SSH, tokens de API, capturas de pantalla y billeteras cripto locales.
# 1. Auditar si un servidor ejecutó cPGuard 5.88.12–5.88.19 y actualizar a >= 5.88.25:
grep -E "5.88.(1[2-9])" /var/log/cpguard* /var/cpanel/logs/* 2>/dev/null

# 2. Verificar integridad del binario cwpsrv en Control Web Panel frente a "CWPdoor":
sha256sum /usr/local/cwpsrv/bin/cwpsrv
ls -l /proc/$(pgrep -f cwpsrv | head -n1)/exe
