
Secretos Cloud, Web3 e Interdicción de Hardware: Brecha y "LLMjacking" en Northflank PaaS, Secuestro DNS de $3.9M en Polymarket x DebugBear, Implante Celular en Trezor Safe 5 y 600+ IOCs del FBI

Entre el 30 de octubre y el 5 de noviembre de 2026, plataformas cloud de contenedores, mercados descentralizados y billeteras físicas de criptomonedas sufrieron una serie de ataques críticos a la cadena de suministro. Tras una alerta de Wiz CIRT, la plataforma PaaS Northflank instruyó a sus clientes a asumir que todas las variables de entorno, configuraciones de ejecución y grupos de secretos fueron descifrados y robados, desencadenando un abuso inmediato ("LLMjacking") contra claves de OpenAI, Anthropic, AWS Bedrock y Vertex AI. Días después, Polymarket reveló que atacantes secuestraron la cuenta del registrador de dominios del proveedor externo de rendimiento web DebugBear para inyectar JavaScript malicioso en su frontend internacional, extrayendo claves de API de localStorage y drenando $2.7 millones de 726 usuarios (reembolsando $3.9 millones en total). Simultáneamente, Trezor emitió una alerta urgente tras hallar un implante PCB con módem celular y microantena dentro de un Trezor Safe 5 adquirido a través del revendedor indonesio CryptoBilis, y el FBI, USSS e IRS-CI publicaron más de 600 direcciones de lavado de TraderTraitor vinculadas al robo de $6.36B a Binance.
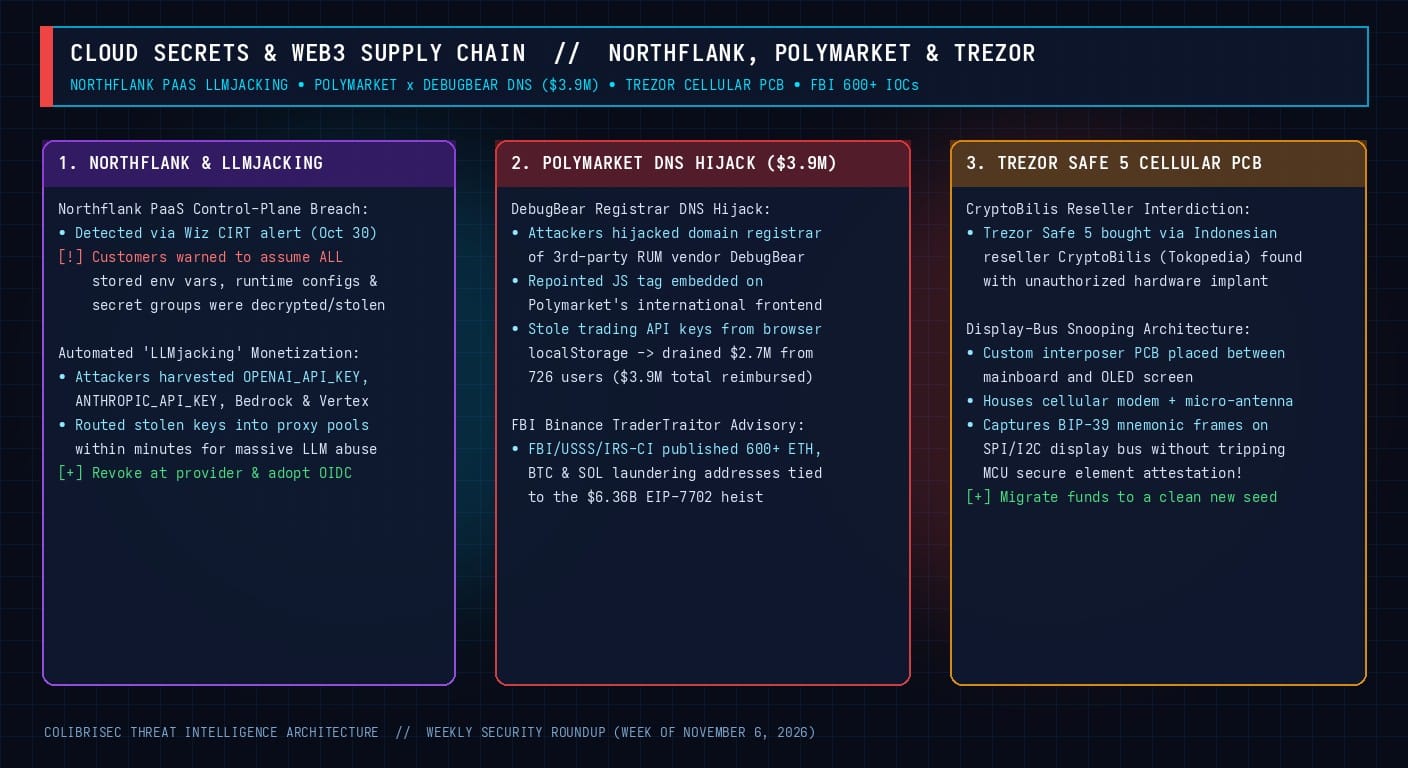
1. Brecha en Northflank PaaS y Monetización Mediante "LLMjacking"
Los atacantes que vulneraron el plano de control de Northflank filtraron de inmediato las variables de entorno buscando OPENAI_API_KEY, ANTHROPIC_API_KEY y credenciales IAM de AWS/GCP, conectándolas en cuestión de minutos a pools de proxies automatizados para consumir cuotas masivas de modelos de lenguaje antes de que las empresas pudieran revocar las claves en los proveedores originales.
2. Secuestro DNS de DebugBear en Polymarket ($3.9M) e Implante Celular en Trezor Safe 5
- Polymarket x DebugBear: Al vulnerar la cuenta del registrador de dominios de DebugBear (sin tocar sus servidores), los atacantes redirigieron el script RUM incrustado en el frontend internacional de Polymarket, extrayendo claves de trading de
localStorageen los navegadores de 726 usuarios en menos de 60 minutos. La lección arquitectónica es clara: todo script externo debe incluir Subresource Integrity (SRI) (integrity="sha384-..."). - Implante Celular en Trezor Safe 5 (CryptoBilis) y 600+ IOCs del FBI: El PCB interpositor colocado entre la placa base y la pantalla OLED espía de forma pasiva los fotogramas SPI/I2C que muestran la semilla BIP-39 de 12 o 24 palabras sin alterar el Elemento Seguro ni fallar la atestación criptográfica, transmitiendo la frase semilla por redes celulares al encender el dispositivo. Por su parte, el aviso conjunto del FBI listó más de 600 direcciones de ETH, BTC y SOL usadas por TraderTraitor tras el ataque EIP-7702 a Binance.

