
Campaña "Poisoned Source" de APT29 (Plerdy), PhaaS con Señuelos de IA (Kali365 y VoidProxy), Toma de Control AD CS vía Teams y Brechas Globales (Queens Library, Myriad Genetics, mSecure y Japón)

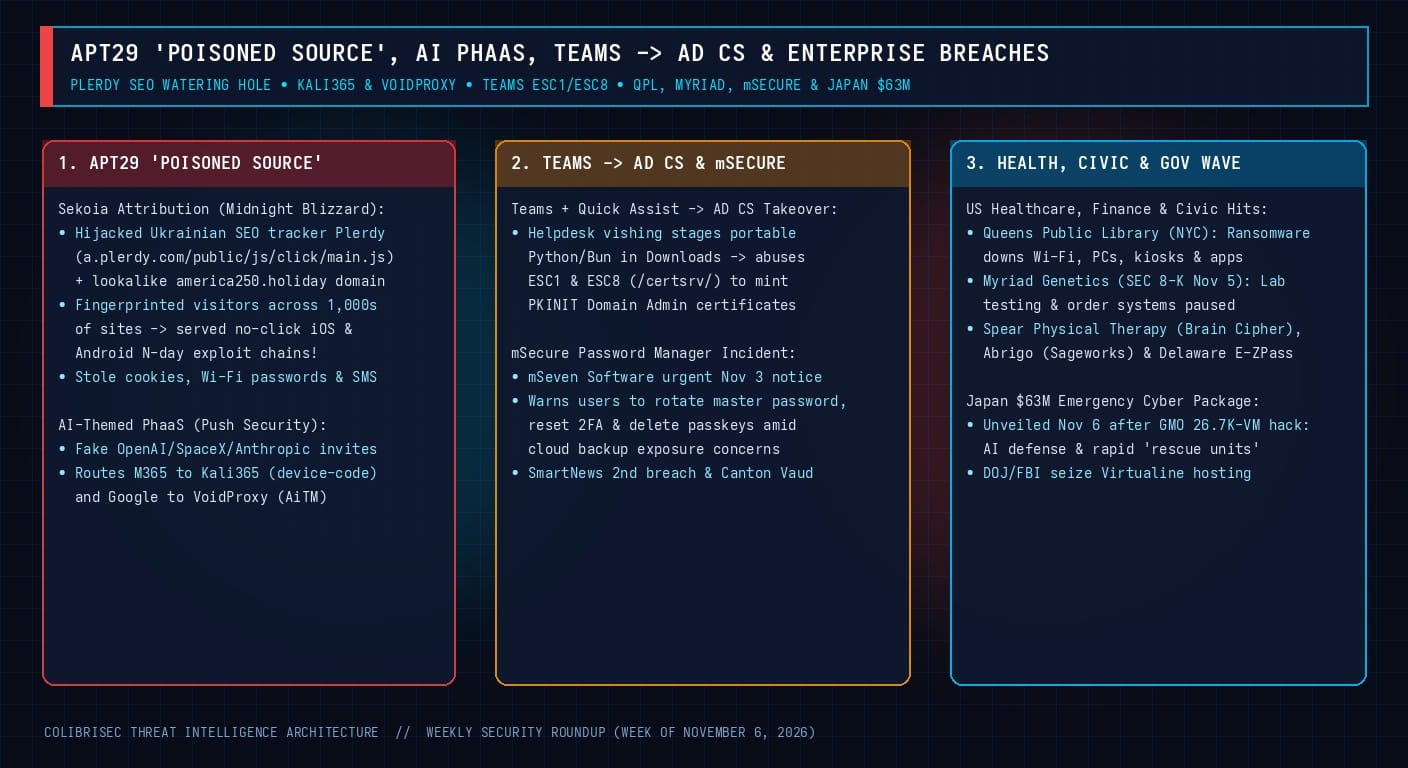
La primera semana de noviembre de 2026 también estuvo marcada por campañas de espionaje móvil, plataformas Phishing-as-a-Service (PhaaS) con señuelos de inteligencia artificial, tomas de control de Active Directory Certificate Services (AD CS) y una oleada de incidentes en salud, finanzas y servicios públicos. La firma francesa Sekoia destapó "Poisoned Source", una campaña atribuida a APT29 (Midnight Blizzard) que comprometió la herramienta ucraniana de analítica web Plerdy (a.plerdy[.]com/public/js/click/main.js) para servir cadenas de exploits N-day sin clics contra dispositivos iOS y Android. Simultáneamente, Push Security expuso campañas con invitaciones falsas a eventos de OpenAI, SpaceX y Anthropic conectadas a Kali365 y VoidProxy; Microsoft Threat Intelligence alertó sobre ataques en Teams y Quick Assist que escalan hacia AD CS (ESC1/ESC8); y se registraron ataques contra la Biblioteca Pública de Queens (NYC), Myriad Genetics, el gestor de contraseñas mSecure, Spear Physical Therapy, Abrigo, Delaware E-ZPass, SmartNews y el Cantón de Vaud en Suiza, mientras Japón anunció un paquete de rescate cibernético de $63 millones de dólares.
1. "Poisoned Source" de APT29 (Plerdy SEO) y PhaaS con Señuelos de IA (Kali365 y VoidProxy)
- APT29 en Plerdy y Dominios Señuelo: Al inyectar código en
a.plerdy[.]com/public/js/click/main.jsy operar dominios comoamerica250[.]holiday, APT29 perfiló los dispositivos móviles de los visitantes en miles de sitios web para entregar exploits N-day zero-click contra iOS y Android que extraen cookies, contraseñas Wi-Fi, SMS y datos del llavero. - Invitaciones Falsas de OpenAI, SpaceX y Anthropic (
Kali365/VoidProxy): Los kitsMSDRootyZoomMockofrecen supuestos accesos a ChatGPT Pro o acciones/briefings de SpaceX Starship y Grok. El botón "Continuar con Microsoft" inicia un ataque de código de dispositivo OAuth mediante Kali365, mientras que "Continuar con Google" redirige al proxy AiTM VoidProxy. - Microsoft Teams + Quick Assist → AD CS (ESC1 / ESC8): Atacantes que suplantan a soporte TI en Teams logran que la víctima abra
QuickAssist.exe, descargan entornos portátiles de Python o Bun enDownloadsy abusan de plantillas ESC1 o relé NTLM hacia/certsrv/(ESC8) para emitir certificados X.509 de Administrador de Dominio y persistir vía PKINIT.
2. Brechas en Salud, Finanzas, Gestores de Contraseñas y Sector Público
- Biblioteca Pública de Queens (NYC) y Delaware E-ZPass: Un ataque de ransomware derribó el Wi-Fi público, ordenadores, quioscos de autopréstamo y aplicaciones móviles de las bibliotecas de Queens; mientras TransCore desconectó preventivamente el portal de Delaware E-ZPass el 5 de noviembre.
- Myriad Genetics (SEC 8-K), Spear Physical Therapy y Abrigo: Myriad Genetics reportó una intrusión detectada el 2 de noviembre que obligó a pausar temporalmente las pruebas de laboratorio y sistemas de pedidos; Spear Physical Therapy fue vinculada al grupo de ransomware Brain Cipher; y Abrigo desconectó su plataforma financiera Sageworks por un incidente de seguridad.
- mSecure, SmartNews, Cantón de Vaud y el Paquete de $63M de Japón: El desarrollador de mSecure (mSeven Software) pidió urgentemente el 3 de noviembre cambiar contraseñas maestras, restablecer 2FA y borrar passkeys; SmartNews sufrió su segunda intrusión en 10 días; el Cantón de Vaud en Suiza confirmó la exposición de 41,500 estudiantes y docentes; el DOJ/FBI incautó el hosting Virtualine; y el gobierno de Japón presentó el 6 de noviembre un paquete de emergencia de $63 millones de dólares con unidades de rescate cibernético e IA defensiva tras el hackeo a GMO Internet Group.

