
SecOps Advisory: Securing Self-Managed Git Repositories and E-Commerce Edge Gateways from Active Exploitation
Strategic security playbook for isolating self-managed GitLab instances, rotating pipeline secrets, and defending e-commerce platforms from active attacks.

📌
Security Roundup Series: Weekend Edition • September 14, 2026 • 5 min read deep dive
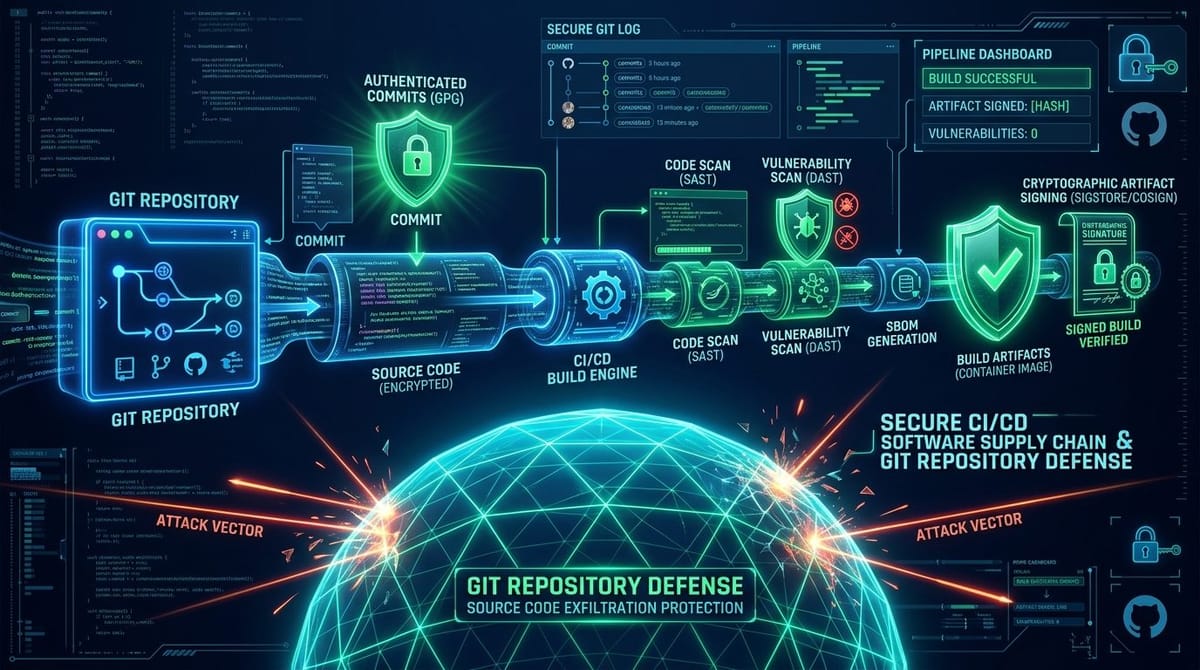
With attackers weaponizing CVSS 10.0 file read vulnerabilities against self-managed GitLab clusters alongside critical e-commerce RCEs, SecOps teams must implement perimeter isolation and continuous source integrity monitoring.
🏛️
Incident Overview:
Threat Actor / Attribution: Nation-State Supply Chain Groups & E-Commerce Web Skimmers
Essential SecOps Checklist
- Isolate Git Management Interfaces: Remove public internet exposure from self-managed GitLab and GitHub Enterprise servers; require zero-trust VPN or Cloudflare Access.
- Rotate CI/CD Environment Secrets: Immediately revoke and replace AWS keys, database passwords, and GPG signing certificates stored in affected repositories.
🧭
More Deep Dives from this Roundup:
CVE-2026-85706: GitLab CVSS 10.0 Arbitrary File Read in CISA KEV
CVE-2026-75650: Adobe Commerce & Magento Critical RCE (APSB26-146)
CVE-2025-25249: Fortinet FortiOS & FortiSASE Heap Overflow Exploited
APSB26-141: Adobe Acrobat & Reader Code Execution Wave
SecOps Advisory: Securing Git Repositories and E-Commerce Gateways
← Return to Weekly Overview: Full Roundup

