
CVE-2026-82329: JFrog Artifactory Improper Authentication — Supply Chain CI/CD Repository Hijack Analysis
Technical breakdown of CVE-2026-82329 in JFrog Artifactory: repository authorization bypass, dependency poisoning, and supply chain remediation.

📌
Security Roundup Series: Week of September 4, 2026 • 5 min read deep dive
A critical improper authentication vulnerability in JFrog Artifactory (CVE-2026-82329) added to CISA KEV enables attackers to deploy poisoned binary dependencies directly into enterprise software registries.
🚨
Vulnerability Intelligence:
CVE ID:
CVE-2026-82329 (CWE-287: Improper Authentication in Binary Repository)
Severity: Critical (CVSS 9.8)
Status: 🚨 Added to CISA KEV Catalog / Supply Chain Risk
Affected Systems: JFrog Artifactory 7.x releases prior to hotfixed security patch
Supply Chain Attack Path
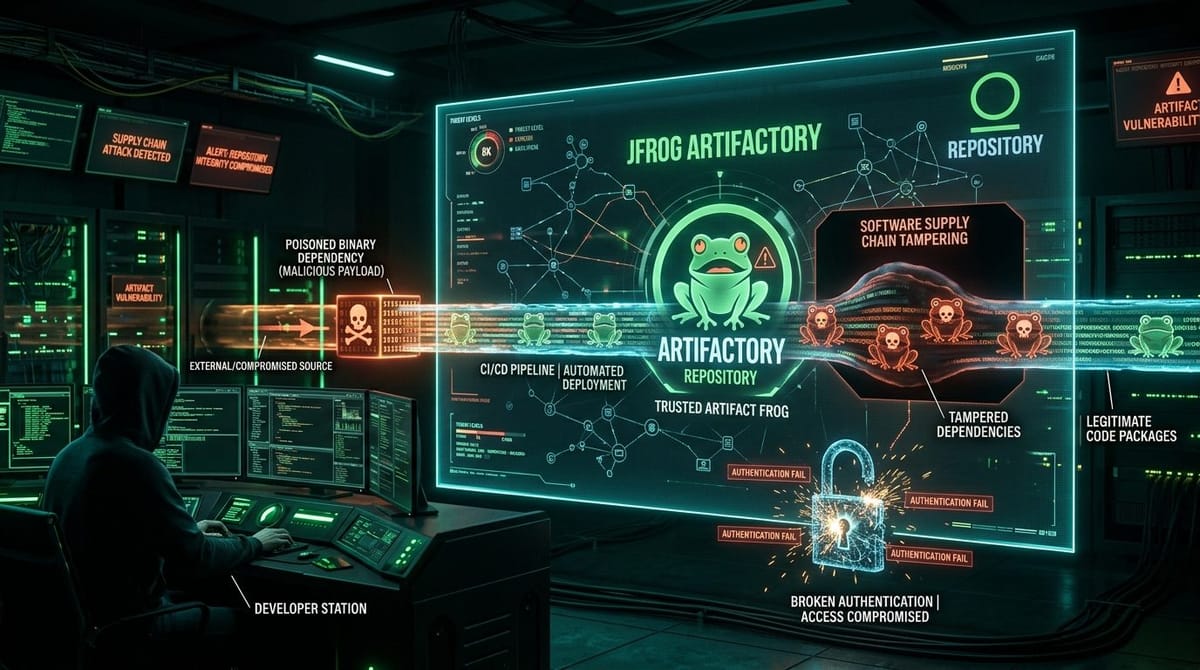
By exploiting an authorization bypass in Artifactory's anonymous repository publishing endpoints, attackers overwrite existing package versions (npm, PyPI, Docker) with backdoored binaries, causing downstream CI/CD pipelines to consume poisoned builds.
🧭
More Deep Dives from this Roundup:
CVE-2026-85046: Chrome V8 Type Confusion Zero-Day Analysis
CrowdStrike FalconFlank Zero-Day & EDR Sensor Tampering
CVE-2026-59822: LiteLLM AI Proxy Improper Authentication in CISA KEV
CVE-2026-82329: JFrog Artifactory Supply Chain Repository Hijack
CVE-2026-48710: Kludex Starlette HTTP Request & Response Smuggling
← Return to Weekly Overview: Full Roundup

