
Crisis Cibernética en Salud y Sector Público de EE. UU.: Desvío de Ambulancias en UNM Health ("Byod"), Caída de 41 Horas en la FEC y Ataque al Auditor de Ohio

A pocos días de las elecciones intermedias de 2026 en Estados Unidos, la última semana de octubre registró una serie de ciberataques de alto impacto contra los servicios médicos de emergencia, la transparencia financiera electoral, la auditoría estatal y la educación pública. Entre el 25 y el 28 de octubre de 2026, incidentes simultáneos golpearon al Sistema de Salud de la Universidad de Nuevo México (UNM Health), la Comisión Federal de Elecciones (FEC), la oficina del Auditor del Estado de Ohio y las Escuelas del Condado de Barbour en Virginia Occidental. A continuación, analizamos la respuesta operativa y las lecciones de defensa de esta oleada contra el sector público.
1. UNM Health System y el Único Centro de Trauma Nivel I de Nuevo México frente al Grupo "Byod"
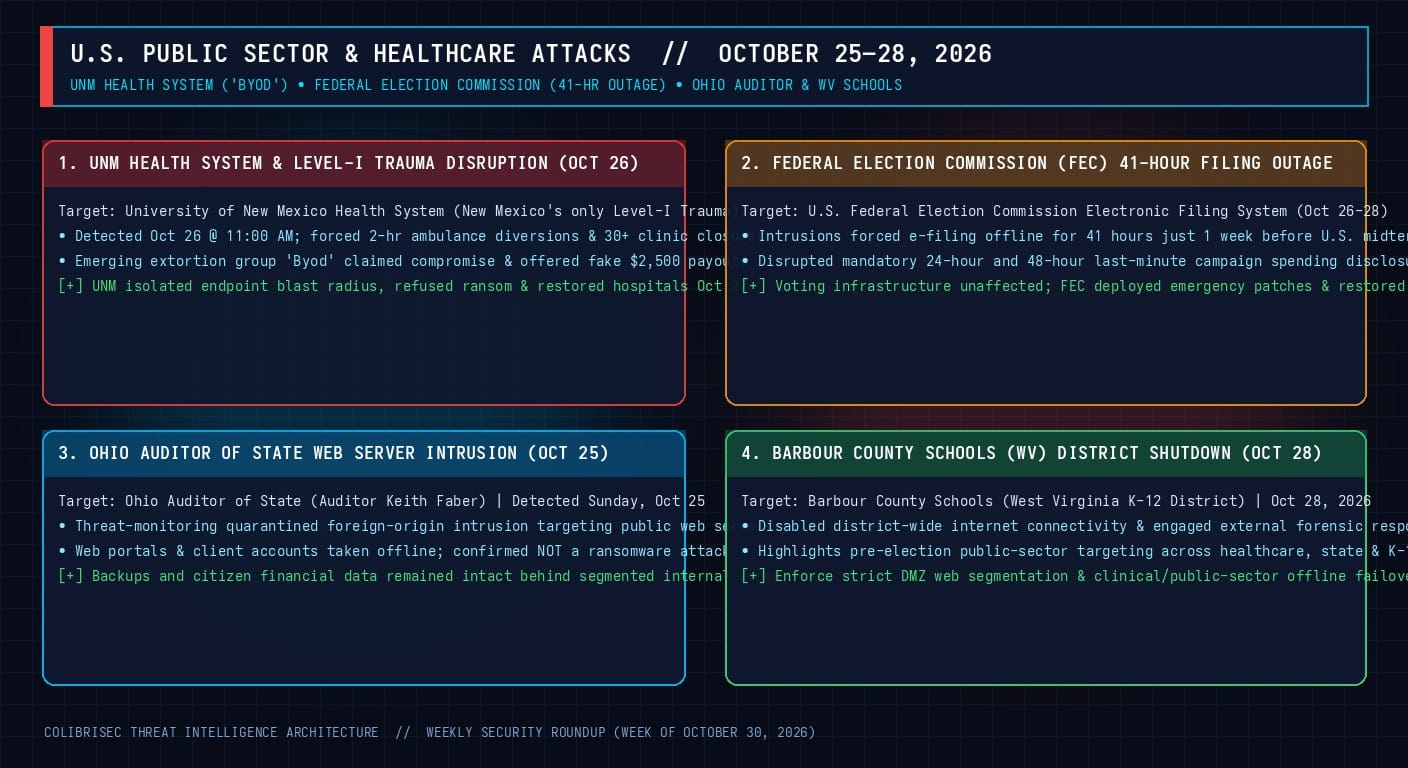
A las 11:00 AM del lunes 26 de octubre de 2026, los equipos de seguridad del Sistema de Salud de la Universidad de Nuevo México (UNM Health) detectaron una amenaza activa y aislaron de inmediato la red clínica y académica. Debido a que el Hospital de UNM alberga el único centro de trauma de Nivel I del estado, el incidente obligó a desviar ambulancias durante dos horas hacia otros hospitales y a suspender consultas y cirugías ambulatorias en más de 30 clínicas.
Poco después, un nuevo grupo de extorsión llamado "Byod" se atribuyó el ataque asegurando haber robado datos de pacientes, nóminas y números de Seguro Social, y publicó un inusual mensaje afirmando que entregaría las claves de descifrado para el hospital e incluso ofreció "hasta $2,500 dólares de compensación" a los pacientes afectados por las molestias. Las autoridades de UNM confirmaron que los servidores centrales no fueron vulnerados, que no se pagó ningún rescate, restablecieron las operaciones hospitalarias el martes 27 de octubre y emitieron una alerta urgente advirtiendo al público no interactuar con los delincuentes para evitar estafas secundarias de phishing.
2. Caída de 41 Horas en la Comisión Federal de Elecciones (FEC) y Cuarentena en el Auditor de Ohio
- Comisión Federal de Elecciones (FEC): La noche del 26 de octubre, intentos de intrusión obligaron a la FEC a desconectar su sistema electrónico de declaración de finanzas de campaña durante 41 horas a solo una semana de las elecciones intermedias, interrumpiendo temporalmente los informes obligatorios de donaciones y gastos de última hora de 24 y 48 horas (sin afectar en absoluto las máquinas de votación ni los padrones electorales).
- Auditor del Estado de Ohio y Escuelas de Barbour County (WV): El 25 de octubre, el Auditor de Ohio, Keith Faber, aisló un ataque de origen extranjero contra su servidor web público (confirmando que no fue ransomware y que los respaldos y datos ciudadanos están intactos), mientras que el 28 de octubre las escuelas de Barbour County en Virginia Occidental desconectaron internet en todo el distrito para contener un incidente activo.

