
Resumen de Seguridad: Cadenas KEV PHP2Shell + Fragnesia, Zero-Days en Cisco y GitLab, UAF en Linux MPTCP, Backdoor en Cursor Claude Code y Robo de $6.36B a Binance vía EIP-7702 (Semana del 30 de Octubre de 2026)

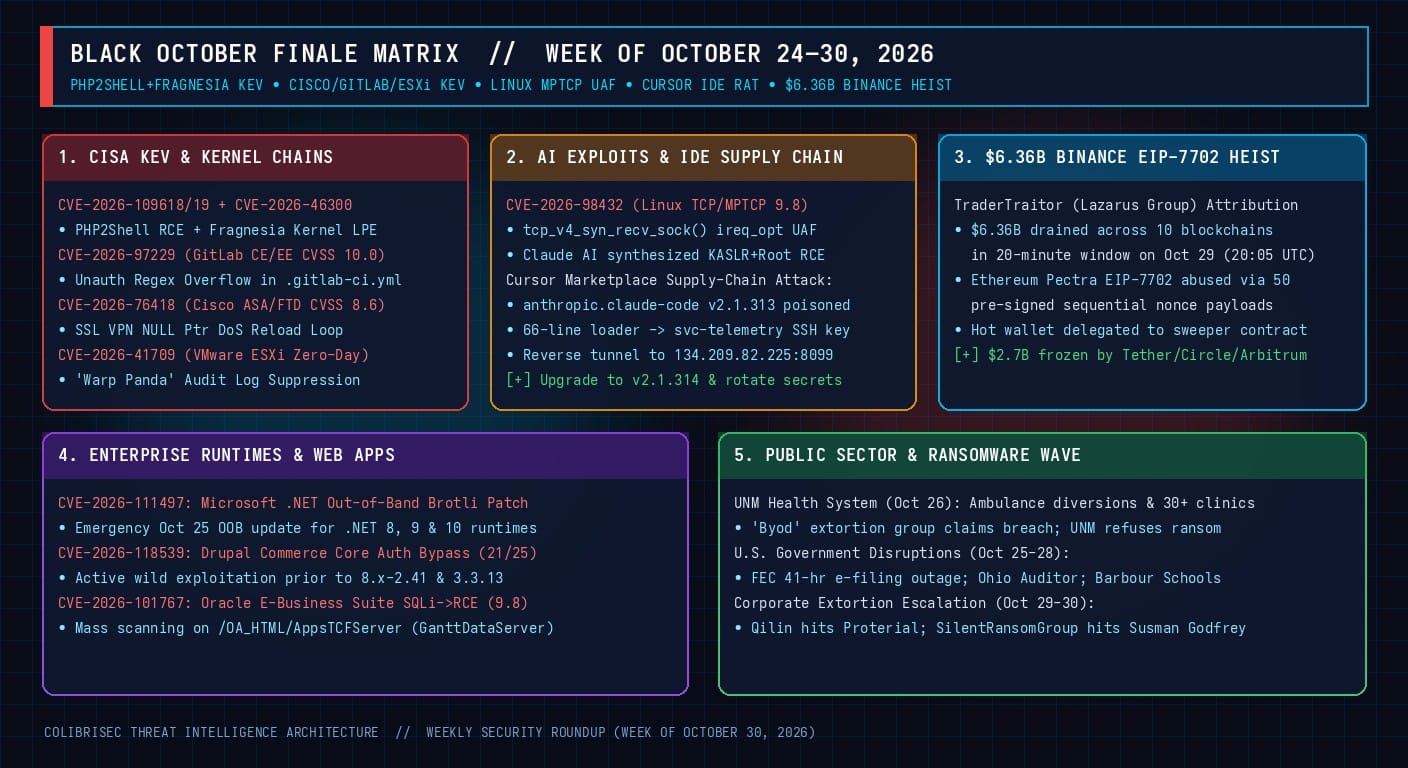
Resumen Ejecutivo: La última semana de octubre de 2026 (del 24 al 30 de octubre) ha consolidado al "Black October" (Octubre Negro) como el mes más crítico en la historia moderna de la ciberseguridad. Durante los últimos siete días, los actores de amenazas conectaron las vulnerabilidades en runtimes descubiertas con IA con la toma de control a nivel de kernel, encadenando las vulnerabilidades pre-autenticación PHP2Shell (CVE-2026-109618 y CVE-2026-109619, añadidas al catálogo KEV de CISA el 26 de octubre) con el fallo de escalada local de privilegios por corrupción de caché de páginas en el kernel de Linux conocido como "Fragnesia" (CVE-2026-46300, añadido a CISA KEV el 28 de octubre) para obtener acceso root en al menos 25 interfaces de gestión de cortafuegos y servidores gubernamentales en EE. UU., Japón, Taiwán y Corea del Sur. Simultáneamente, CISA y los fabricantes emitieron alertas urgentes por una oleada de zero-days explotados activamente: bucles de reinicio DoS en el servicio SSL VPN de Cisco Secure Firewall ASA y FTD (CVE-2026-76418, CVSS 8.6), una ejecución remota de código sin autenticación de gravedad máxima CVSS 10.0 en GitLab CE/EE mediante expresiones regulares en pipelines CI/CD (CVE-2026-97229), y un zero-day de supresión de registros de auditoría en VMware ESXi (CVE-2026-41709) utilizado por el grupo de espionaje vinculado a China Warp Panda contra bufetes de abogados estadounidenses. En la capa de sistemas operativos y desarrollo, se reveló CVE-2026-98432 (CVSS 9.8), una condición de carrera Use-After-Free en la configuración de conexiones TCP/MPTCP del kernel de Linux donde el modelo Claude de Anthropic sintetizó autónomamente una evasión de KASLR y un exploit root remoto en menos de 60 minutos; y el 29 de octubre, un ataque a la cadena de suministro en el marketplace de Cursor IDE distribuyó una versión troyanizada de anthropic.claude-code (v2.1.313) a unos 5,000 desarrolladores, inyectando la clave SSH svc-telemetry y exfiltrando secretos hacia 134.209.82.225:8099. Finalmente, la noche del 29 de octubre, la unidad norcoreana TraderTraitor (Grupo Lazarus) ejecutó el mayor robo financiero de la historia al drenar $6,360 millones de dólares ($6.36B) de las billeteras calientes de Binance en 10 blockchains en solo 20 minutos abusando de la delegación EIP-7702 de Ethereum Pectra, mientras ataques al sector público y corporativo impactaron al Sistema de Salud de la Universidad de Nuevo México (UNM Health), la Comisión Federal de Elecciones (FEC), el Auditor del Estado de Ohio, el bufete Susman Godfrey LLP y el gigante industrial japonés Proterial. A continuación, el informe ejecutivo completo y los enlaces a los nueve análisis técnicos en profundidad.
Principales Revelaciones e Incidentes de la Semana
1. Encadenamiento Activo en la Naturaleza: PHP2Shell (CVE-2026-109618/19) + "Fragnesia" en el Kernel de Linux (CVE-2026-46300)
Lo que comenzó a mediados de octubre como una vulnerabilidad en el intérprete de PHP escaló esta semana a una campaña de toma de control total de infraestructura. El 26 de octubre, CISA incorporó ambas vulnerabilidades PHP2Shell —CVE-2026-109618 y CVE-2026-109619 (CVSS 9.2)— a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV). Apenas 48 horas después, los equipos de inteligencia de amenazas de Palo Alto Networks Unit 42, Wiz y Dream revelaron que un actor sofisticado vinculado a China comenzó a desplegar binarios personalizados a partir del 25 de octubre que encadenan PHP2Shell directamente con CVE-2026-46300 (CVSS 7.8, apodado "Fragnesia"), un fallo de escalada local de privilegios en el subsistema XFRM ESP-in-TCP y la fusión de fragmentos de búferes de socket (skb_try_coalesce()) del kernel de Linux. Debido a que skb_try_coalesce() no preserva el indicador SKBFL_SHARED_FRAG en fragmentos respaldados por la caché de páginas, el descifrado ESP in-situ permite que una web shell sin privilegios (www-data o nobody) sobrescriba archivos de solo lectura en la caché de páginas del host (como /etc/passwd o bibliotecas del sistema) y escale instantáneamente a root. La telemetría confirmó la toma de control de al menos 25 interfaces de gestión de cortafuegos y servidores en EE. UU., Japón, Taiwán y Corea del Sur para extraer credenciales de Active Directory, llevando a CISA a incluir CVE-2026-46300 en el catálogo KEV el 28 de octubre.
2. Zero-Days y Mandatos Críticos en CISA KEV: Cisco ASA/FTD (CVE-2026-76418), GitLab 10.0 (CVE-2026-97229) y VMware ESXi "Warp Panda" (CVE-2026-41709)
Junto con las directivas para PHP2Shell y Fragnesia, CISA y los principales proveedores de infraestructura emitieron mandatos urgentes para tres vulnerabilidades explotadas activamente durante el cierre de octubre:
- Zero-Day en Cisco Secure Firewall ASA y FTD (CVE-2026-76418, CVSS 8.6): Revelado por Cisco el 28 de octubre e incluido de inmediato en CISA KEV, este fallo de desreferencia de puntero nulo por valor de retorno no verificado (CWE-690) afecta al servicio Remote Access SSL VPN cuando tiene configurada autenticación secundaria en un grupo de túnel. Atacantes no autenticados están enviando peticiones manipuladas para forzar a los cortafuegos corporativos a entrar en bucles continuos de reinicio (DoS).
- RCE Sin Autenticación CVSS 10.0 en GitLab CE/EE (CVE-2026-97229): Añadida a CISA KEV tras confirmarse su explotación activa, esta vulnerabilidad crítica de desbordamiento de enteros (CWE-190) en GitLab Community y Enterprise Edition (versiones 19.2 anteriores a
19.2.8, 19.3 anteriores a19.3.5y 19.4 anteriores a19.4.2) permite ejecutar código arbitrario en el servidor mediante expresiones regulares maliciosas dentro de archivos de configuración de pipelines CI/CD (.gitlab-ci.yml). - Zero-Day de Supresión de Logs en VMware ESXi por "Warp Panda" (CVE-2026-41709): Añadida a CISA KEV el 28 de octubre tras revelaciones conjuntas de CrowdStrike y CISA que demostraron cómo el grupo de ciberespionaje vinculado a China Warp Panda explotó esta vulnerabilidad de registro insuficiente (CWE-778) como zero-day contra bufetes de abogados, tecnológicas y fabricantes en EE. UU. Aunque tiene una puntuación base baja (CVSS 2.7) por requerir privilegios administrativos, Warp Panda la utilizó tras pivotar hacia vCenter/ESXi para cegar los registros de auditoría del hipervisor mientras desplegaba puertas traseras personalizadas como BRICKSTORM, Junction y GuestConduit.
3. Condición de Carrera Use-After-Free en TCP/MPTCP de Linux (CVE-2026-98432, CVSS 9.8) y Exploit Generado por IA en <1 Hora
En una de las divulgaciones de sistemas operativos más relevantes del año, desarrolladores del kernel e investigadores de seguridad de IA detallaron CVE-2026-98432 (CVSS 9.8 Crítica), una condición de carrera Use-After-Free (UAF) remota en la configuración de conexiones IPv4 TCP del kernel de Linux (tcp_v4_syn_recv_sock()). Debido a que tcp_v4_syn_recv_sock() transfiere la propiedad del puntero de opciones IP (ireq->ireq_opt) directamente al socket hijo sin realizar una copia profunda, y dado que los kernels modernos procesan los sockets de petición sin mantener el bloqueo principal del listener, otra CPU puede procesar simultáneamente un paquete SYN retransmitido o una migración de solicitud y liberar la estructura mediante un simple kfree() en lugar de esperar un período de gracia RCU (kfree_rcu()). El fallo es altamente explotable de forma remota contra servidores que escuchan conexiones Multipath TCP (MPTCP), una superficie de ataque enormemente amplificada porque entornos modernos como Go 1.24+ habilitan MPTCP por defecto en los sockets que abren. De forma alarmante, investigadores de Anthropic demostraron que su modelo Claude analizó autónomamente el fallo, construyó una fuga de punteros para evadir KASLR y sintetizó un exploit funcional de ejecución remota como root en menos de 60 minutos.
4. Ataque a la Cadena de Suministro en el Marketplace de Cursor IDE: Claude Code v2.1.313 Troyanizado
El jueves 29 de octubre de 2026, entre las 02:27 AM PT y las 01:35 PM PT (una ventana de exposición de 11 horas), un ataque a la cadena de suministro golpeó el marketplace de extensiones de Cursor IDE y el ecosistema Open-VSX. Una compilación no autorizada de la extensión oficial Claude Code de Anthropic —anthropic.claude-code versión 2.1.313 (la cual Cursor confirmó que no fue desarrollada ni publicada por Anthropic)— fue distribuida a aproximadamente 5,000 desarrolladores que tenían activadas las actualizaciones automáticas, antes de ser reemplazada por la versión limpia 2.1.314. El análisis forense de StepSecurity y Cursor reveló un cargador malicioso de 66 líneas en JavaScript inyectado dentro de extension.js. Al activarse en macOS, Linux y Windows, el código añadía una clave pública SSH controlada por el atacante con la etiqueta svc-telemetry en ~/.ssh/authorized_keys, instalaba tareas de persistencia cada 60 segundos (LaunchAgents en macOS, crontab en Linux y schtasks en Windows), intentaba abrir un túnel SSH inverso y exfiltraba metadatos del host junto con variables de entorno que coincidieran con KEY, TOKEN, SECRET, PASS, AWS o GCP mediante peticiones HTTP POST hacia 134.209.82.225:8099.
5. El Robo de $6,360 Millones ($6.36B) a Binance: TraderTraitor Militariza EIP-7702 en Ethereum Pectra
Alrededor de las 20:05 UTC del 29 de octubre de 2026, el exchange de criptomonedas Binance sufrió el mayor robo financiero cibernético registrado en la historia: los atacantes drenaron aproximadamente $6,360 millones de dólares ($6.36B) de sus billeteras calientes (hot wallets) a través de 10 blockchains en una ventana de apenas 20 minutos. Las firmas de inteligencia blockchain TRM Labs y Chainalysis atribuyeron la operación con alta confianza a la unidad estatal norcoreana TraderTraitor (asociada al Grupo Lazarus). Aunque el informe preliminar de Binance señaló que el ataque se originó en la laptop comprometida de un ingeniero DevOps que permitió pivotar hacia contenedores internos sin filtrar directamente las claves privadas, el análisis on-chain demostró cómo los atacantes subvirtieron la infraestructura de autorización de firmas. En Ethereum, TraderTraitor militarizó EIP-7702 (Tipo de Transacción 0x04, introducido en la actualización Pectra para permitir que cuentas EOA estándar deleguen temporalmente su comportamiento a un contrato inteligente). Los atacantes prepararon por adelantado un lote de 50 autorizaciones EIP-7702 pre-firmadas con nonces secuenciales para que una coincidiera exactamente con el contador de transacciones en vivo de la billetera caliente de Binance, transformándola instantáneamente en un contrato "sweeper" controlado por el atacante. La rápida coordinación entre Tether, Circle, Ripple y el Consejo de Seguridad de Arbitrum logró congelar $2,700 millones ($2.7B) on-chain, mientras Binance garantizó cubrir el resto mediante sus reservas corporativas y el fondo SAFU.
6. Oleada en Aplicaciones Empresariales: Microsoft .NET OOB Brotli (CVE-2026-111497), Drupal Commerce Core (CVE-2026-118539) y Oracle EBS (CVE-2026-101767)
Los administradores de plataformas empresariales y comercio electrónico enfrentaron tres emergencias de parcheo entre el 25 y el 30 de octubre:
- Actualización Fuera de Banda de Microsoft .NET por Brotli (CVE-2026-111497): Tras la revelación del fallo políglota HTTP2Shell / Broccoli2Shell en la biblioteca C de Brotli de Google (
c/dec/decode.c), Microsoft publicó el 25 de octubre un parche de seguridad de emergencia fuera de banda (Out-of-Band) para los runtimes y paquetes NuGet de .NET 8, .NET 9 y .NET 10 con el fin de mitigar desbordamientos de búfer en memoria durante la descompresión Brotli. - Evasión de Autorización Explotada Activamente en Drupal Commerce Core (CVE-2026-118539 / SA-CONTRIB-2026-254): El 28 de octubre, el Equipo de Seguridad de Drupal advirtió que actores maliciosos están explotando activamente en la naturaleza una vulnerabilidad "Altamente Crítica" (puntuación 21/25, CWE-862) en Drupal Commerce Core (versiones
2.x < 8.x-2.41y3.x < 3.3.13), permitiendo acceder y modificar rutas de carritos de compra y entidades de pedidos sin autenticación. - Escaneo Masivo de SQLi a RCE en Oracle E-Business Suite (CVE-2026-101767, CVSS 9.8): Descubierta por Horizon3.ai y corregida en el CPU de Oracle del 20 de octubre, esta inyección SQL sin autenticación en el servlet Thin Client Framework (
/OA_HTML/AppsTCFServer/GanttDataServer) de Oracle EBS (12.2.3–12.2.15) ejecuta consultas como el usuario privilegiadoAPPSy permite ejecutar comandos del sistema operativo. Redes de honeypots registraron un intenso escaneo global contra este endpoint durante toda la semana.
7. Disrupciones en Salud y Sector Público de EE. UU.: UNM Health ("Byod"), Caída de 41 Horas en la FEC, Auditor de Ohio y Escuelas de West Virginia
A pocos días de las elecciones intermedias de EE. UU., las redes de salud y del sector público sufrieron una serie de ciberataques disruptivos entre el 25 y el 28 de octubre:
- Sistema de Salud de la Universidad de Nuevo México (UNM Health): La mañana del lunes 26 de octubre, un ciberataque obligó al único centro de trauma de Nivel I de Nuevo México a desviar ambulancias durante dos horas y suspender cirugías ambulatorias y consultas en más de 30 clínicas. El nuevo grupo de extorsión "Byod" se atribuyó el ataque en su portal de filtraciones y, en una insólita maniobra psicológica tras percatarse de que había afectado la atención hospitalaria en tiempo real, afirmó que entregaría las claves de descifrado para el sector médico e incluso ofreció pagar $2,500 dólares a los pacientes afectados. Las autoridades de UNM confirmaron que los servidores centrales no fueron vulnerados, rechazaron pagar cualquier rescate, restablecieron las operaciones hospitalarias el 27 de octubre y advirtieron a los ciudadanos no caer en estafas secundarias de supuesta "compensación".
- Caída de 41 Horas en el Sistema Electrónico de la Comisión Federal de Elecciones (FEC): La noche del 26 de octubre, intentos de intrusión obligaron a la FEC a desconectar su sistema de presentación electrónica de finanzas de campaña durante unas 41 horas a solo una semana de las elecciones intermedias de EE. UU., interrumpiendo temporalmente los informes obligatorios de gastos de última hora de 24 y 48 horas (aunque la infraestructura de votación y escrutinio es totalmente independiente y no se vio afectada).
- Auditor del Estado de Ohio y Escuelas de Barbour County (WV): El domingo 25 de octubre, el Auditor del Estado de Ohio, Keith Faber, informó que sus sensores aislaron un ciberataque de origen extranjero contra sus servidores web, desconectando preventivamente los portales en línea (confirmando que no fue ransomware y que los datos financieros ciudadanos permanecieron intactos). El 28 de octubre, el distrito escolar de Barbour County en Virginia Occidental cortó el acceso a internet en todas sus escuelas para investigar un incidente cibernético junto a especialistas forenses.
8. Escalada de Extorsión Corporativa y Legal: SilentRansomGroup Ataca a Susman Godfrey LLP y Qilin Golpea a Proterial
Cerrando la semana entre el 28 y el 30 de octubre, los portales de extorsión registraron nuevos ataques contra los sectores legal, manufacturero y académico. El 30 de octubre, el sindicato SilentRansomGroup (SRG) —también rastreado como Luna Moth o Chatty Spider, conocido por ataques de vishing suplantando a soporte TI para instalar herramientas RMM legítimas (Syncro, SuperOps, Atera, AnyDesk) y exfiltrar datos sin cifrar discos— incluyó al prestigioso bufete estadounidense de litigios Susman Godfrey LLP en su portal de extorsión. El 29 de octubre, el grupo de ransomware Qilin añadió al gigante japonés de materiales de alto rendimiento Proterial, Ltd. (anteriormente Hitachi Metals, proveedor crítico para la industria aeroespacial, automotriz y de semiconductores) a su sitio de filtraciones, mientras Rhysida y N0n publicaron a instituciones educativas como INTI International University and Colleges.
Análisis Técnicos en Profundidad de Esta Serie Semanal
- Explotación Activa en la Red: Cómo los Atacantes Encadenan PHP2Shell (CVE-2026-109618/19) con "Fragnesia" en el Kernel de Linux (CVE-2026-46300) para Obtener Root: Análisis a nivel de kernel de cómo las web shells de PHP2Shell (CVE-2026-109618/19) disparan la corrupción de fragmentos compartidos en
skb_try_coalesce()de Linux XFRM ESP-in-TCP (CVE-2026-46300) para sobrescribir la caché de páginas y obtener root. - Directivas Zero-Day de CISA KEV: DoS en SSL VPN de Cisco ASA/FTD (CVE-2026-76418), RCE CVSS 10.0 en GitLab (CVE-2026-97229) y Supresión de Logs en VMware ESXi por "Warp Panda" (CVE-2026-41709): Disección de los reinicios por puntero nulo en SSL VPN de Cisco ASA/FTD, el desbordamiento de enteros en expresiones regulares de
.gitlab-ci.ymlen GitLab 19.x y la telemetría de CrowdStrike sobre el bloqueo de logs en ESXi por Warp Panda (BRICKSTORM, Junction y GuestConduit). - CVE-2026-98432 (CVSS 9.8): Anatomía del Use-After-Free en TCP/MPTCP del Kernel de Linux y Cómo Claude Sintetizó un Exploit Root Remoto en Menos de 60 Minutos: Revisión de código de la transferencia sin copia de
ireq_optentcp_v4_syn_recv_sock(), por qué los listeners MPTCP por defecto en Go 1.24+ amplían la superficie de ataque y cómo Claude construyó un exploit root remoto en menos de una hora. - Ataque a la Cadena de Suministro en el Marketplace de Cursor: Análisis de la Extensión Troyanizada Claude Code v2.1.313, la Clave SSH svc-telemetry y el C2 134.209.82.225: Desofuscación del cargador JavaScript de 66 líneas inyectado en
anthropic.claude-codev2.1.313, búsqueda de la clave SSHsvc-telemetryen equipos de desarrollo y bloqueo del servidor C2134.209.82.225:8099. - Anatomía del Robo de $6,360 Millones a Binance: Cómo TraderTraitor Militarizó Autorizaciones Pre-Firmadas EIP-7702 de Ethereum Pectra en 10 Blockchains: Desglose criptográfico y on-chain del robo de $6.36B por TraderTraitor en 10 blockchains, cómo 50 tuplas pre-firmadas EIP-7702 (
0x04) secuestraron la billetera EOA de Binance y cómo se congelaron $2.7B. - Software Empresarial Bajo Asedio: Parche Fuera de Banda de Brotli en Microsoft .NET (CVE-2026-111497), Evasión en Drupal Commerce Core (CVE-2026-118539) y SQLi en Oracle EBS (CVE-2026-101767): Aplicación del parche de emergencia fuera de banda de Microsoft para Brotli en .NET 8/9/10, remediación de la evasión de rutas en Drupal Commerce Core (SA-CONTRIB-2026-254) y bloqueo de escaneos SQLi contra
/OA_HTML/AppsTCFServeren Oracle EBS. - Crisis Cibernética en Salud y Sector Público de EE. UU.: Desvío de Ambulancias en UNM Health ("Byod"), Caída de 41 Horas en la FEC y Ataque al Auditor de Ohio: Lecciones de respuesta a incidentes tras el desvío de ambulancias en UNM Health y la táctica de extorsión de "Byod", la interrupción de 41 horas en la FEC antes de las elecciones intermedias y la cuarentena web del Auditor de Ohio.
- Oleada de Extorsión Legal e Industrial: SilentRansomGroup Ataca a Susman Godfrey LLP, Qilin Golpea a Proterial (Hitachi Metals) y Brechas Académicas de Rhysida: Análisis del modelo de intrusión mediante vishing y herramientas RMM de SilentRansomGroup contra Susman Godfrey LLP, la extorsión industrial de Qilin contra Proterial y el doble asedio (APT + extorsión) sobre bufetes legales.
- Guía de Defensa para CISOs en el Cierre del "Black October": Blindaje MPTCP/Fragnesia en Linux, Gobernanza de Extensiones IDE, Telemetría ESXi y Políticas HSM para EIP-7702: Controles de ingeniería en producción: reglas
sysctlynftablespara Linux MPTCP/Fragnesia, listas blancas de extensiones IDE y FIM sobreauthorized_keys, heartbeats inmutables de syslog en ESXi y bloqueo HSM para EIP-7702 (0x04).
Lista de Acciones Obligatorias de Viernes para CISOs y Equipos de SecOps
- Romper la Cadena Root PHP2Shell + Fragnesia (CISA KEV 26 y 28 de Oct): Actualice PHP a 8.5.12, 8.4.27, 8.3.36 o 8.2.35 (y configure
session.upload_progress.enabled = 0), aplique los parches del kernel de Linux para CVE-2026-46300 (Fragnesia) y audite de inmediato las interfaces de gestión de cortafuegos y servidores web expuestos. - Remediar los Zero-Days KEV en Cisco ASA/FTD, GitLab 10.0 y VMware ESXi: Actualice Cisco ASA (9.20.4.50 / 9.24.1.27+) y FTD (7.4.9 / 7.6.7+) para detener los bucles de reinicio SSL VPN (CVE-2026-76418); actualice GitLab CE/EE a 19.4.2, 19.3.5 o 19.2.8 (CVE-2026-97229); y aplique el parche de Broadcom en ESXi para CVE-2026-41709 monitorizando cualquier interrupción en el envío de logs
hostd/vpxa. - Mitigar el UAF en TCP/MPTCP del Kernel de Linux (CVE-2026-98432): Instale los paquetes de kernel con la corrección
kfree_rcu()paraireq_opt. Antes de reiniciar, desactive Multipath TCP (sysctl -w net.mptcp.enabled=0) y la migración de solicitudes (sysctl -w net.ipv4.tcp_migrate_req=0), especialmente en servidores que ejecuten binarios compilados con Go 1.24+. - Auditar Estaciones de Desarrollo por el Compromiso de Cursor Claude Code v2.1.313: Verifique que todas las instancias de Cursor hayan actualizado
anthropic.claude-codea la versión 2.1.314+. Busque en~/.ssh/authorized_keysla clave públicasvc-telemetry, reviseLaunchAgentsen macOS /crontaben Linux /schtasksen Windows, bloquee el tráfico hacia134.209.82.225:8099y rote todas las credenciales cloud y de API. - Parchear .NET OOB Brotli, Drupal Commerce Core y Oracle EBS: Aplique la actualización fuera de banda del 25 de octubre para .NET 8/9/10 (CVE-2026-111497), actualice Drupal Commerce Core a 8.x-2.41 o 3.3.13+ (CVE-2026-118539) y aplique el CPU de octubre en Oracle E-Business Suite (CVE-2026-101767) bloqueando el acceso externo a
/OA_HTML/AppsTCFServer. - Bloquear EIP-7702 en Custodia HSM y Restringir Herramientas RMM: En entornos de custodia Web3, actualice las políticas MPC/HSM para rechazar explícitamente el Tipo de Transacción
0x04(EIP-7702 SetCode) en cuentas EOA de tesorería. En bufetes legales y hospitales, bloquee mediante WDAC/AppLocker la ejecución de herramientas RMM no autorizadas (Syncro, SuperOps, Atera, AnyDesk).
Referencias y Avisos Primarios
- Catálogo CISA Known Exploited Vulnerabilities (KEV) (26–30 de Octubre de 2026): Inclusión de CVE-2026-109618 y CVE-2026-109619 (PHP2Shell), CVE-2026-46300 (Linux Kernel "Fragnesia"), CVE-2026-76418 (Cisco Secure Firewall ASA/FTD), CVE-2026-97229 (GitLab CE/EE) y CVE-2026-41709 (Broadcom VMware ESXi).
- Informes de Inteligencia de Palo Alto Networks Unit 42, Wiz y Dream (25–29 de Octubre de 2026): Encadenamiento Activo de PHP2Shell RCE y Linux Kernel Fragnesia LPE contra Cortafuegos Empresariales y Servidores Gubernamentales.
- CrowdStrike Threat Intelligence y Aviso de Seguridad de Broadcom VMware: Explotación Zero-Day de VMware ESXi CVE-2026-41709 por Warp Panda para Supresión de Auditoría y Despliegue de BRICKSTORM / GuestConduit.
- Aviso del Kernel de Linux e Informe de Red-Teaming de Anthropic: CVE-2026-98432 (CVSS 9.8) Condición de Carrera Use-After-Free en IPv4 TCP/MPTCP y Síntesis Autónoma de Exploits.
- Divulgación de Incidente de Cursor y Análisis Forense de StepSecurity (29–30 de Octubre de 2026): Compromiso de anthropic.claude-code v2.1.313 en Open-VSX / Cursor Marketplace (Backdoor SSH svc-telemetry y C2 134.209.82.225).
- Informes de TRM Labs, Chainalysis y Binance (29–30 de Octubre de 2026): Análisis Forense On-Chain del Robo Multi-Cadena de $6,360 Millones, Atribución a TraderTraitor y Abuso de Nonces Pre-Firmados EIP-7702 en Ethereum Pectra.
- Actualización Fuera de Banda de Microsoft, Aviso de Drupal SA-CONTRIB-2026-254 e Investigación de Horizon3.ai: CVE-2026-111497 (.NET Brotli), CVE-2026-118539 (Drupal Commerce Core) y CVE-2026-101767 (Oracle E-Business Suite TCF SQLi).
- Comunicados Oficiales del Sector Público y Salud de EE. UU. (25–30 de Octubre de 2026): Actualizaciones del Sistema de Salud de la Universidad de Nuevo México (UNM Health), Comunicado de la Comisión Federal de Elecciones (FEC) y Aviso del Auditor del Estado de Ohio.

