
Ataque a la Cadena de Suministro en el Marketplace de Cursor: Análisis de la Extensión Troyanizada Claude Code v2.1.313, la Clave SSH svc-telemetry y el C2 134.209.82.225

Apenas ocho días después del compromiso de LiteLLM v1.107.0 en PyPI, los atacantes de la cadena de suministro golpearon directamente el entorno de desarrollo integrado (IDE). El jueves 29 de octubre de 2026, entre las 02:27 AM PT y las 01:35 PM PT, una versión troyanizada de la extensión oficial Claude Code de Anthropic (anthropic.claude-code versión 2.1.313) fue distribuida a través del marketplace de extensiones de Cursor y Open-VSX. Aunque Cursor confirmó que el paquete malicioso no fue compilado ni publicado por Anthropic, cerca de 5,000 desarrolladores con actualizaciones automáticas habilitadas descargaron la versión comprometida antes de que fuera reemplazada por la versión limpia 2.1.314. Dentro del paquete se ocultaba un cargador en JavaScript de 66 líneas diseñado para plantar una clave pública SSH (svc-telemetry), instalar persistencia cada 60 segundos y enviar variables de entorno confidenciales al servidor 134.209.82.225:8099.
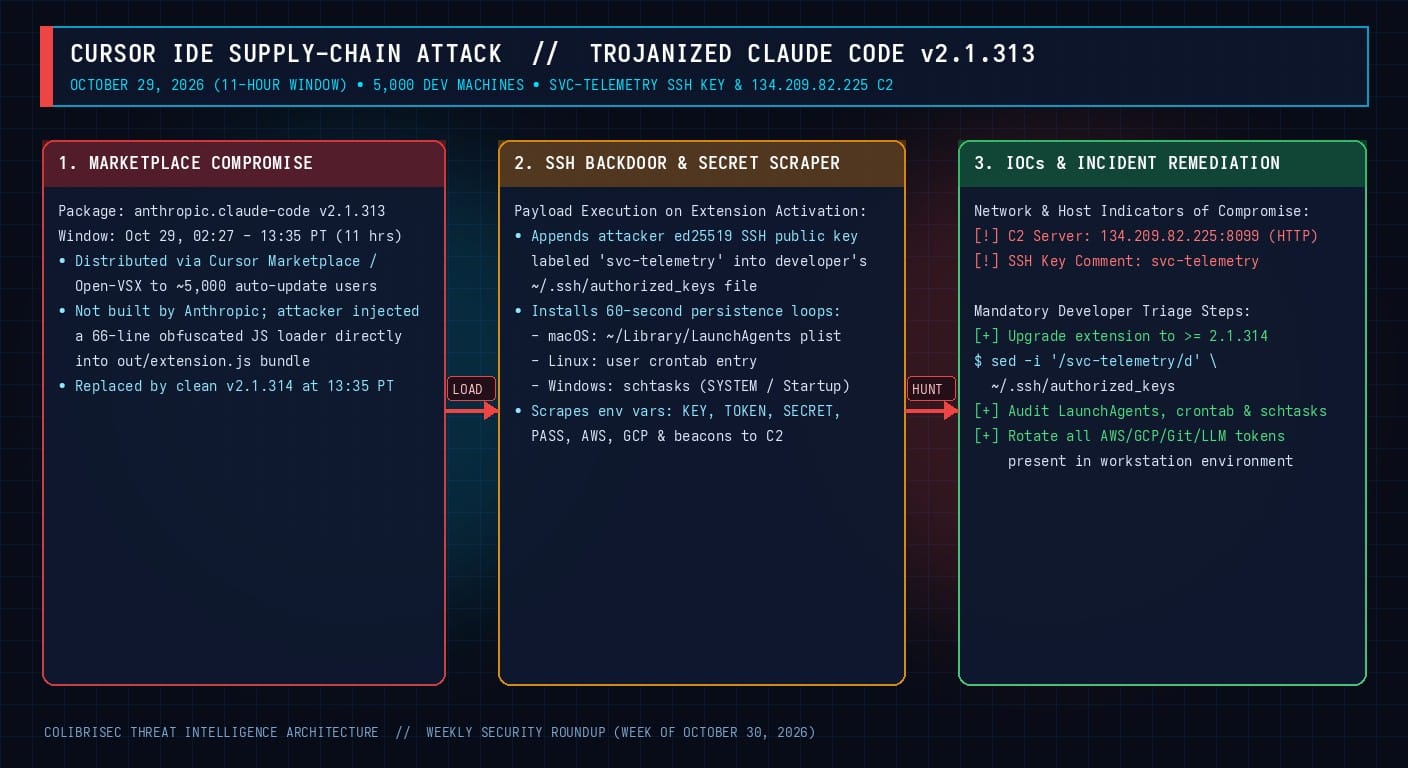
Anatomía del Cargador de 66 Líneas en extension.js
El análisis forense realizado por StepSecurity y Cursor demostró que la versión 2.1.313 contenía 66 líneas adicionales de código JavaScript inyectadas en el archivo principal extension.js. Al cargarse la extensión en macOS, Linux o Windows, el script ejecutaba cuatro acciones inmediatas:
- Inyección de Puerta Trasera SSH: Escribía una clave pública SSH controlada por el atacante con el comentario
svc-telemetrydentro del archivo~/.ssh/authorized_keysdel desarrollador. - Persistencia Multiplataforma (Cada 60 Segundos): Instalaba un
LaunchAgenten macOS, una entrada encrontaben Linux o una tarea programada (schtasks) en Windows para reintentar abrir un túnel SSH inverso cada minuto. - Robo de Variables de Entorno: Buscaba todas las variables de entorno cuyos nombres coincidieran con los patrones
KEY,TOKEN,SECRET,PASS,AWSoGCP. - Exfiltración al Servidor C2: Enviaba mediante peticiones HTTP POST en texto plano los secretos recolectados, nombre de usuario, arquitectura, directorios de trabajo, correo de Git e IP pública hacia
134.209.82.225en el puerto8099.
Triaje Forense y Remediación en Estaciones de Desarrollo
# 1. Buscar y eliminar la clave SSH maliciosa 'svc-telemetry' en authorized_keys
grep -n "svc-telemetry" ~/.ssh/authorized_keys && sed -i.bak '/svc-telemetry/d' ~/.ssh/authorized_keys

# 2. Verificar si existe rastro de la versión 2.1.313 en el directorio de extensiones de Cursor
ls -la ~/.cursor/extensions/anthropic.claude-code* 2>/dev/null

# 3. Buscar tareas de persistencia en LaunchAgents (macOS) y crontab (Linux)
grep -rnE "(134.209.82.225|8099|svc-telemetry)" ~/Library/LaunchAgents/ /Library/LaunchAgents/ /tmp/ 2>/dev/null
crontab -l | grep -E "(134.209.82.225|8099|svc-telemetry)"

# 4. Verificar conexiones de red activas hacia la IP C2 134.209.82.225
lsof -nP -iTCP | grep "134.209.82.225"
