
Software Empresarial Bajo Asedio: Parche Fuera de Banda de Brotli en Microsoft .NET (CVE-2026-111497), Evasión en Drupal Commerce Core (CVE-2026-118539) y SQLi en Oracle EBS (CVE-2026-101767)

CVE-2026-111497 (.NET OOB), CVE-2026-118539 (Drupal) y CVE-2026-101767 (Oracle EBS) (CWE-787 (Escritura Fuera de Límites), CWE-862 (Falta de Autorización) y CWE-89 (Inyección SQL))
Severity: CRÍTICA (PARCHE FUERA DE BANDA Y EXPLOTACIÓN ACTIVA EN LA RED) (CVSS 9.8 (Brotli y Oracle EBS) | 21/25 Altamente Crítica (Drupal SA-CONTRIB-2026-254))
Threat Actor: Actores Activos contra Comercio Electrónico y Botnets de Escaneo contra Oracle EBS
Status: Parche Fuera de Banda de .NET el 25 de Oct; Explotación Activa en Drupal y Escaneo Masivo en Oracle EBS
Affected Systems: Microsoft .NET 8.0, 9.0, 10.0 | Drupal Commerce Core < 8.x-2.41 y < 3.3.13 | Oracle EBS 12.2.3–12.2.15
Fixed In: Actualización .NET OOB del 25 de Oct | Drupal Commerce 8.x-2.41 y 3.3.13 | Oracle CPU Octubre 2026
Los equipos de plataformas empresariales y comercio electrónico enfrentaron una triple emergencia entre el 25 y el 30 de octubre. El 25 de octubre, Microsoft dio el paso inusual de publicar una actualización de seguridad de emergencia fuera de banda (Out-of-Band) para .NET 8, .NET 9 y .NET 10 con el fin de corregir CVE-2026-111497 (el desbordamiento de búfer en el decodificador nativo de Brotli). El 28 de octubre, el Equipo de Seguridad de Drupal emitió el aviso urgente SA-CONTRIB-2026-254 alertando que CVE-2026-118539 (calificada con 21/25, Altamente Crítica) está siendo explotada activamente en la naturaleza contra tiendas en línea que utilizan Drupal Commerce Core. Al mismo tiempo, redes de sensores registraron un escaneo masivo global contra CVE-2026-101767 (CVSS 9.8), una inyección SQL sin autenticación encadenable a ejecución remota de código en Oracle E-Business Suite (EBS).
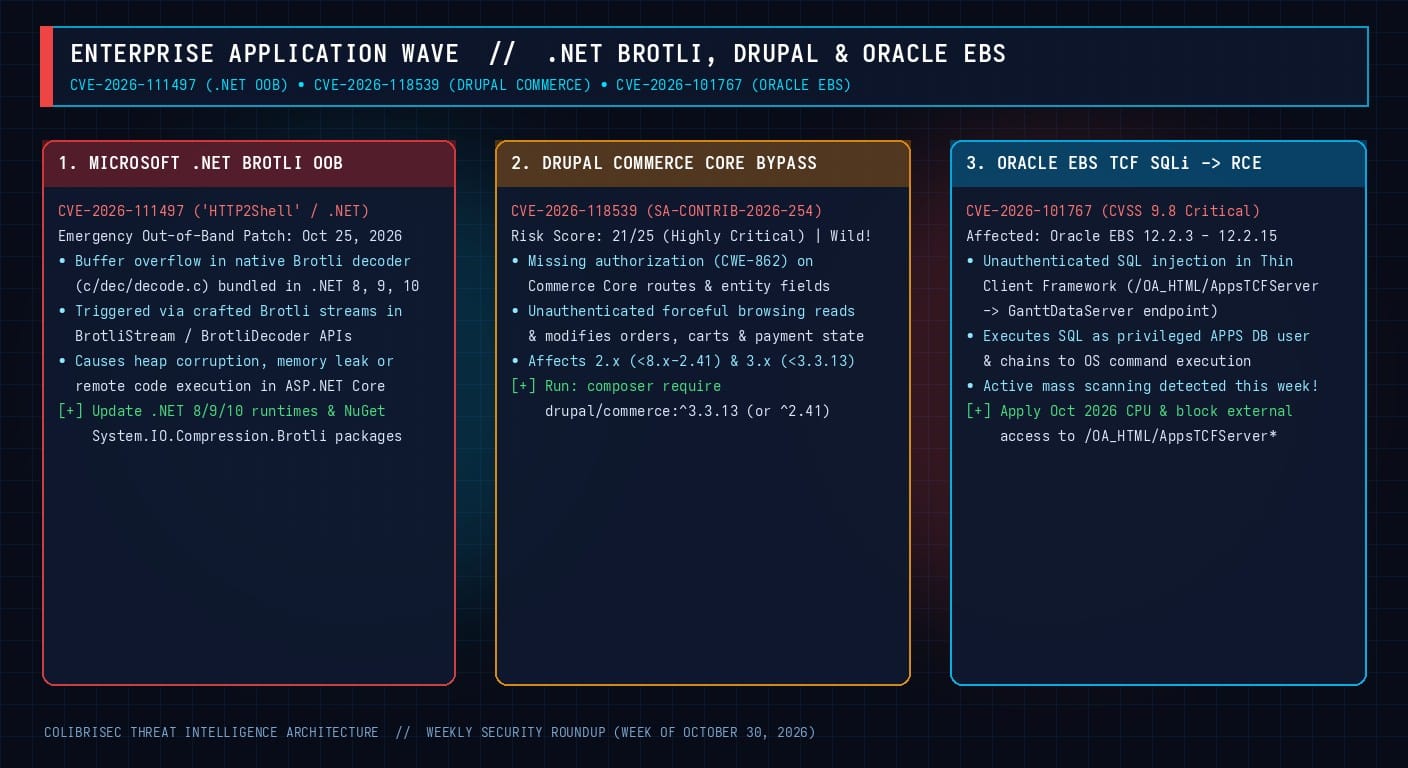
1. Actualización Fuera de Banda de Microsoft .NET para Brotli (CVE-2026-111497)
Debido a que los runtimes de .NET 8.0, .NET 9.0 y .NET 10.0 incorporan la biblioteca C nativa de Brotli (c/dec/decode.c) dentro de System.IO.Compression.Brotli, cualquier servicio ASP.NET Core o cliente HTTP que descomprima flujos Brotli maliciosos está expuesto a corrupción de memoria en el heap, divulgación de información o ejecución remota de código. Microsoft publicó instaladores actualizados y paquetes NuGet el 25 de octubre de 2026, advirtiendo que las aplicaciones compiladas como autocontenidas (--self-contained) deben recompilarse y volver a desplegarse.
2. Explotación Activa en Drupal Commerce Core (CVE-2026-118539)
En las ramas 2.x anteriores a 8.x-2.41 y 3.x anteriores a 3.3.13 de Drupal Commerce Core, la falta de validación de autorización (CWE-862) en rutas específicas permite a atacantes no autenticados acceder y modificar pedidos, carritos de compra y campos confidenciales mediante navegación forzada (forceful browsing).
# Verificar versión instalada y actualizar inmediatamente vía Composer:
composer show "drupal/commerce*"
composer require "drupal/commerce:^3.3.13" --with-all-dependencies
drush updb -y && drush cr
3. Escaneo Masivo contra Oracle E-Business Suite (CVE-2026-101767)
Descubierta por Horizon3.ai en el servlet Thin Client Framework (/OA_HTML/AppsTCFServer / GanttDataServer) de Oracle EBS 12.2.3–12.2.15, esta vulnerabilidad permite inyectar comandos SQL sin autenticación bajo el esquema privilegiado APPS y escalar a ejecución de comandos del sistema operativo. Aplique de inmediato el CPU de octubre de 2026 de Oracle y bloquee el acceso externo a /OA_HTML/AppsTCFServer* en su WAF o proxy inverso.

