
Guía de Defensa para CISOs en el Cierre del "Black October": Blindaje MPTCP/Fragnesia en Linux, Gobernanza de Extensiones IDE, Telemetría ESXi y Políticas HSM para EIP-7702

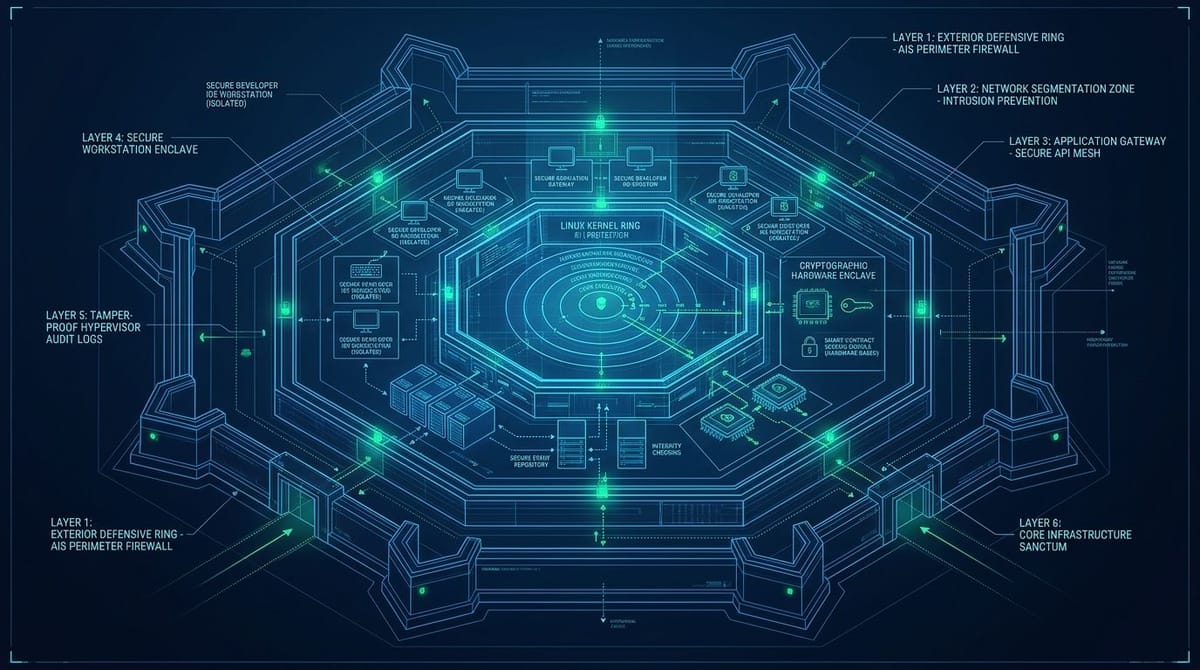
Al concluir el "Black October" este 30 de octubre de 2026, la lección estratégica para los CISOs es contundente: los ciclos tradicionales de parcheo ya no pueden competir en velocidad con el descubrimiento automatizado de vulnerabilidades y el encadenamiento de exploits asistido por IA. En una semana en la que Claude sintetizó un exploit root remoto para el kernel de Linux (CVE-2026-98432) en menos de 60 minutos, actores estatales encadenaron PHP2Shell con Fragnesia (CVE-2026-46300), Warp Panda cegó los registros de VMware ESXi (CVE-2026-41709), una extensión troyanizada en Cursor IDE comprometió a 5,000 desarrolladores y TraderTraitor drenó $6,360 millones de Binance mediante EIP-7702, presentamos el plano de ingeniería defensiva de ColibriSec para blindar su organización.
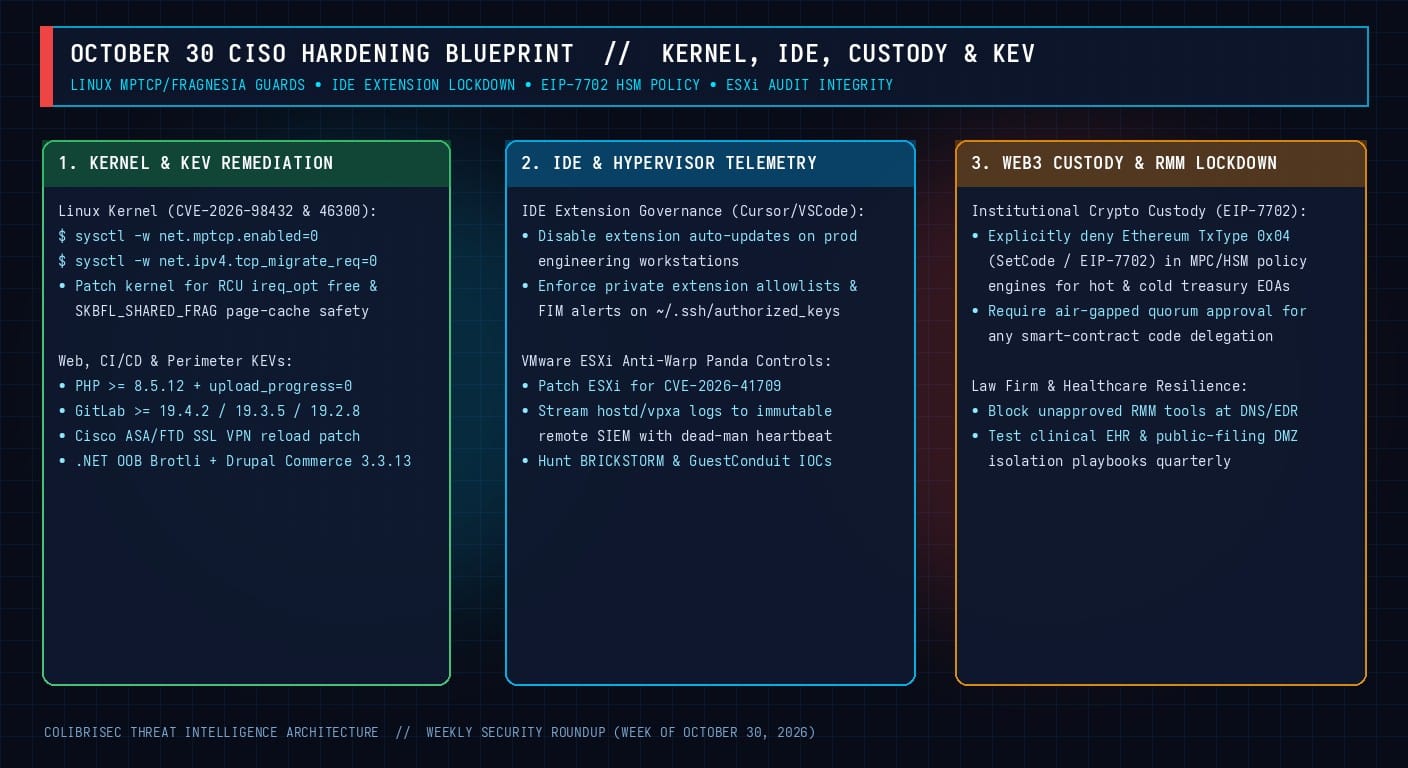
Pilar 1: Reducción de Superficie de Ataque en el Kernel de Linux (CVE-2026-98432 y CVE-2026-46300)
#!/usr/bin/env bash
# Script de Blindaje de Kernel ColibriSec para CVE-2026-98432 (MPTCP UAF) y CVE-2026-46300 (Fragnesia)
set -euo pipefail

# 1. Desactivar Multipath TCP y migración sin bloqueo de peticiones TCP
cat <<'EOF' > /etc/sysctl.d/99-colibrisec-kernel-net-hardening.conf
net.mptcp.enabled = 0
net.ipv4.tcp_migrate_req = 0
user.max_user_namespaces = 0
EOF
sysctl --system

# 2. Bloquear la carga automática de módulos XFRM ESP-in-TCP (CVE-2026-46300)
cat <<'EOF' > /etc/modprobe.d/colibrisec-blacklist-esp.conf
install esp4 /bin/true
install esp6 /bin/true
install espintcp /bin/true
EOF

# 3. Desactivar globalmente PHP session upload progress (CVE-2026-109618/19 y CVE-2026-115560)
for ini_dir in /etc/php/*/fpm/conf.d /etc/php/*/apache2/conf.d /etc/php/*/cli/conf.d; do
  if [ -d "$ini_dir" ]; then
    echo "session.upload_progress.enabled = 0" > "$ini_dir/99-colibrisec-disable-upload-progress.ini"
  fi
done
Pilar 2: Gobernanza de Extensiones IDE y Monitoreo FIM de SSH
- Desactivar Actualizaciones Automáticas de Extensiones vía MDM: Configure
"extensions.autoUpdate": falseen las políticas gestionadas de Cursor y VS Code, aplicando una cuarentena de 72 horas a cada nueva versión. - Monitoreo de Integridad de Archivos (FIM) sobre
~/.ssh/authorized_keys: Despliegue reglas en osquery/EDR que alerten de inmediato si procesos comoCursor,Codeonodemodifican~/.ssh/authorized_keyso~/Library/LaunchAgents/.
Pilar 3: Integridad de Logs en Hipervisores ESXi y Bloqueo HSM de EIP-7702
- Alertas de Latido (Dead-Man Heartbeat) en Syslog de ESXi: Aplique el parche de Broadcom para CVE-2026-41709, active
VMkernel.Boot.execInstalledOnly = TRUEy genere una alerta crítica en el SIEM si cualquier host ESXi deja de enviar eventoshostd/vpxadurante más de 120 segundos. - Bloqueo de EIP-7702 (TxType
0x04) en Enclaves HSM/MPC: Configure sus motores de políticas criptográficas institucionales para rechazar cualquier firma con el byte mágico0x05o transacciones Tipo0x04en billeteras EOA de custodia.

