
Oleada de Extorsión Legal e Industrial: SilentRansomGroup Ataca a Susman Godfrey LLP, Qilin Golpea a Proterial (Hitachi Metals) y Brechas Académicas de Rhysida

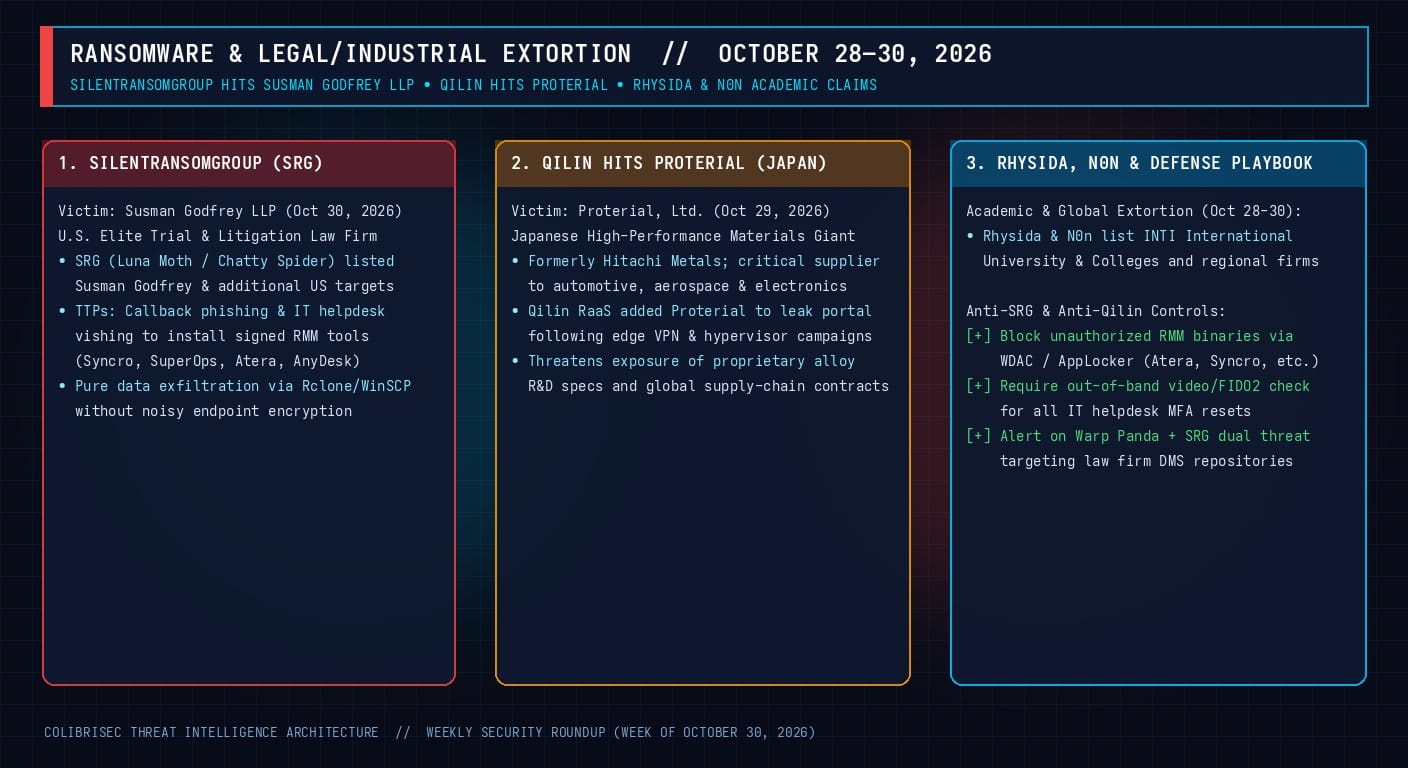
Entre el 28 y el 30 de octubre de 2026, los portales de extorsión registraron una fuerte escalada contra dos de los sectores más estratégicos de la economía global: los grandes bufetes de litigios de Estados Unidos y los fabricantes industriales de materiales avanzados en Japón. El 30 de octubre, el sindicato de extorsión SilentRansomGroup (SRG) —rastreado como Luna Moth— reclamó el compromiso del prestigioso bufete estadounidense Susman Godfrey LLP. Apenas 24 horas antes, el 29 de octubre, el grupo de ransomware Qilin incluyó al gigante japonés Proterial, Ltd. (anteriormente Hitachi Metals) en su portal de filtraciones, mientras Rhysida y N0n publicaron a instituciones como INTI International University and Colleges.
1. SilentRansomGroup (SRG) y Susman Godfrey LLP: La Extorsión Sin Cifrado Mediante RMM Legítimos
A diferencia de los grupos de ransomware tradicionales que despliegan ruidosos binarios de cifrado, SilentRansomGroup (Luna Moth) se especializa en atacar bufetes de abogados mediante ingeniería social telefónica (callback phishing / vishing) haciéndose pasar por el departamento de soporte TI. Los operadores convencen al personal legal de instalar herramientas comerciales de administración remota (RMM) válidamente firmadas —como Syncro, SuperOps, Atera, Zoho Assist o AnyDesk— que no disparan alertas de antivirus, para luego exfiltrar silenciosamente cientos de gigabytes de expedientes judiciales mediante Rclone o WinSCP.
2. Qilin Ataca a Proterial (Antes Hitachi Metals) en Japón
El 29 de octubre, Qilin listó a Proterial, Ltd. (antes Hitachi Metals), proveedor clave de aceros especiales, imanes de tierras raras y componentes para aviación y semiconductores. El incidente subraya la campaña sostenida de Qilin durante octubre de 2026 explotando pasarelas VPN perimetrales y extrayendo discos virtuales de hipervisores ESXi.
# Bloquear dominios de herramientas RMM no corporativas en DNS / Proxy:
*.syncromsp.com
*.superops.ai
*.atera.com
*.zohoassist.com
*.anydesk.com
