
Resumen de Seguridad: KEV para Check Point y UnrealIRCd, "4EverAble2Shell" en N-central, Zero-Days en Outlook y CLFS, Apache 2.4.71, Cursor AI y Nitori 37.6M (Edición Fin de Semana - 16 de Noviembre de 2026)

Resumen Ejecutivo: La semana y el fin de semana que culminaron el 16 de noviembre de 2026 estuvieron marcados por una convergencia crítica de cadenas destructivas desde gateways perimetrales hacia hipervisores, zero-days en plataformas RMM para proveedores de servicios gestionados (MSP), un volumen récord en el Patch Tuesday de Microsoft, ataques a la cadena de suministro de IDEs de inteligencia artificial y pánico global por caídas en infraestructuras críticas. El viernes 13 de noviembre, CISA incorporó dos vulnerabilidades activamente explotadas a su catálogo KEV: la escalada local de privilegios en Check Point Gaia OS DynamicCLI (CVE-2026-123039) —encadenada por atacantes con fallos PHP2Shell en el portal Mobile Access para desplegar los backdoors TSGA/TSProxy y pivotar por SSH para destruir hipervisores VMware ESXi mediante el wiper destroy_v6— y la inyección de comandos en el módulo labeled-response de UnrealIRCd (CVE-2026-114713), sumándose a 10 adiciones previas encabezadas por Microsoft Outlook (CVE-2026-124194), Google Chrome (CVE-2026-125350), GPUStack (CVE-2026-102895), SignalWire FreeSWITCH (CVE-2026-116779) y Barracuda ESG (CVE-2026-116606 / CVE-2026-111560). En el ecosistema MSP, apenas N-able publicó N-central 2026.4 Hotfix 2 para corregir 7 CVEs críticos de los 33 fallos de "Able2Shell", el investigador Sean Bales liberó "4EverAble2Shell" (encadenando la deserialización SOAP Fault en Apache Axis 1.x CVE-2026-90436 a través de la Legacy API para obtener root sin autenticación) junto con "Agent2Shell", desatando explotación activa con mineros XMRig en cuestión de horas. Paralelamente, los equipos de defensa enfrentaron el récord de 1,235 CVEs del Patch Tuesday de Microsoft, el zero-day sin parche "SignDrop" de Abdelhamid Naceri en el controlador clfs.sys de Windows (que abusa de las firmas .cnpf para escalar a SYSTEM y cegar a Windows Defender), un RCE CVSS 9.8 por corrupción de memoria en mod_http2 de Apache HTTP Server (CVE-2026-119618, corregido en 2.4.71), un lote de 16 vulnerabilidades en Node.js liderado por una escritura TLS de 0 bytes que filtra claves privadas TLS (CVE-2026-123864), cuatro fallos CVSS 10.0 en SAP NetWeaver y Gateway (ICM2SHELL y PROXYGATE), y un RCE preautenticado en FortiManager FGFM (CVE-2026-126261). Para cerrar el fin de semana, la plataforma de programación con IA Cursor detalló cómo una clave expuesta en su proveedor de inferencia Fireworks AI permitió extraer trazas históricas de entrenamiento de 2025 y publicar una versión troyanizada de la extensión oficial Claude Code de Anthropic descargada por 5,000 desarrolladores; investigadores destaparon la campaña wfx-loot con 4,837 cuentas de GitHub secuestradas atacando más de 61,000 repositorios; Telegram deshabilitó los widgets HTML interactivos y parcheó Android (13.2.2) tras un escape de sandbox QuickJS explotado para instalar WebRAT (Salat Stealer); la Operación Endgame incautó 235 servidores de Gootloader, CastleRAT y StealC; el gigante minorista japonés Nitori Holdings reveló una brecha de 37.62 millones de registros; y la Casa Blanca y la FAA descartaron un ciberataque tras coincidir una parada nacional de vuelos de la FAA con una caída mundial de Microsoft 365. A continuación, el resumen ejecutivo completo y los enlaces a los nueve análisis técnicos.
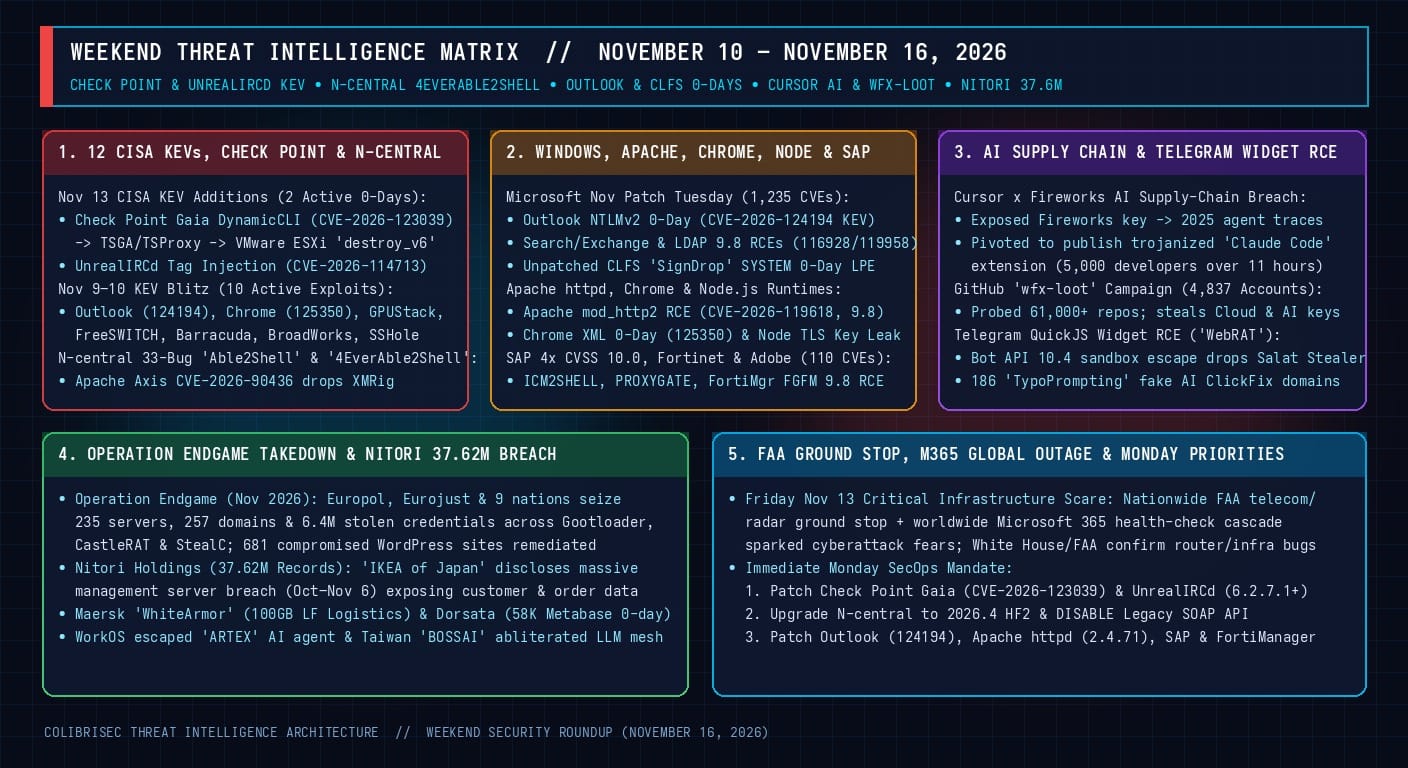
Principales Revelaciones e Incidentes del Fin de Semana
1. Mandatos CISA KEV y Wipers en Hipervisores: Check Point Gaia OS (CVE-2026-123039) hacia ESXi destroy_v6, UnrealIRCd (CVE-2026-114713) y el Lote de 10 CVEs
- De
PHP2Shellen Check Point Mobile Access al LPE Root en Gaia OS (CVE-2026-123039) y Wiperdestroy_v6en ESXi: Añadida al catálogo KEV de CISA el 13 de noviembre de 2026, CVE-2026-123039 (CVSS 7.8) afecta al demonioDynamicCLI(dynamic_server) de Check Point Gaia OS, el cual se ejecuta comorooty escucha en un socket local con permisos globales de escritura (/tmp/dynamic_socket,0777) sin autenticar el proceso emisor. Los atacantes encadenaron el acceso inicial víaPHP2Shell(CVE-2026-109618 / 109619) con comandos IPC hacia/tmp/dynamic_socketpara obtenerroot, instalaron los implantesTSGAyTSProxy(variantes dePhiliKit), y pivotaron por SSH hacia hipervisores internos VMware ESXi para ejecutar el wiper destructivodestroy_v6(dejando la notaDREAM_ANNEXATION.txt). - Inyección de Comandos en UnrealIRCd (CVE-2026-114713) y Blitz KEV del 9–10 de Noviembre: También añadida a KEV el 13 de noviembre, CVE-2026-114713 (CVSS 8.6) permite a usuarios sin privilegios en redes UnrealIRCd (
6.0.0–6.2.7) con servidores enlazados inyectar delimitadores en etiquetas IRCv3@labeldel módulolabeled-responsepara ejecutar comandos con autoridad de servidor/IRCOp (corregido en 6.2.7.1). A esto se suman los mandatos KEV del 9 y 10 de noviembre para GPUStack (CVE-2026-102895), SignalWire FreeSWITCH (CVE-2026-116779), Barracuda ESG (CVE-2026-116606 / 111560), Cisco BroadWorks (CVE-2026-20320), IBM Aspera Faspex (CVE-2026-123218) y OpenSSH "SSHole" (CVE-2026-123158).
2. Crisis Zero-Day en RMM: 33 Fallos "Able2Shell" en N-able N-central, "4EverAble2Shell" (CVE-2026-90436) y "Agent2Shell"
- De "Able2Shell" (33 Zero-Days) a "4EverAble2Shell" (CVE-2026-90436): Tras la publicación de 33 vulnerabilidades en N-able N-central por Sean Bales y el lanzamiento de emergencia de N-central 2026.4 Hotfix 2 (2026.4.1.26) corrigiendo 7 CVEs críticos (
CVE-2026-125878a125883yCVE-2026-91000), el investigador publicó 4EverAble2Shell y Agent2Shell. La nueva cadena demuestra que servidores on-premises ya actualizados a Hotfix 2 pero con la Legacy API habilitada siguen expuestos a ejecución remota de código comorootsin autenticación mediante CVE-2026-90436 (CVSS 9.8, deserialización de<Fault><detail><exceptionName>en Apache Axis 1.x que también afecta a Atlassian Confluence Data Center), registrándose despliegues activos del minero XMRig pocas horas después.
3. Patch Tuesday de Microsoft (1,235 CVEs), Zero-Day en Outlook (CVE-2026-124194) y Zero-Day sin Parche "SignDrop" en Windows CLFS
- Fuga Silenciosa de Hashes NTLMv2 en Classic Outlook (CVE-2026-124194 - CISA KEV): Al abrir un archivo de mensaje manipulado en Outlook clásico, el cliente omite la advertencia de seguridad y realiza una conexión SMB/WebDAV saliente silenciosa que filtra el hash NTLMv2 de la víctima (plazo KEV: 24 de noviembre). El boletín también corrige el RCE 0-click en el indexador de Windows Search / Exchange Server (CVE-2026-116928, CVSS 9.8) y el RCE en Windows LDAP (CVE-2026-119958, CVSS 9.8).
- Zero-Day "SignDrop" en Windows CLFS (
.cnpf) y Error0x80041008: Abdelhamid Naceri publicó SignDrop, un exploit zero-day sin parche que convierte la mitigación de códigos de autenticación.cnpfdeclfs.sysen un vector de escalada aSYSTEMal forzar a Windows Defender vía RPC a abrir un archivo de registro corrupto, permitiendo además desactivar el propio antivirus.
4. Servidores Web, Navegadores, Runtimes, SAP CVSS 10.0 y Fortinet
- Apache
mod_http2RCE (CVE-2026-119618, CVSS 9.8), Chrome XML 0-Day (CVE-2026-125350) y Node.js TLS Key Leak (CVE-2026-123864): Apache lanzó httpd 2.4.71 para corregir una condición de carrera y corrupción de heap enmod_http2; Google parcheó su octavo zero-day del año en Chrome (CVE-2026-125350); y Node.js corrigió 16 fallos env22.23.5,v24.22.3yv26.13.1, destacando CVE-2026-123864 (donde una escritura TLS de 0 bytes dentro deon_bodyfiltra claves privadas TLS y peticiones de otros usuarios desde el heap). - Cuatro CVSS 10.0 en SAP (
ICM2SHELLyPROXYGATE), Fortinet FGFM/OSPF y 110 CVEs en Adobe: SAP corrigióICM2SHELL(CVE-2026-76964 y CVE-2026-89126),PROXYGATE(CVE-2026-89103, que exige aplicar la Nota3798345y configurargw/acl_mode_proxy = 1) y CVE-2026-120017 (SAML2); Fortinet parcheó el RCE preautenticado en FortiManager FGFM TCP 541 (CVE-2026-126261, CVSS 9.8) y FortiOS OSPF (CVE-2026-126253, CVSS 9.3); y Adobe corrigió 110 CVEs en Connect y AEM.
5. Ataques a la Cadena de Suministro de IA (Cursor x Fireworks AI y GitHub wfx-loot), Telegram QuickJS RCE, Operación Endgame y Brecha de 37.62M en Nitori
- Cursor x Fireworks AI ("Claude Code") y
wfx-looten GitHub: Una clave expuesta en Fireworks AI permitió acceder a un bucket con trazas históricas de agentes de Cursor de 2025, extraer credenciales no redactadas y publicar una versión troyanizada de la extensión Claude Code de Anthropic descargada por 5,000 desarrolladores durante 11 horas. En paralelo, la campañawfx-lootutilizó 4,837 cuentas de GitHub para sondear más de 61,000 repositorios, robar secretos Cloud y de IA mediante el scriptwfxy borrar los logs de ejecución de GitHub Actions. - Telegram QuickJS Widget RCE (
WebRAT) y 186 Dominios "TypoPrompting": Telegram deshabilitó los widgets HTML interactivos de la Bot API 10.4 y lanzó Android v13.2.2 (7303) tras demostrarse un escape de sandbox QuickJS y detectarse la entrega de WebRAT (Salat Stealer) vía PowerShell oculto; mientras 186 dominios falsos de IA (TypoPrompting) distribuyeron ClickFix y extensiones con 972,000 usuarios. - Operación Endgame (235 Servidores), Nitori Holdings (37.62M) y Caídas de la FAA / Microsoft 365: Europol y Eurojust incautaron 235 servidores y 6.4 millones de credenciales de Gootloader, CastleRAT y StealC; la cadena japonesa Nitori Holdings reportó la exposición de hasta 37.62 millones de registros; WhiteArmor reclamó 100GB de un servidor legado de Maersk (LF Logistics); y la Casa Blanca y la FAA confirmaron que la parada nacional de vuelos del viernes 13 y la caída global de Microsoft 365 se debieron a fallos técnicos de enrutadores y chequeos de salud, descartando un ciberataque.
Análisis Técnicos Dedicados en Esta Serie de Fin de Semana
- CISA KEV y Wipers en Hipervisores: LPE en Check Point Gaia (CVE-2026-123039) hacia ESXi, UnrealIRCd (CVE-2026-114713), GPUStack y FreeSWITCH
- Crisis Zero-Day en RMM: 33 Fallos "Able2Shell" en N-able N-central, RCE Root "4EverAble2Shell" vía Apache Axis (CVE-2026-90436) y "Agent2Shell"
- Patch Tuesday de Microsoft (1,235 CVEs) y Zero-Days: Fuga NTLMv2 en Outlook (CVE-2026-124194), RCEs en Search/LDAP y "SignDrop" en Windows CLFS
- Servidores Web, Navegadores y Runtimes: RCE en Apache mod_http2 (CVE-2026-119618), Zero-Day XML en Chrome (CVE-2026-125350) y Fuga TLS en Node.js
- Megaparches ERP y Firewalls: 4x CVSS 10.0 en SAP ("ICM2SHELL" y "PROXYGATE"), Fortinet FGFM/OSPF (CVE-2026-126261) y Adobe Connect/AEM
- Ataques a la Cadena de Suministro de IA y CI/CD: Extensión "Claude Code" Troyanizada en Cursor x Fireworks AI y "wfx-loot" en 61,000+ Repos de GitHub
- Escape de Sandbox en Mensajería y Señuelos de IA: RCE en Widgets QuickJS de Telegram ("WebRAT") y 186 Dominios Falsos "TypoPrompting"
- Operación Endgame Incauta 235 Servidores, Brecha de 37.62M en Nitori, Maersk 100GB y la Verdad tras las Caídas de la FAA y Microsoft 365
- Guía de Defensa para CISOs del 16 de Noviembre de 2026: Blindaje de Gaia OS, N-central, Outlook/CLFS, Apache 2.4.71, SAP 10.0 y Pipelines de IA/CI
Lista de Acciones Prioritarias del Lunes para CISOs y Equipos SecOps
- Parchear Check Point Gaia OS (CVE-2026-123039) y UnrealIRCd (CVE-2026-114713 - CISA KEV): Aplicar el hotfix de Gaia OS (o detener
dynamic_servery eliminar/tmp/dynamic_socket), auditar implantesTSGA/TSProxyy actualizar UnrealIRCd a 6.2.7.1+. - Actualizar N-able N-central a 2026.4 HF2 y DESHABILITAR la Legacy API (CVE-2026-90436): Desactivar inmediatamente la Legacy API en N-central, restringir
/dms/, deshabilitar la Remote SOAP API en Confluence Data Center y buscar procesos XMRig. - Desplegar los Parches de Microsoft (CVE-2026-124194, CVE-2026-116928 y CVE-2026-119958) y Monitorear Archivos CLFS
.cnpf: Parchear Outlook clásico (vence el 24 de noviembre), bloquear SMB saliente (TCP 445), actualizar tanto Windows como Exchange para el RCE 0-click del indexador y alertar sobre archivos.blf/.cnpfcreados por usuarios estándar (SignDrop). - Actualizar Apache httpd a 2.4.71 (CVE-2026-119618), Chrome (CVE-2026-125350) y Node.js (CVE-2026-123864): Actualizar servidores Apache con
mod_http2a 2.4.71+, Chrome y Node.js a v22.23.5 / v24.22.3 / v26.13.1. - Aplicar las Notas SAP CVSS 10.0 (
3778530,3778556,3798345,3849308) y Blindar FortiManager TCP 541 (CVE-2026-126261): Configurargw/acl_mode_proxy = 1tras aplicar la Nota3798345y limitar el puerto TCP 541 en FortiManager. - Auditar Estaciones de Trabajo por la Extensión "Claude Code" de Cursor y Repositorios de GitHub por
wfx-loot: Revisar~/.cursor/extensions/y~/.ssh/authorized_keys, buscar PRs titulados"docs: dependency audit notes"o saltos en la numeración de ejecuciones de GitHub Actions y rotar credenciales Cloud y de IA.

