
Ataques a la Cadena de Suministro de IA y CI/CD: Extensión "Claude Code" Troyanizada en Cursor x Fireworks AI y "wfx-loot" en 61,000+ Repos de GitHub

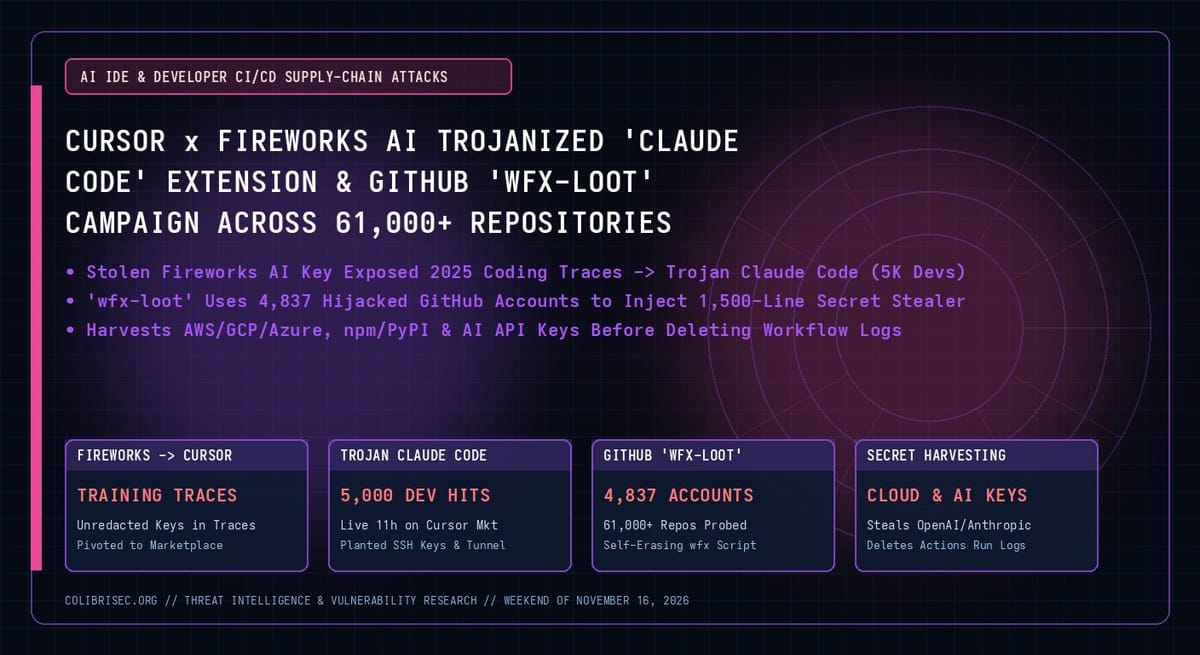
Dos incidentes mayores en la cadena de suministro de software revelaron cómo los atacantes apuntan directamente a los entornos de desarrollo asistidos por IA y a los flujos CI/CD. Primero, la plataforma Cursor publicó una investigación exhaustiva explicando que una versión troyanizada de la extensión oficial Claude Code de Anthropic —que permaneció activa durante ~11 horas en el marketplace de Cursor y fue descargada por unos 5,000 desarrolladores— se originó a partir de una clave de acceso expuesta en el proveedor Fireworks AI. Segundo, investigadores de OX Security, Aikido Security y StepSecurity detallaron wfx-loot, una campaña que utilizó 4,837 cuentas secuestradas de GitHub para sondear más de 61,000 repositorios y robar claves Cloud y de IA.
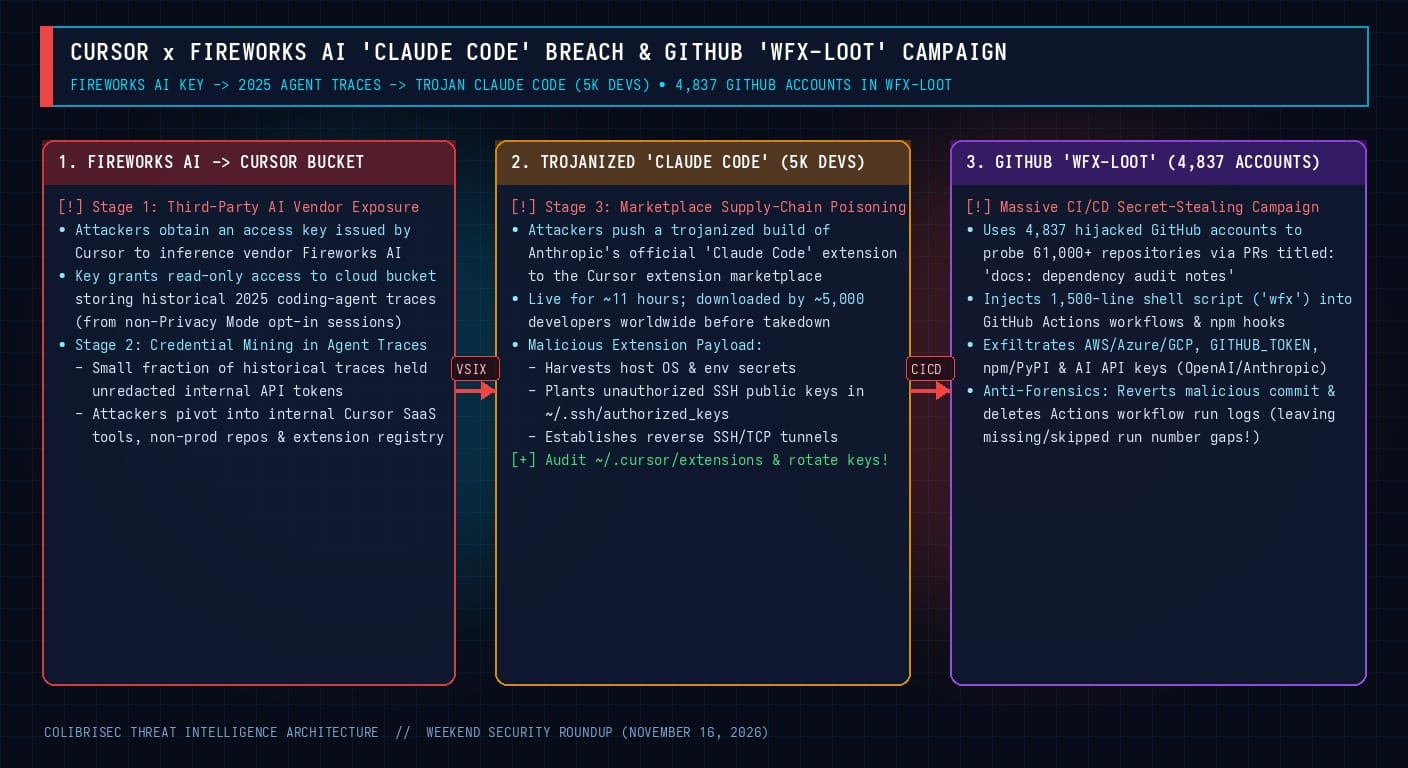
1. Anatomía del Incidente Cursor x Fireworks AI y la Extensión "Claude Code" Troyanizada
- Exposición en Fireworks AI y Trazas de 2025: Los atacantes obtuvieron una clave emitida por Cursor a su proveedor de inferencia Fireworks AI, accediendo en modo lectura a un bucket con trazas históricas de sesiones de agentes de 2025 (de usuarios fuera de Privacy Mode).
- Pivote y Publicación en el Marketplace: Una fracción mínima de esas trazas contenía credenciales internas no redactadas que permitieron a los atacantes pivotar hacia herramientas internas de Cursor y publicar una actualización maliciosa de la extensión Claude Code de Anthropic. Durante ~11 horas, cerca de 5,000 desarrolladores descargaron el paquete, el cual recolectó información del sistema, plantó claves SSH en
~/.ssh/authorized_keysy abrió túneles inversos.
2. La Campaña wfx-loot en GitHub: 4,837 Cuentas y Borrado de Logs en Actions
Mediante tokens robados de 4,837 cuentas de GitHub, los operadores abren pull requests de sondeo ("docs: dependency audit notes") en más de 61,000 repositorios. Donde tienen permisos de escritura, inyectan el script de 1,500 líneas wfx en flujos de GitHub Actions o hooks de npm para exfiltrar secretos de AWS/Azure/GCP, GITHUB_TOKEN y claves API de IA (OpenAI, Anthropic, Hugging Face, Cursor), revirtiendo luego el commit y eliminando los logs de ejecución del workflow (dejando saltos visibles en los números de ejecución).
# 1. Auditoría en estaciones de desarrolladores por la extensión troyanizada "Claude Code" en Cursor
ls -la ~/.cursor/extensions/ | grep -i claude
cat ~/.ssh/authorized_keys

# 2. Detección de saltos en run_number de GitHub Actions provocados por el borrado de logs de "wfx-loot"
gh api repos/:owner/:repo/actions/runs --jq '.workflow_runs[] | "(.run_number) (.name) (.created_at)"' | head -n 30
