
Patch Tuesday de Microsoft (1,235 CVEs) y Zero-Days: Fuga NTLMv2 en Outlook (CVE-2026-124194), RCEs en Search/LDAP y "SignDrop" en Windows CLFS

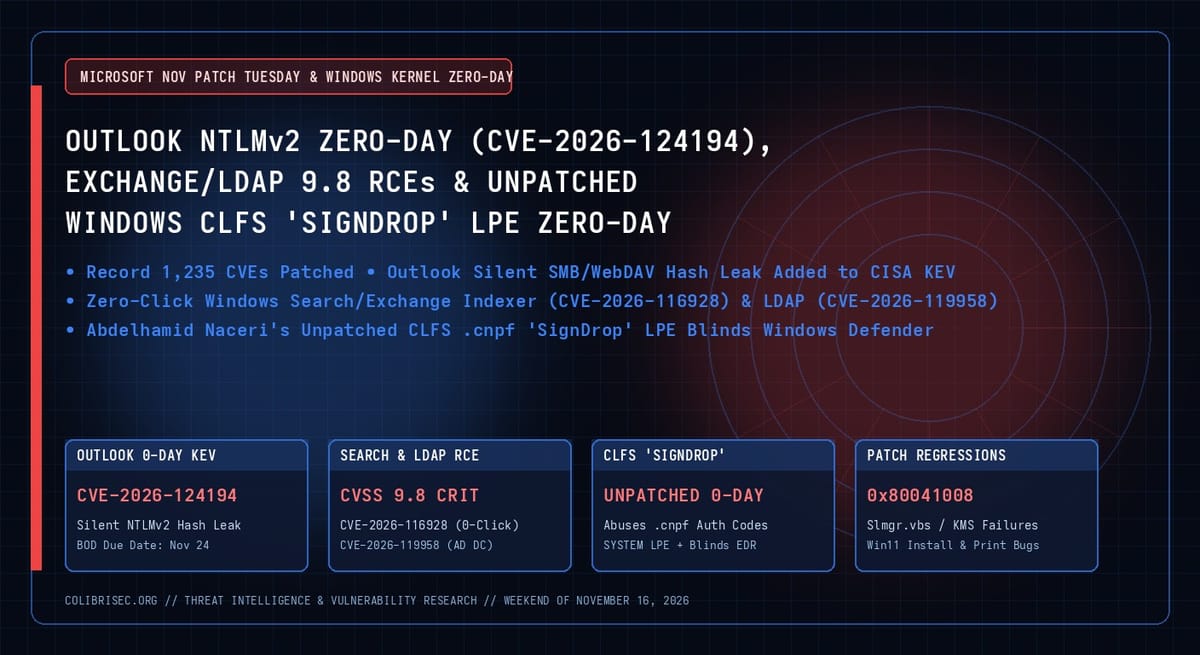
El Patch Tuesday de noviembre de 2026 de Microsoft batió récords históricos al abordar entre 1,093 y 1,235 CVEs (incluyendo 64 vulnerabilidades Críticas), encabezado por el zero-day activamente explotado en Microsoft Outlook (CVE-2026-124194), dos RCEs CVSS 9.8 en Windows Search/Exchange (CVE-2026-116928) y Windows LDAP (CVE-2026-119958), y la publicación del zero-day sin parche "SignDrop" en el controlador clfs.sys de Windows.
CVE-2026-124194, CVE-2026-116928, CVE-2026-119958 y Zero-Day "SignDrop" en Windows CLFS (CWE-359 / CWE-290 (Spoofing en Outlook), CWE-787 (Out-of-Bounds Write) y CWE-345 (CLFS .cnpf))
Severity: CRÍTICA (Zero-Day Activo en Outlook en CISA KEV, RCEs CVSS 9.8 y LPE sin Parche en CLFS) (CVSS 9.8 (CVE-2026-116928 Search/Exchange y CVE-2026-119958 LDAP) / 6.5 (CVE-2026-124194 Outlook KEV))
Status: CVE-2026-124194 en CISA KEV (Vence 24 de Nov); "SignDrop" en CLFS con PoC Público sin Parche
Affected Systems: Classic Microsoft Outlook (365, LTSC 2021/2024); Windows Server y Exchange Server; Windows 10/11 (clfs.sys)
Fixed In: Actualizaciones de Seguridad de Microsoft del 10 de Noviembre de 2026 (SignDrop Pendiente)
1. Zero-Day en Classic Outlook (CVE-2026-124194) y RCEs CVSS 9.8 en Search/Exchange y LDAP
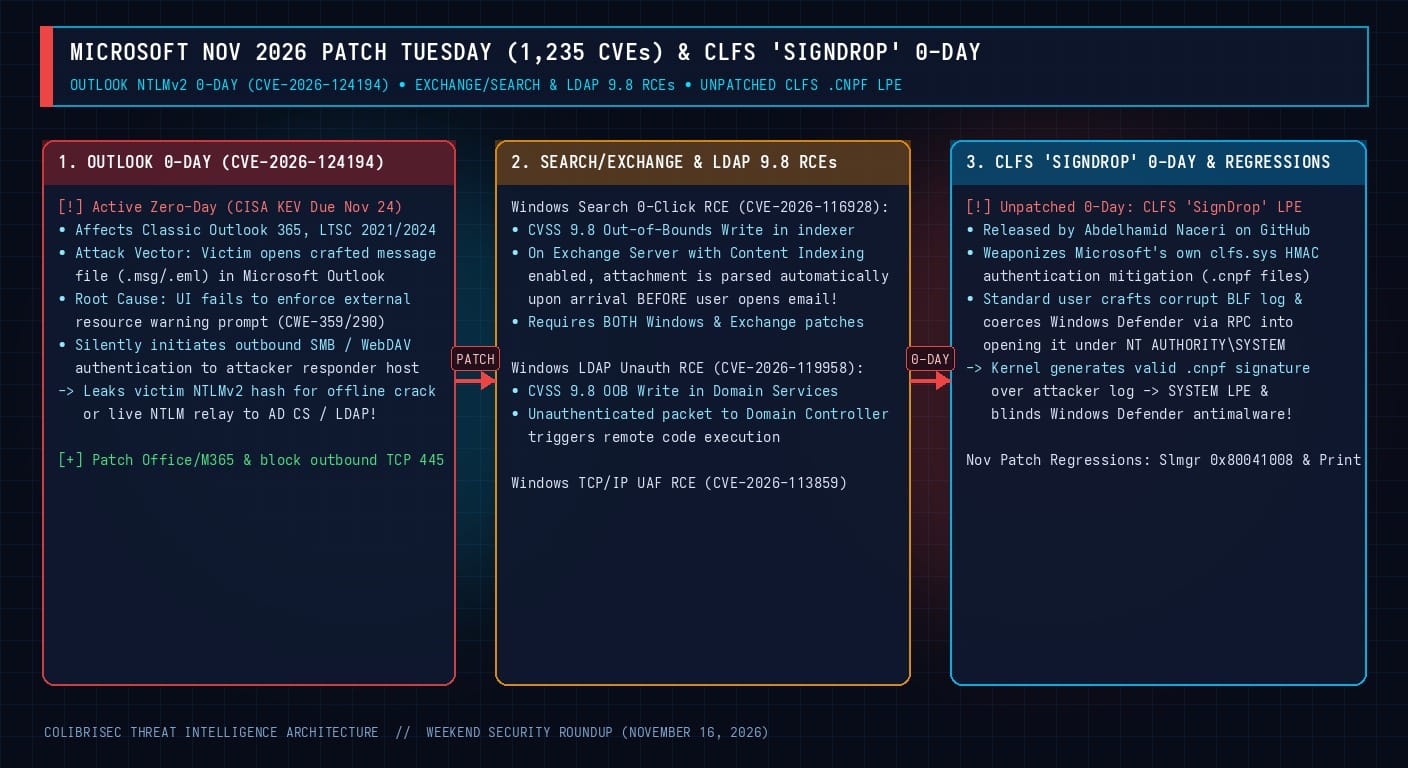
- Fuga Silenciosa NTLMv2 en Outlook (CVE-2026-124194 - CISA KEV): Al abrir un archivo de mensaje manipulado en Outlook clásico, el cliente no muestra el aviso de contenido externo y realiza una autenticación SMB/WebDAV saliente silenciosa que entrega el hash Net-NTLMv2 del usuario al atacante.
- RCE 0-Click en Windows Search / Exchange Server (CVE-2026-116928, CVSS 9.8) y LDAP (CVE-2026-119958, CVSS 9.8): En servidores Exchange con indexación de contenido activa, los adjuntos entrantes son procesados automáticamente por el indexador antes de que el usuario abra el correo, requiriendo instalar tanto el parche de Windows como el de Exchange Server.
2. Cómo Funciona el Zero-Day "SignDrop" en Windows CLFS (.cnpf)
Publicado por Abdelhamid Naceri, SignDrop convierte la propia mitigación criptográfica de Microsoft en clfs.sys (los archivos de código de autenticación .cnpf) en un vector de escalada de privilegios: un usuario sin privilegios crea un archivo .blf manipulado y fuerza mediante RPC a un proceso SYSTEM (como Windows Defender) a abrirlo, haciendo que el kernel genere una firma .cnpf válida sobre el log corrupto para escalar a NT AUTHORITYSYSTEM y desactivar el motor antimalware.
# Bloquear SMB saliente (TCP 445/139) contra CVE-2026-124194 y buscar archivos .blf/.cnpf sospechosos (SignDrop)
New-NetFirewallRule -DisplayName "Block-Outbound-SMB-445" -Direction Outbound -Protocol TCP -RemotePort 445,139 -Action Block
Get-ChildItem -Path C:Users*, C:WindowsTemp* -Include *.blf, *.cnpf -Recurse -Force -ErrorAction SilentlyContinue
