
Megaparches ERP y Firewalls: 4x CVSS 10.0 en SAP ("ICM2SHELL" y "PROXYGATE"), Fortinet FGFM/OSPF (CVE-2026-126261) y Adobe Connect/AEM

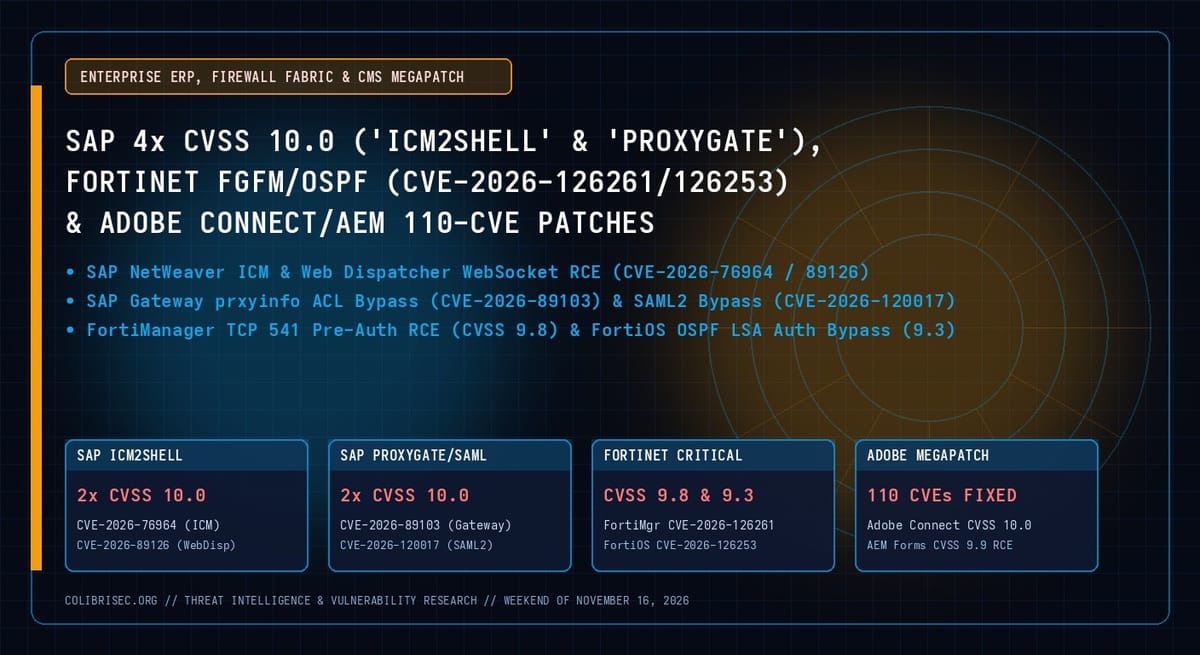
Los equipos de plataformas ERP, firewalls de red y experiencia digital enfrentaron un grupo crítico de avisos de máxima severidad: SAP corrigió cuatro vulnerabilidades CVSS 10.0 encabezadas por ICM2SHELL y PROXYGATE; Fortinet parcheó un RCE preautenticado en el protocolo FGFM de FortiManager (CVE-2026-126261, CVSS 9.8) y una evasión de autenticación en OSPF de FortiOS/FortiSASE (CVE-2026-126253, CVSS 9.3); y Adobe solucionó 110 CVEs en nueve productos, incluyendo fallos CVSS 10.0 y 9.9 en Adobe Connect y Adobe Experience Manager (AEM).
CVE-2026-76964, CVE-2026-89126, CVE-2026-89103, CVE-2026-120017, CVE-2026-126261 y CVE-2026-126253 (CWE-119 / CWE-787 (Corrupción de Memoria), CWE-284 / CWE-863 (Control de Acceso) y CWE-305 (OSPF))
Severity: CRÍTICA (4x CVSS 10.0 en SAP, CVSS 9.8 en FortiManager y CVSS 10.0 en Adobe Connect) (CVSS 10.0 (SAP ICM2SHELL, PROXYGATE, SAML2 y Adobe Connect) / 9.8 (FortiManager FGFM) / 9.3 (FortiOS OSPF))
Status: Parches Críticos Publicados — Aplicación Inmediata Requerida
Affected Systems: SAP NetWeaver ICM, Web Dispatcher, SAP Gateway y SAML2; FortiManager 7.2–8.0; FortiOS 7.0–8.0; Adobe Connect y AEM
Fixed In: Notas SAP 3778530, 3778556, 3798345 (gw/acl_mode_proxy=1) y 3849308; Parches Fortinet y APSB26-191 / APSB26-189
1. Los Cuatro Fallos CVSS 10.0 en SAP: ICM2SHELL, PROXYGATE y SAML2
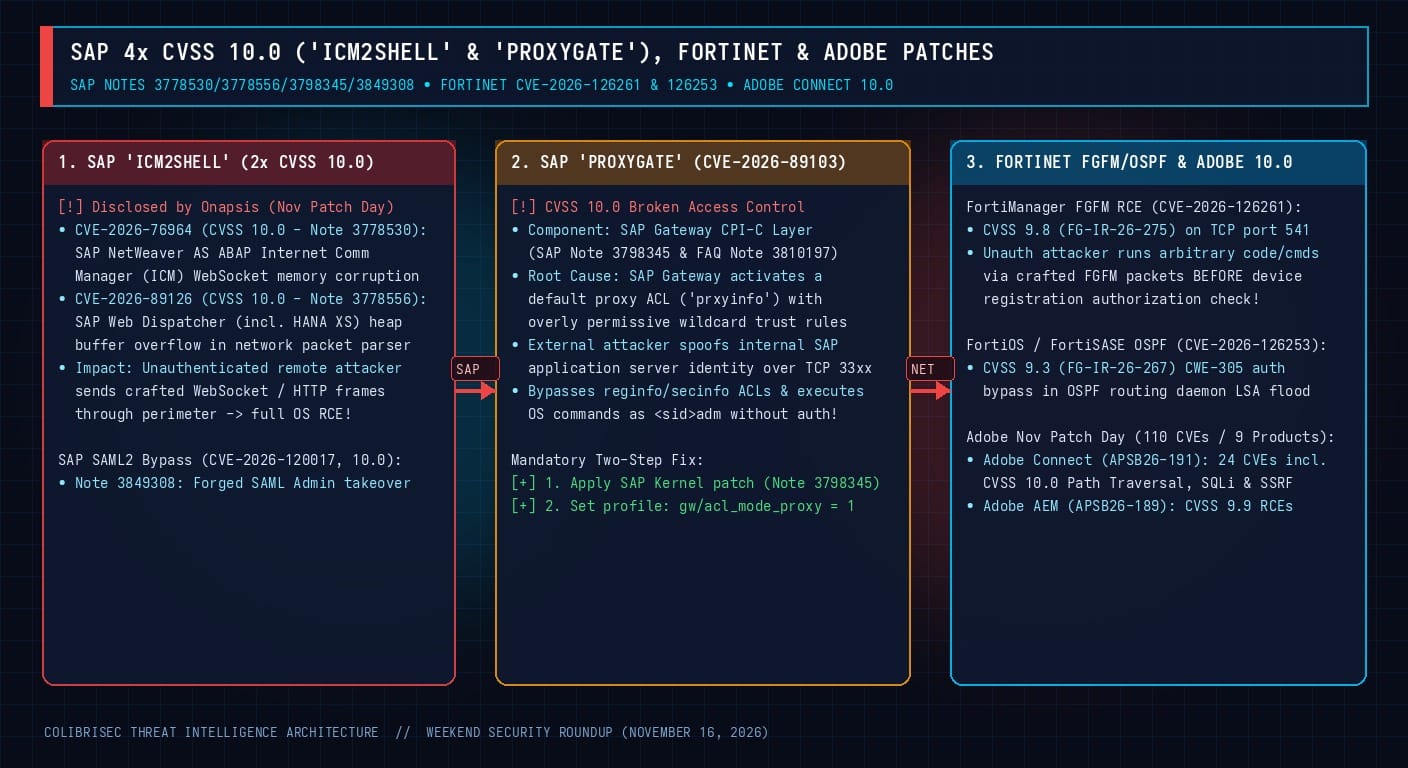
ICM2SHELL(CVE-2026-76964 y CVE-2026-89126, CVSS 10.0): Descubiertas por Onapsis en SAP NetWeaver AS ABAP ICM (Nota3778530) y SAP Web Dispatcher (Nota3778556), permiten RCE remoto sin autenticación mediante tramas WebSocket manipuladas.PROXYGATE(CVE-2026-89103, CVSS 10.0 - Nota 3798345): La capa CPI-C de SAP Gateway activa una ACL proxy por defecto (prxyinfo) excesivamente permisiva que permite a un atacante externo hacerse pasar por un servidor de aplicaciones interno y ejecutar comandos del sistema operativo como<sid>adm. Es obligatorio aplicar el parche de kernel y definir el parámetrogw/acl_mode_proxy = 1.- Evasión SAML 2.0 en SAP (CVE-2026-120017, CVSS 10.0 - Nota 3849308): Permite falsificar aserciones SAML como administrador.
2. Fortinet FortiManager FGFM RCE (CVE-2026-126261) y FortiOS OSPF (CVE-2026-126253)
En FortiManager (CVE-2026-126261, CVSS 9.8, FG-IR-26-275), un atacante sin autenticación con acceso al puerto TCP 541 puede enviar paquetes FGFM manipulados para ejecutar comandos antes de la verificación de registro del dispositivo, mientras que CVE-2026-126253 (CVSS 9.3, FG-IR-26-267) permite inyectar anuncios LSA falsos en el demonio OSPF de FortiOS y FortiSASE.
# Bloqueo obligatorio en perfil SAP para PROXYGATE (CVE-2026-89103 - Nota 3798345):
gw/acl_mode_proxy = 1
gw/acl_mode = 1
