
Escape de Sandbox en Mensajería y Señuelos de IA: RCE en Widgets QuickJS de Telegram ("WebRAT") y 186 Dominios Falsos "TypoPrompting"

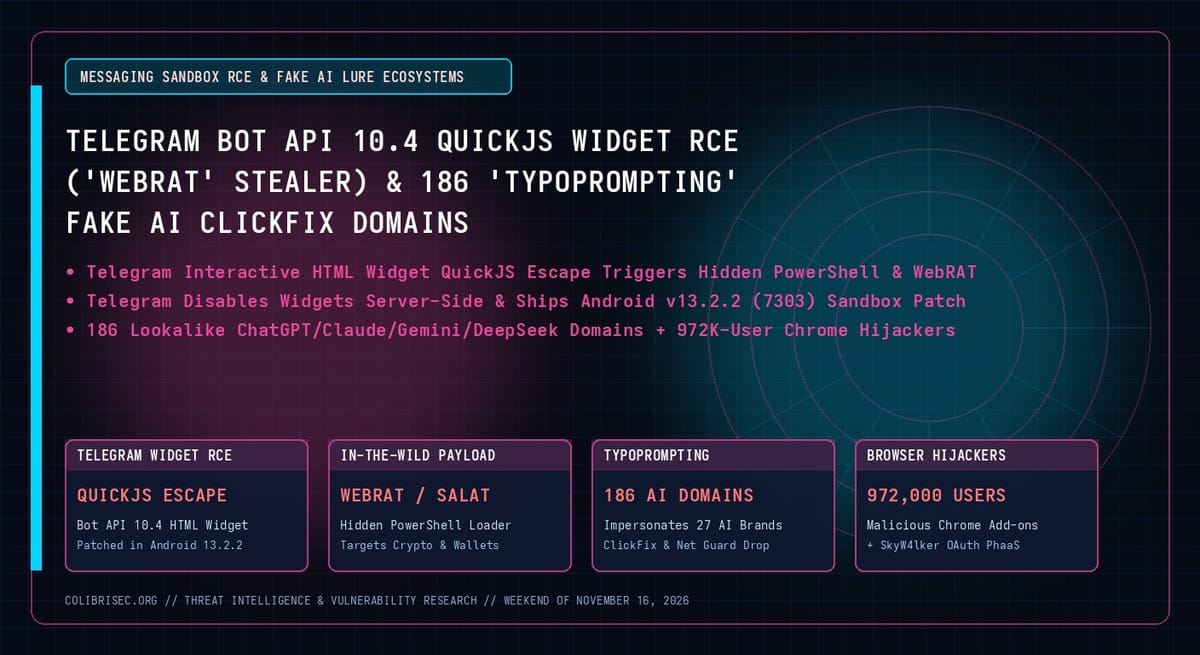
Tras el lanzamiento de la Bot API 10.4 de Telegram —que introdujo widgets HTML/JS interactivos ejecutados dentro de un sandbox QuickJS—, investigadores de V12 demostraron un escape de sandbox y ejecución remota de código (RCE) en Telegram para Android, mientras Kaspersky alertó sobre ataques en canales comprometidos que ejecutaban scripts ocultos de PowerShell para instalar WebRAT (Salat Stealer). En paralelo, investigadores de Island descubrieron la campaña "TypoPrompting" con 186 dominios falsos que imitan a 27 herramientas de IA para distribuir ClickFix y extensiones maliciosas con 972,000 usuarios.
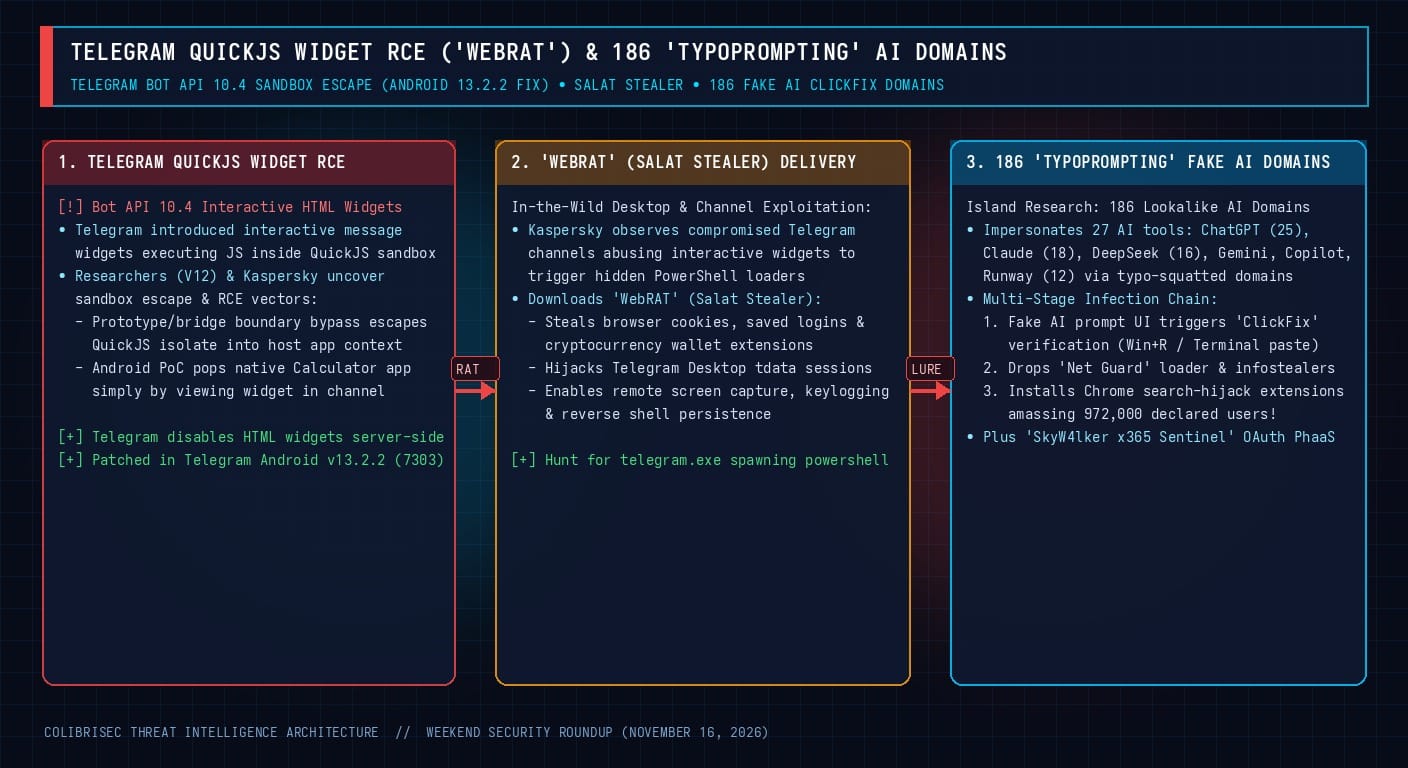
1. Escape QuickJS en Widgets de Telegram (Android 13.2.2) y Entrega de WebRAT
- Escape de Sandbox QuickJS y RCE: El aislamiento incompleto entre el motor QuickJS y el puente nativo permitió escapar del sandbox al visualizar un widget en un canal (ejecutando la calculadora nativa en Android como prueba de concepto).
- Explotación con
WebRAT(Salat Stealer): Kaspersky detectó canales comprometidos que abusaban de los widgets interactivos para lanzar PowerShell oculto y descargar WebRAT (Salat Stealer), robando billeteras cripto, cookies y sesiones de Telegram. Telegram deshabilitó los widgets HTML del lado del servidor y publicó Telegram para Android v13.2.2 (7303).
2. Los 186 Dominios Falsos de IA de "TypoPrompting"
La campaña TypoPrompting utiliza 186 dominios similares a ChatGPT (25), Claude (18), DeepSeek (16), Gemini, Copilot y Runway (12) que muestran cuadros de prompt falsos para lanzar señuelos ClickFix, el cargador Net Guard y extensiones de secuestro de búsquedas en Chrome con 972,000 usuarios declarados.
# Búsqueda de procesos PowerShell/cmd hijos de Telegram.exe en registros Sysmon (WebRAT / Salat Stealer)
Get-WinEvent -FilterHashtable @{LogName='Microsoft-Windows-Sysmon/Operational'; Id=1} |
  Where-Object { $_.Message -match 'ParentImage:.*Telegram.exe' -and $_.Message -match 'Image:.*(powershell|pwsh|cmd|mshta).exe' }
