
Explotación Activa en la Red: Cómo los Atacantes Encadenan PHP2Shell (CVE-2026-109618/19) con "Fragnesia" en el Kernel de Linux (CVE-2026-46300) para Obtener Root

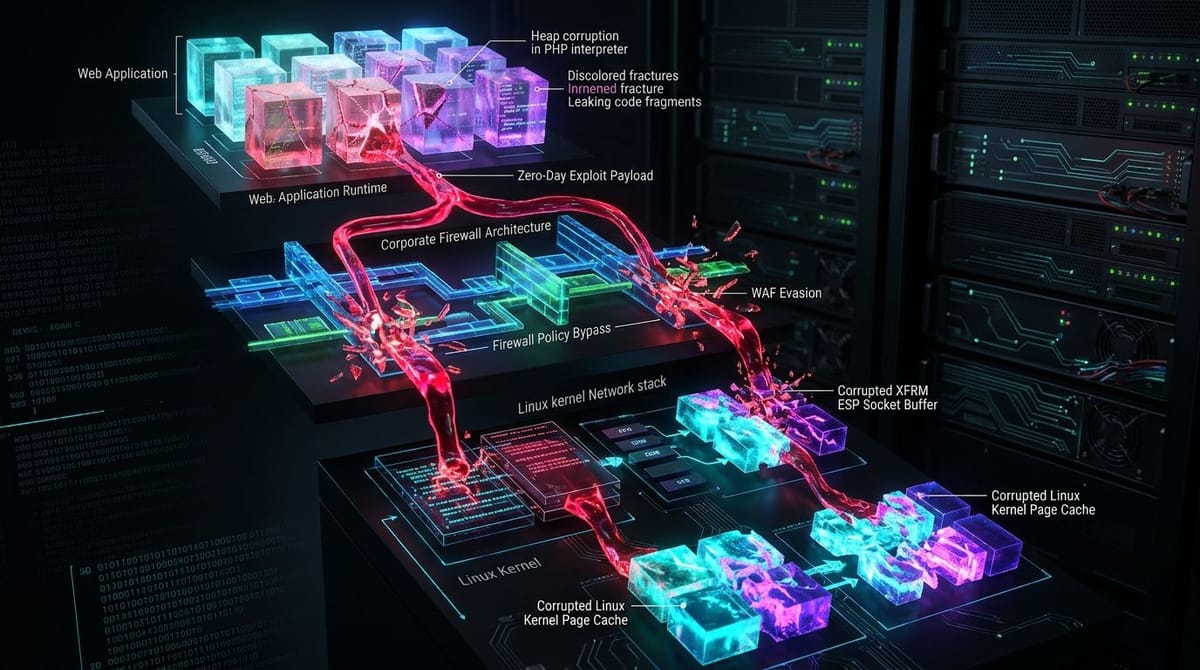
CVE-2026-109618, CVE-2026-109619 y CVE-2026-46300 (CWE-416 (Use After Free) y Corrupción de Fragmentos Compartidos en Caché de Páginas)
Severity: CRÍTICA (CADENA ACTIVA RCE-A-ROOT EN CISA KEV) (CVSS 9.2 (PHP2Shell) y 7.8 (Fragnesia))
Threat Actor: Grupo de Intrusión Vinculado a China (Rastreado por Palo Alto Unit 42, Wiz y Dream)
Status: Encadenamiento Activo desde el 25 de Octubre de 2026; Añadidas a CISA KEV el 26 y 28 de Octubre de 2026
Affected Systems: Interfaces de Gestión Web y Servidores PHP 5.4–8.5 + Kernels de Linux Sin Parchear (XFRM ESP-in-TCP)
Fixed In: PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 + Parches del Kernel de Linux para CVE-2026-46300
Cuando se revelaron las vulnerabilidades pre-autenticación PHP2Shell (CVE-2026-109618 y CVE-2026-109619) a mediados del "Black October", muchos equipos de defensa asumieron que el impacto quedaba contenido dentro del usuario sin privilegios del servidor web (www-data o nobody). Esta semana, esa suposición se derrumbó por completo. Informes de inteligencia de amenazas de Palo Alto Networks Unit 42, Wiz y Dream confirmaron que, a partir del 25 de octubre de 2026, un actor sofisticado vinculado a China desplegó binarios personalizados que encadenan PHP2Shell directamente con CVE-2026-46300 (conocida como "Fragnesia"), una vulnerabilidad de escalada local de privilegios en el subsistema XFRM ESP-in-TCP y la fusión de fragmentos de búferes de socket del kernel de Linux. Al combinar la corrupción de memoria de PHP con la sobrescritura de la caché de páginas del kernel, los atacantes tomaron el control total como root de al menos 25 interfaces de gestión de cortafuegos y servidores afiliados a gobiernos en Estados Unidos, Japón, Taiwán y Corea del Sur, motivando a CISA a incluir PHP2Shell en su catálogo KEV el 26 de octubre y Fragnesia el 28 de octubre.
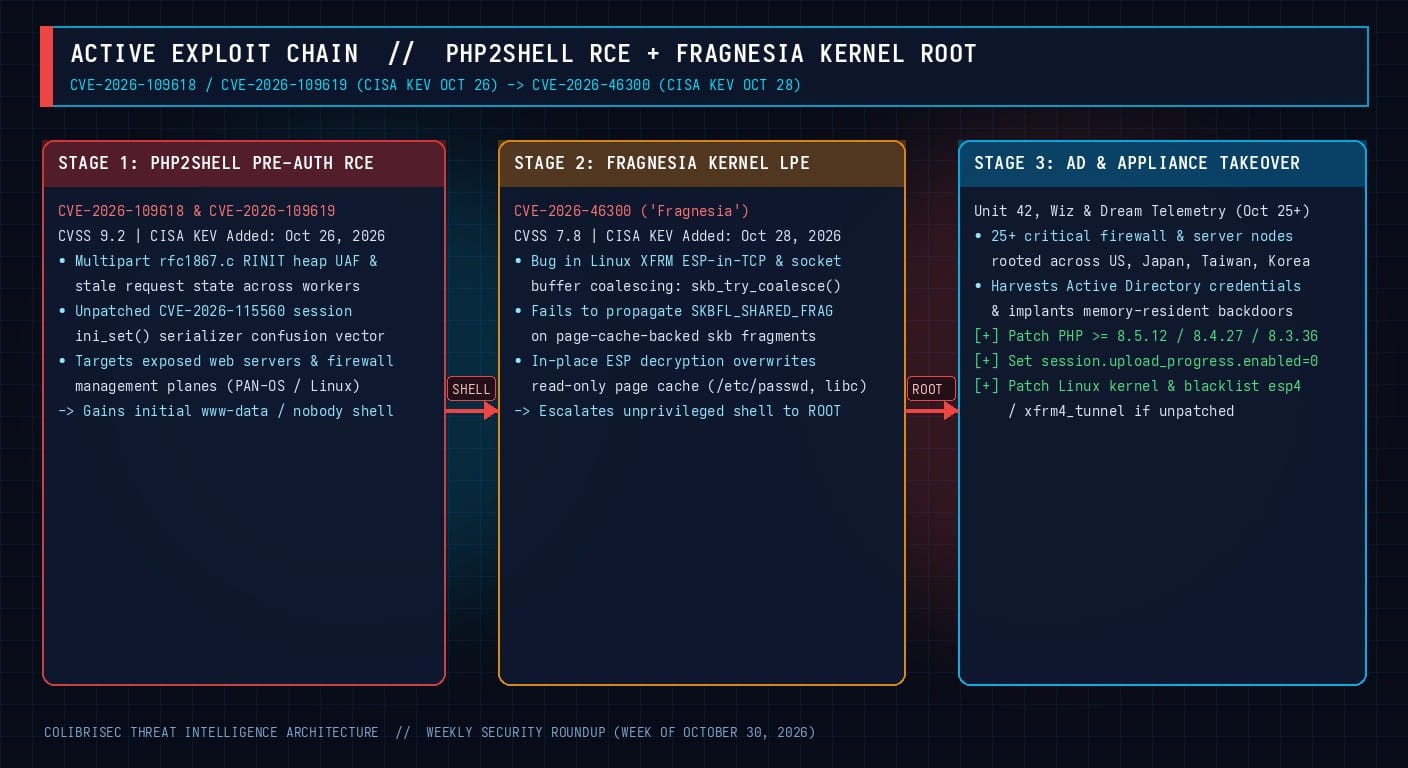
Etapa 1: Acceso Inicial mediante PHP2Shell (CVE-2026-109618 y CVE-2026-109619)
Tanto CVE-2026-109618 como CVE-2026-109619 (CVSS 9.2) explotan fallos de seguridad de memoria en el manejador de subidas multipart RFC 1867 de PHP (main/rfc1867.c) y el seguimiento de progreso de sesión (ext/session/session.c). Dado que PHP procesa las fronteras multipart e inicializa PHP_SESSION_UPLOAD_PROGRESS durante la fase de inicialización de la petición (RINIT) —antes de que se ejecute una sola línea de código PHP de la aplicación—, cualquier servidor web o interfaz administrativa de dispositivos de red basada en Apache mod_php, php-fpm, php-cgi, FrankenPHP o LiteSpeed queda expuesta si session.upload_progress.enabled = 1.
En la campaña analizada por Dream y Unit 42, los atacantes enviaron secuencias POST multipart diseñadas para provocar una reasignación de la tabla hash (HashTable) de Zend a mitad de la subida, dejando un puntero colgante zval* dentro de php_session_rfc1867_callback y obteniendo una shell inicial en memoria bajo el UID del servidor web.
Etapa 2: Escalada a Root mediante "Fragnesia" en el Kernel de Linux (CVE-2026-46300)
Para escapar de las restricciones del usuario web y de los sistemas de archivos de solo lectura habituales en dispositivos cortafuegos basados en Linux, los atacantes ejecutaron un exploit compilado para CVE-2026-46300 ("Fragnesia").
Causa Raíz: Pérdida del Indicador SKBFL_SHARED_FRAG en XFRM ESP-in-TCP
Emparentada conceptualmente con vulnerabilidades como Dirty Pipe y Dirty Frag, CVE-2026-46300 reside en el subsistema de red del kernel de Linux, específicamente en la interacción entre la fusión de fragmentos de búferes de socket (skb_try_coalesce()) y el procesamiento criptográfico XFRM ESP-in-TCP (Encapsulating Security Payload sobre TCP).
- Inyección de Páginas de Solo Lectura vía
splice(): Un proceso local sin privilegios abre un archivo crítico del sistema con permisos de solo lectura (como/etc/passwd,/bin/suolibc.so.6) usandoO_RDONLYe invoca la llamada al sistemasplice()para enlazar páginas de la caché de páginas (page cache) global del kernel directamente hacia una tubería (pipe) y luego hacia el arreglo de fragmentos de un socket (skb_shinfo(skb)->frags[]). - Violación del Invariante
SKBFL_SHARED_FRAG: Normalmente, el kernel marca los fragmentos respaldados por la caché de páginas con el bitSKBFL_SHARED_FRAGpara impedir que cualquier protocolo modifique la memoria sin antes crear una copia privada. Sin embargo, durante ciertas rutas de fusión enskb_try_coalesce()combinadas con sockets locales XFRM ESP-in-TCP, el kernel no propaga correctamente esta marca de fragmento compartido. - Sobrescritura Criptográfica In-Situ de la Caché de Páginas: Cuando el motor XFRM ESP-in-TCP descifra una trama loopback diseñada por el atacante, realiza el descifrado in-situ (in-place) directamente sobre la página física compartida, sobrescribiendo archivos de solo lectura del sistema en la memoria RAM del host sin pasar por las comprobaciones de permisos del sistema de archivos.
/* Ilustración conceptual del fallo de invariante en CVE-2026-46300 ("Fragnesia") */
bool skb_try_coalesce(struct sk_buff *to, struct sk_buff *from,
                      bool *fragstolen, int *delta_truesize)
{
    /* ... */
    /* FALLO: Al fusionar fragmentos provenientes de un skb enlazado a la page cache,
     * si no se preserva SKBFL_SHARED_FRAG a lo largo de la ruta XFRM ESP-in-TCP,
     * esp_input() asume que el búfer es privado y escribe los bytes descifrados
     * directamente sobre la caché de páginas de archivos de solo lectura (/etc/passwd).
     */
}
Telemetría de Detección y Caza Forense
# 1. Verificar si los módulos XFRM ESP-in-TCP están cargados en memoria
lsmod | grep -E "(esp4|esp6|xfrm4_tunnel|xfrm6_tunnel|espintcp)"

# 2. Detectar discrepancias entre la caché de páginas en RAM y el disco físico (indicador de Fragnesia)
md5sum /etc/passwd /usr/bin/sudo > /tmp/cache_hashes.txt
sync; echo 1 | sudo tee /proc/sys/vm/drop_caches
md5sum -c /tmp/cache_hashes.txt

# 3. Auditar si session.upload_progress sigue habilitado en PHP
php -i | grep "session.upload_progress.enabled"
Pasos de Remediación y Mitigación
- Actualizar PHP y Desactivar Upload Progress: Actualice PHP a las versiones 8.5.12, 8.4.27, 8.3.36 o 8.2.35 y configure
session.upload_progress.enabled = 0enphp.ini(lo que también bloquea el vector sin parche CVE-2026-115560). - Aplicar Parches del Kernel de Linux para CVE-2026-46300: Actualice el paquete del kernel en Ubuntu, RHEL, Debian, AlmaLinux y dispositivos de red afectados, y programe el reinicio inmediato.
- Bloquear Módulos XFRM ESP-in-TCP No Utilizados: En servidores que no terminen túneles IPsec en el kernel, añada
install esp4 /bin/trueeinstall esp6 /bin/trueen/etc/modprobe.d/disable-fragnesia.confy configuresysctl -w user.max_user_namespaces=0.

