
Operación Endgame Incauta 235 Servidores, Brecha de 37.62M en Nitori, Maersk 100GB y la Verdad tras las Caídas de la FAA y Microsoft 365

📌
Security Roundup Series: Fin de Semana del 16 de Noviembre de 2026 • 8 min de lectura deep dive
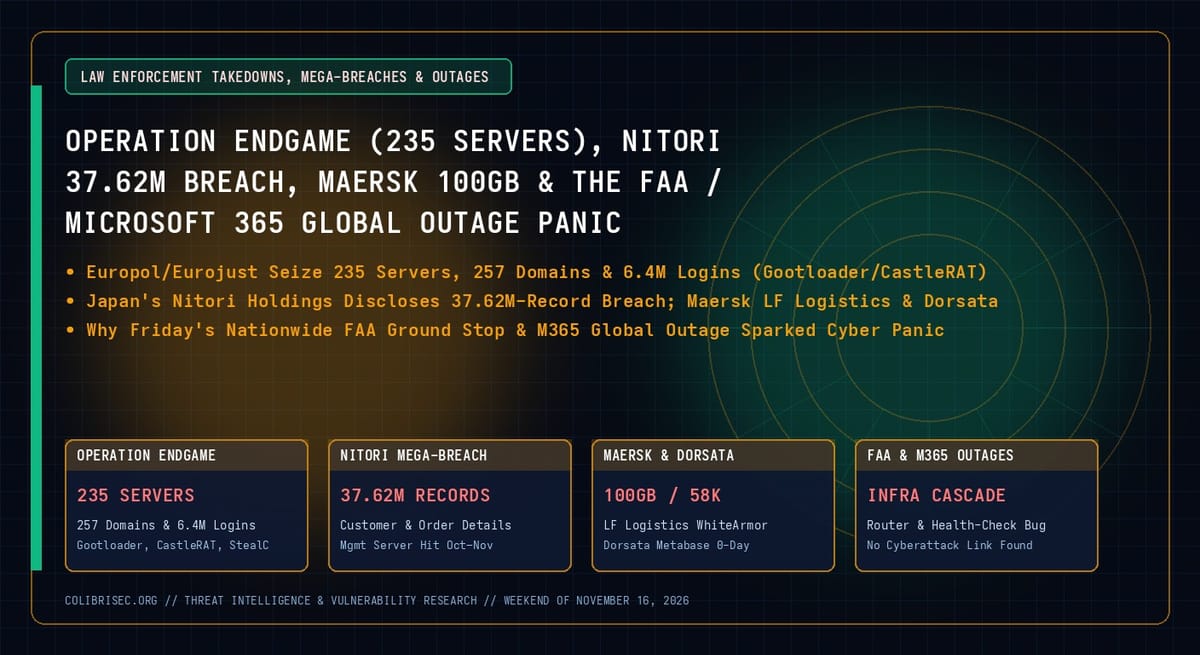
El fin de semana del 13 al 16 de noviembre de 2026 combinó uno de los mayores golpes policiales del año contra el cibercrimen con una brecha de 37.62 millones de registros en Japón y un susto nacional en infraestructuras críticas de Estados Unidos. Mientras Europol, Eurojust y nueve países ejecutaron una nueva fase de la Operación Endgame —incautando 235 servidores y 257 dominios de Gootloader, CastleRAT y StealC—, la cadena japonesa Nitori Holdings informó el compromiso de hasta 37.62 millones de registros, y la Casa Blanca, la FAA y Microsoft desmintieron que la parada nacional de vuelos de la FAA y la caída mundial de Microsoft 365 del viernes 13 fueran producto de un ciberataque.
🏛️
Incident Overview:
Target / Organization: Redes Gootloader/CastleRAT/StealC, Nitori Holdings (37.62M de Registros), Maersk LF Logistics y Aviación/Cloud Global
Threat Actor / Attribution: Redes Desmanteladas por Operación Endgame; Intrusos en Nitori; Grupo WhiteArmor; Fallos Técnicos en Cascada (FAA/M365)
Impact / Records Compromised: 235 Servidores y 6.4M de Logins Incautados (Endgame); Hasta 37.62M de Registros en Nitori; 100GB Reclamados en Maersk LF Logistics
Initial Attack Vector: Intrusión en Servidor de Gestión (Nitori); Zero-Day en Metabase (Dorsata 58K); Sobrecarga de Routers y Health-Check Bug (FAA y M365)
1. Operación Endgame (Noviembre 2026): 235 Servidores, 257 Dominios y 6.4 Millones de Credenciales
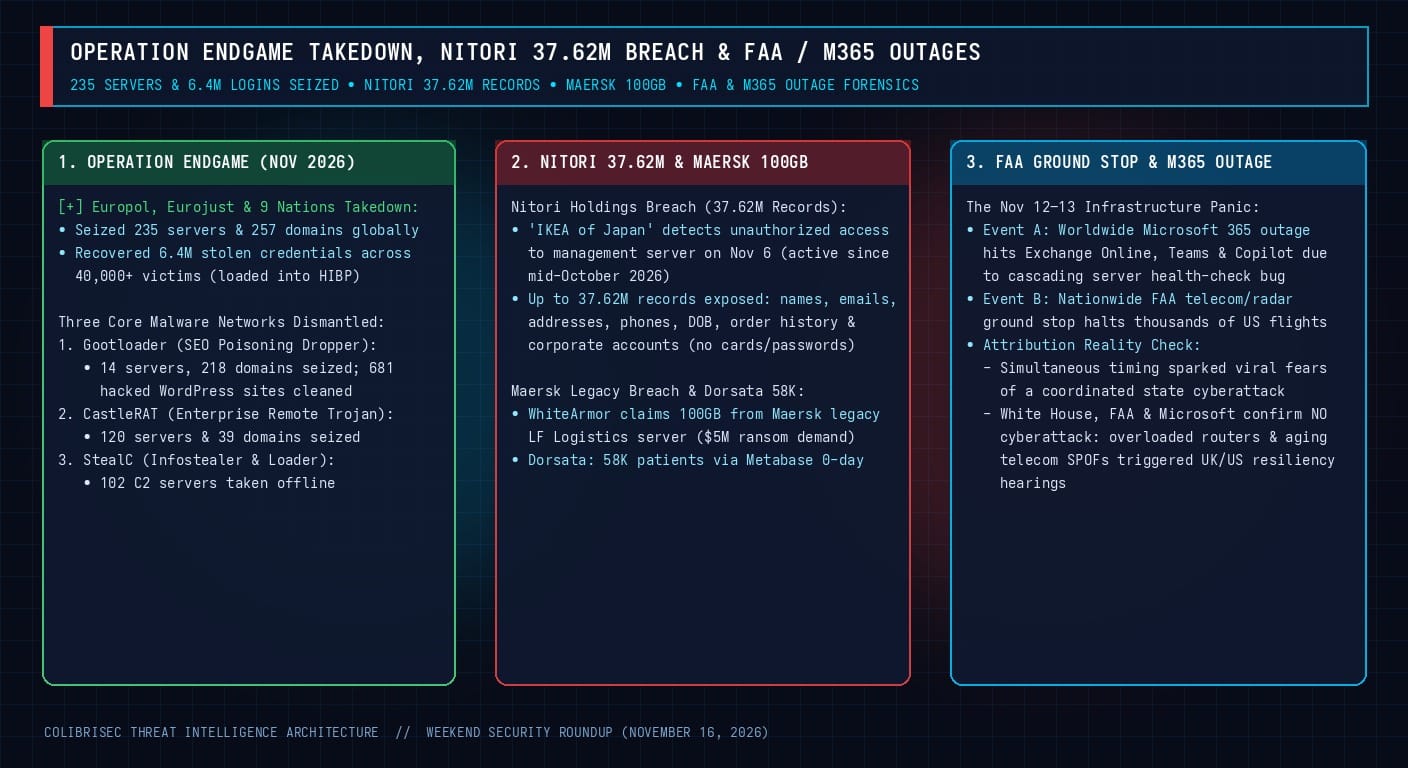
- Gootloader, CastleRAT y StealC Desmantelados: Las fuerzas del orden incautaron 14 servidores y 218 dominios de Gootloader (limpiando además 681 sitios WordPress comprometidos para posicionamiento SEO malicioso), 120 servidores y 39 dominios de CastleRAT, y 102 servidores C2 de StealC, recuperando 6.4 millones de credenciales robadas de más de 40,000 víctimas (incorporadas a Have I Been Pwned).
2. Brecha de 37.62 Millones de Registros en Nitori Holdings, Maersk (100GB) y Caídas de la FAA / Microsoft 365
- Nitori Holdings ("El IKEA de Japón") — Hasta 37.62M de Registros: Nitori detectó el 6 de noviembre acceso no autorizado a un servidor de gestión (activo desde mediados de octubre de 2026), exponiendo potencialmente hasta 37.62 millones de registros con nombres, direcciones, teléfonos, fechas de nacimiento e historial de pedidos (sin tarjetas de crédito ni contraseñas).
- Maersk LF Logistics (
WhiteArmor) y Dorsata (58K): El actor WhiteArmor exigió $5 millones por 100GB extraídos de un servidor legado de LF Logistics, mientras que Dorsata reportó 58,000 pacientes afectados por un zero-day en Metabase. - La Realidad tras la Parada de la FAA y la Caída Global de Microsoft 365: La coincidencia el viernes 13 de noviembre entre la caída mundial de Microsoft 365 (causada por un fallo en cascada en el procesamiento de chequeos de salud de servidores) y la parada nacional de telecomunicaciones y radar de la FAA desató rumores de un ciberataque coordinado, los cuales fueron descartados oficialmente por la Casa Blanca, la FAA y Microsoft al tratarse de enrutadores sobrecargados e infraestructura envejecida.
🧭
More Deep Dives from this Roundup:
CISA KEV y Wipers en Hipervisores: LPE en Check Point Gaia (CVE-2026-123039) hacia ESXi, UnrealIRCd (CVE-2026-114713), GPUStack y FreeSWITCH
Crisis Zero-Day en RMM: 33 Fallos "Able2Shell" en N-able N-central, RCE Root "4EverAble2Shell" vía Apache Axis (CVE-2026-90436) y "Agent2Shell"
Patch Tuesday de Microsoft (1,235 CVEs) y Zero-Days: Fuga NTLMv2 en Outlook (CVE-2026-124194), RCEs en Search/LDAP y "SignDrop" en Windows CLFS
Servidores Web, Navegadores y Runtimes: RCE en Apache mod_http2 (CVE-2026-119618), Zero-Day XML en Chrome (CVE-2026-125350) y Fuga TLS en Node.js
Megaparches ERP y Firewalls: 4x CVSS 10.0 en SAP ("ICM2SHELL" y "PROXYGATE"), Fortinet FGFM/OSPF (CVE-2026-126261) y Adobe Connect/AEM
Ataques a la Cadena de Suministro de IA y CI/CD: Extensión "Claude Code" Troyanizada en Cursor x Fireworks AI y "wfx-loot" en 61,000+ Repos de GitHub
Escape de Sandbox en Mensajería y Señuelos de IA: RCE en Widgets QuickJS de Telegram ("WebRAT") y 186 Dominios Falsos "TypoPrompting"
Guía de Defensa para CISOs del 16 de Noviembre de 2026: Blindaje de Gaia OS, N-central, Outlook/CLFS, Apache 2.4.71, SAP 10.0 y Pipelines de IA/CI
← Return to Weekly Overview: Full Roundup

