
Explotación Root en Honeypots y Switches: OpenSSH musl "sshhole" (CVE-2026-123158) en Alpine Linux y Zero-Day en Zyxel GS1900 (CVE-2026-107441)

CVE-2026-123158 ("sshhole") y CVE-2026-107441 (CWE-287 Autenticación Incorrecta (OpenSSH/musl) y CWE-787 Escritura Fuera de Límites (Zyxel))
Severity: CRÍTICA (EXPLOTACIÓN ROOT EN MENOS DE 9 HORAS TRAS LA DIVULGACIÓN) (CVSS 8.1 Alta (OpenSSH "sshhole") y 9.8 Binarly / 8.8 Zyxel (Switches GS1900))
Threat Actor: Escáneres Automatizados SSH (89.116.89[.]18) y Kapibala / Red Heron (Jitterly y Sixzut)
Status: Compromisos Root Confirmados en Honeypots de Alpine Linux y en 996 Switches Zyxel
Affected Systems: OpenSSH < 10.6p2 con musl libc y UsePAM no (Alpine Linux 3.16–3.24); Switches Zyxel GS1900 <= 2.90 Patch 2
Fixed In: OpenSSH 10.6p2 (Alpine 3.21.10 / 3.22.8 / 3.23.8 / 3.24.4); Firmware Zyxel 2.90 Patch 3
En menos de nueve horas tras la publicación técnica de CVE-2026-123158 ("sshhole") por parte del investigador Özgün Kültekin (sshhole.com), investigadores de inteligencia de amenazas de Previdian confirmaron que honeypots reales ejecutando Alpine Linux y OpenSSH fueron comprometidos con privilegios de root. Al mismo tiempo, investigadores de firmware de Binarly revelaron cómo el grupo de habla china Kapibala (Red Heron) explotó el zero-day de evasión de parche CVE-2026-107441 en 996 switches Zyxel GS1900 en 48 países para desplegar las familias de malware Jitterly y Sixzut.
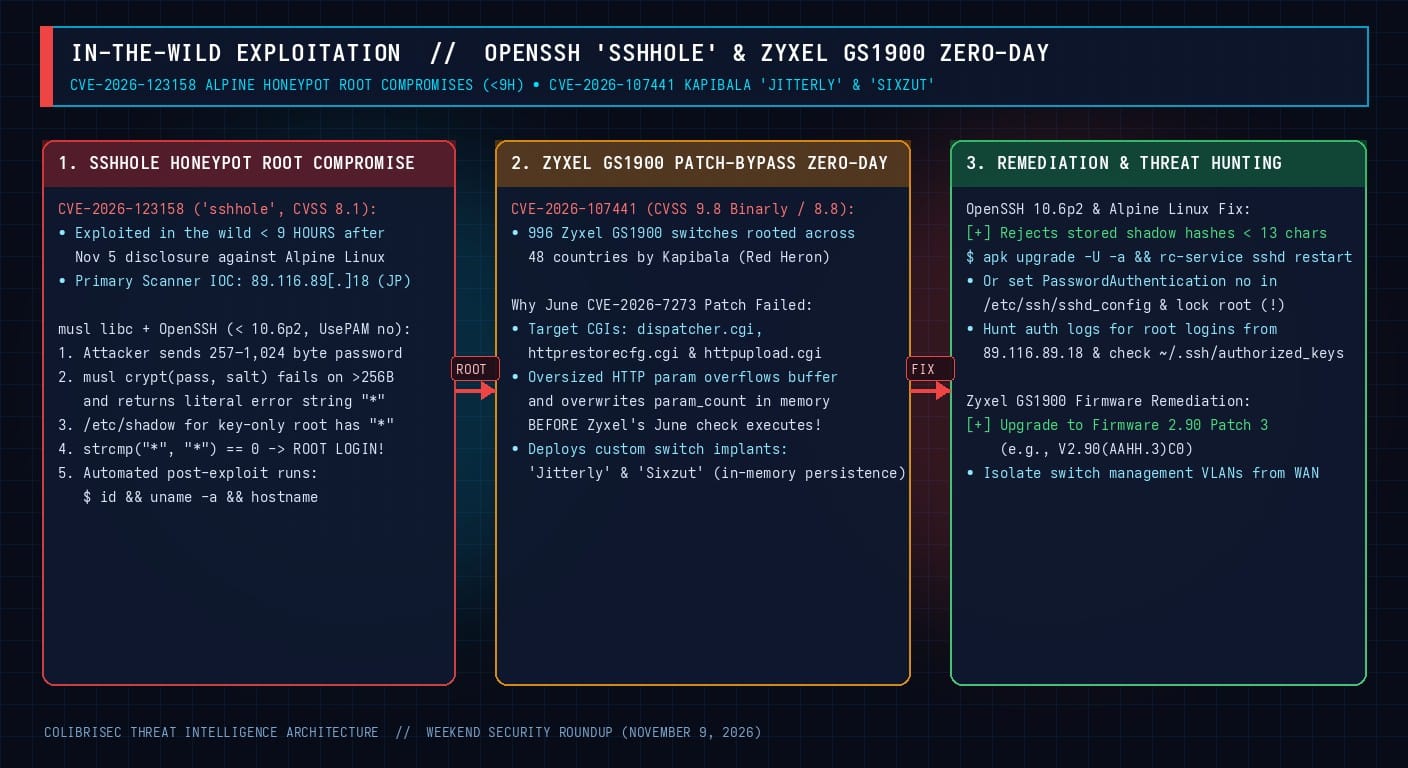
1. Compromiso Root en Honeypots de Alpine Linux vía "sshhole" (CVE-2026-123158)
En distribuciones basadas en musl libc (como Alpine Linux) que ejecutan OpenSSH con UsePAM no y PasswordAuthentication yes, pasar una contraseña de entre 257 y 1,024 caracteres provoca que crypt() en musl falle y devuelva la cadena literal "*". Cuando la cuenta root o un usuario de despliegue tiene su contraseña deshabilitada con * en /etc/shadow (y existe al menos una cuenta local con un hash válido para aportar una sal), sshd ejecuta strcmp("*", "*") == 0 y concede acceso inmediato como root. Los ataques detectados desde la IP japonesa 89.116.89[.]18 enviaron contraseñas sobredimensionadas y ejecutaron de forma automatizada id, uname y hostname nada más obtener sesión root. OpenSSH 10.6p2 soluciona el fallo rechazando cualquier hash almacenado en /etc/shadow de menos de 13 caracteres.
2. Implantes Jitterly y Sixzut en Switches Zyxel GS1900 (CVE-2026-107441)
En los binarios CGI de gestión de los switches Zyxel GS1900 (dispatcher.cgi, httprestorecfg.cgi y httpupload.cgi), el parche lanzado por Zyxel en junio para CVE-2026-7273 comprobaba el contador de parámetros después de que un parámetro sobredimensionado ya había desbordado el búfer y sobrescrito dicho contador en memoria. Kapibala aprovechó este fallo (CVE-2026-107441) para ejecutar comandos como root y desplegar en memoria los implantes Jitterly y Sixzut.
Comandos de Remediación y Caza de IOCs
# 1. Actualizar OpenSSH a 10.6p2 en Alpine Linux (CVE-2026-123158):
apk upgrade -U -a && rc-service sshd restart
# O deshabilitar autenticación por contraseña y bloquear el hash de root con '!':
sed -i 's/^#*PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
passwd -l root && rc-service sshd restart

# 2. Buscar actividad de la IP atacante 89.116.89.18:
grep -rn "89.116.89.18" /var/log/ 2>/dev/null

# 3. Actualizar switches Zyxel GS1900 al Firmware 2.90 Patch 3 (V2.90(AAHH.3)C0) y reiniciar.
