Extorsión Global, Fisco y Universidades: Reclamo de "N0N" contra Expedia, Investigación de 10M en el BIR de Filipinas, Iris Ohyama, UChicago CS y Canciller Tajani
RASTREADOR GLOBAL DE BRECHAS Y EXTORSIÓN (6 AL 9 DE NOVIEMBRE DE 2026)
Análisis de cinco incidentes del fin de semana en el sector turístico, administración tributaria nacional, comercio electrónico en la nube, redes académicas y diplomacia europea.
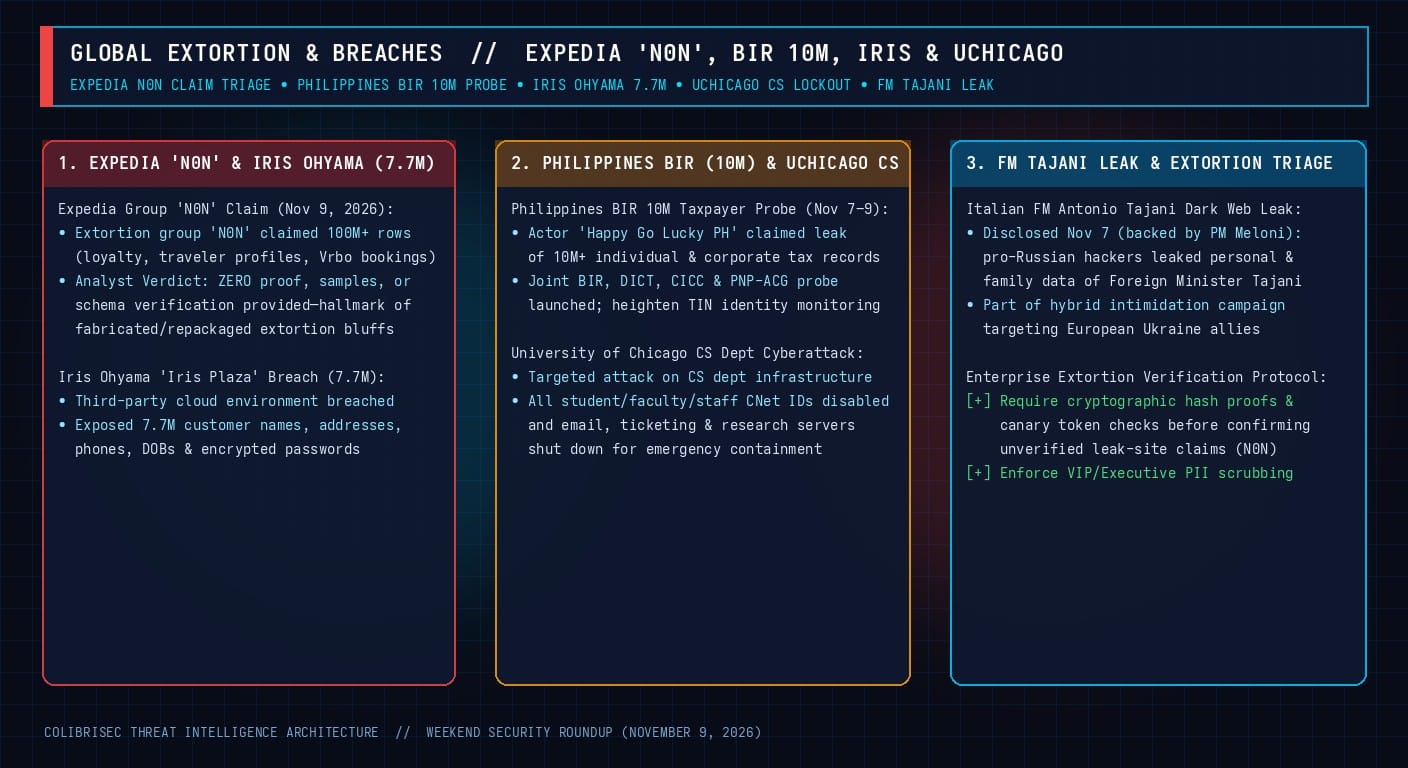
Expedia Group Listado por "N0N" Sin Pruebas (9 de Nov de 2026): El grupo de extorsión N0N afirmó poseer cientos de millones de registros de Expedia y Vrbo, pero no aportó ni una sola muestra ni verificación técnica
Investigación de 10M de Contribuyentes en el BIR de Filipinas (7–9 de Nov): Investigación conjunta de BIR, DICT, CICC y PNP-ACG ante el supuesto robo de más de 10 millones de registros fiscales individuales y corporativos publicado por "Happy Go Lucky PH"
Brecha Cloud en "Iris Plaza" de Iris Ohyama (7.7M de Clientes): El fabricante japonés confirmó acceso no autorizado a un entorno cloud externo que expuso datos personales y contraseñas cifradas de ~7.7 millones de miembros
Bloqueo de CNet IDs en Ciencias de la Computación de la Universidad de Chicago: Un ciberataque dirigido obligó a deshabilitar temporalmente todos los CNet IDs del departamento y apagar servidores de correo, soporte e investigación
Filtración en la Dark Web contra el Canciller Italiano Antonio Tajani (7 de Nov): Hackers prorrusos publicaron datos personales y familiares del viceprimer ministro y canciller Antonio Tajani como represalia híbrida por el apoyo de Italia a Ucrania
El fin de semana del 6 al 9 de noviembre de 2026 dejó cinco importantes episodios de extorsión y brechas de datos a nivel internacional: el reclamo sin pruebas del grupo N0N contra Expedia Group el 9 de noviembre, la investigación de emergencia del gobierno de Filipinas por la presunta filtración de 10 millones de registros en el Bureau of Internal Revenue (BIR), la brecha en la nube de Iris Ohyama que afectó a 7.7 millones de clientes, el bloqueo de cuentas en el Departamento de Ciencias de la Computación de la Universidad de Chicago y la filtración en la dark web contra el canciller italiano Antonio Tajani.
Comparativa forense entre reclamos de extorsión no verificados (N0N) e intrusiones confirmadas en comercio electrónico, universidades y gobiernos.
1. Expedia Group y el Grupo "N0N": Cómo Evaluar Faroles de Extorsión Sin Pruebas
El 9 de noviembre de 2026, el grupo de extorsión N0N incluyó a Expedia Group en su sitio de filtraciones afirmando poseer cientos de millones de perfiles de viajeros, datos de fidelidad y reservas de Vrbo. Sin embargo, los analistas de inteligencia destacaron que N0N no presentó ninguna prueba empírica, muestras de datos ni esquemas técnicos, lo que subraya la importancia de exigir pruebas criptográficas y verificar registros señuelo (honeytokens) antes de dar por válido un reclamo de extorsión.
2. BIR de Filipinas (10M), Iris Ohyama (7.7M), Universidad de Chicago y Canciller Tajani
Investigación en el BIR de Filipinas (10M de Registros): El BIR, junto con el DICT, CICC y la policía cibernética (PNP-ACG), abrió una investigación formal tras las publicaciones del actor "Happy Go Lucky PH" alegando el compromiso de más de 10 millones de registros tributarios individuales y corporativos.
Iris Ohyama "Iris Plaza" (7.7M de Clientes): Un acceso no autorizado a un entorno cloud de terceros que aloja la tienda oficial Iris Plaza expuso nombres, direcciones, teléfonos, fechas de nacimiento y contraseñas cifradas de unos 7.7 millones de clientes.
Universidad de Chicago (Departamento de CS) y Antonio Tajani: En la Universidad de Chicago, el Departamento de Ciencias de la Computación deshabilitó preventivamente todos los CNet IDs de estudiantes y profesores y apagó sus servidores departamentales tras sufrir ataques dirigidos (sin pérdida de datos reportada). Por su parte, el 7 de noviembre el canciller italiano Antonio Tajani (con el respaldo de la primera ministra Giorgia Meloni) confirmó que hackers prorrusos filtraron sus datos personales y familiares en la dark web.