ALERTA CONJUNTA DE 5 AGENCIAS FEDERALES: SISTEMAS OT DE CADENA DE FRÍO Y REFRIGERACIÓN
Advertencia coordinada de FBI, CISA, HHS, USDA y DOT tras los ciberataques que elevaron los congeladores de supermercados europeos a 50°C (122°F) y atacaron instalaciones de almacenamiento de sangre en Francia suplantando pantallas de operadores.
Agencias Emisoras: FBI, CISA, Departamento de Salud y Servicios Humanos (HHS), Departamento de Agricultura (USDA) y Departamento de Transporte (DOT)
Campañas Catalizadoras (Oct–Nov 2026): Ciberataques OT coordinados en 7 países europeos (Suecia, Bélgica, Irlanda, Finlandia, Luxemburgo, Países Bajos y Estonia) contra ICA, Coop, Delhaize y Carrefour, precedidos por ataques a supermercados y bancos de sangre en Francia
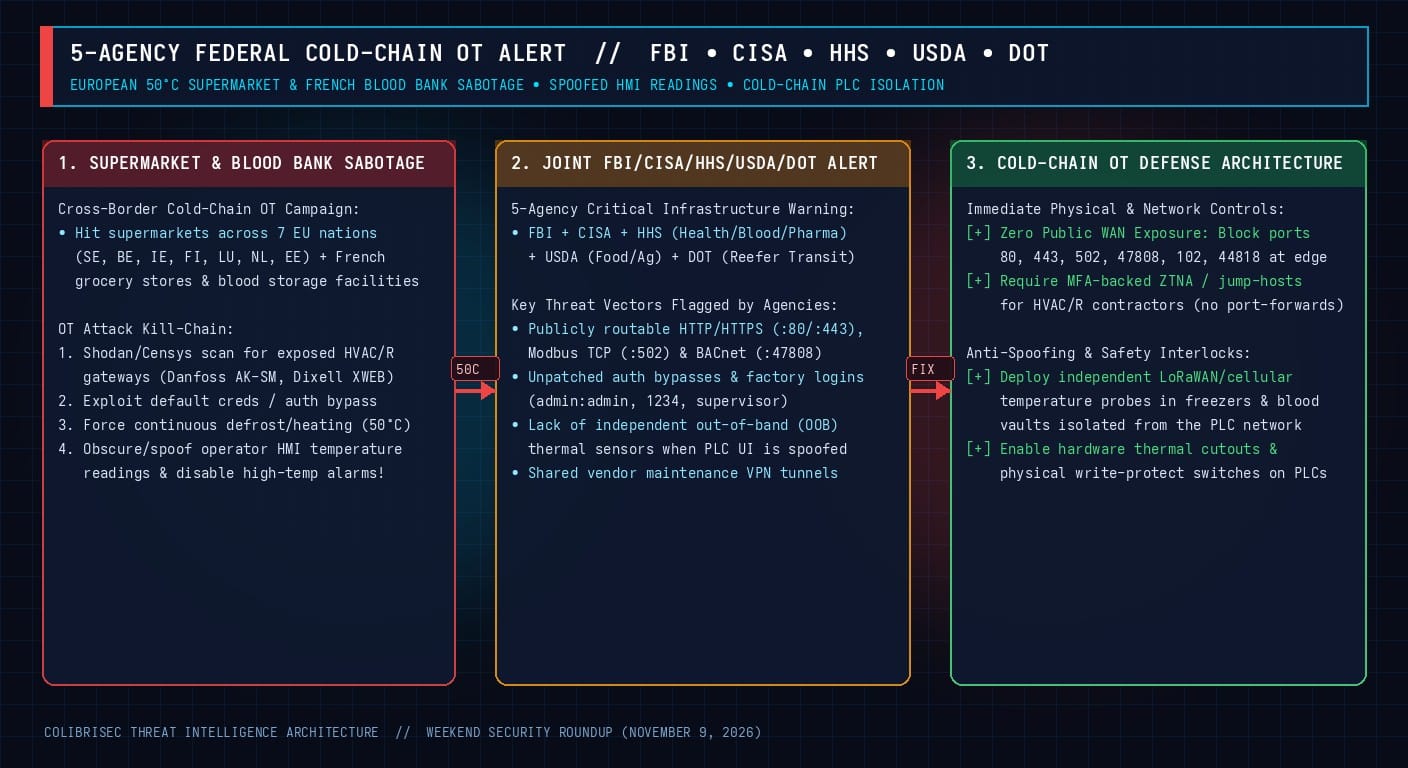
TTPs Observadas: Explotación de controladores HVAC/R expuestos a internet (Danfoss, Dixell, Carel) mediante credenciales por defecto y evasiones de autenticación; activación forzada de descongelación/calor hasta 50°C; y ocultación/falsificación de lecturas en pantallas HMI
Sectores Críticos Alertados: Alimentación y Agricultura (USDA), Salud/Bancos de Sangre/Vacunas (HHS) y Transporte Refrigerado (DOT)
Tras la ola de ciberataques contra tecnología operativa (OT) que afectó los sistemas de refrigeración comercial en siete países europeos entre el 2 y el 5 de noviembre de 2026 —y los ataques previos contra supermercados e instalaciones de almacenamiento de sangre en Francia—, cinco agencias federales de EE. UU. (FBI, CISA, HHS, USDA y DOT) emitieron una alerta conjunta de infraestructura crítica. La advertencia subraya cómo los atacantes no solo fuerzan los congeladores a modos de descongelación/calefacción hasta 50°C (122°F), sino que además alteran los registros de calibración para falsificar las lecturas de temperatura en las pantallas de los operadores y desactivar las alarmas.
Cadena de ataque contra controladores Danfoss y Dixell con falsificación de pantallas HMI y arquitectura de defensa fuera de banda.
1. Cómo los Atacantes Calientan Congeladores a 50°C Mientras Engañan las Pantallas
Al acceder a pasarelas web y Modbus/BACnet de controladores de refrigeración (como Danfoss AK-SM o Dixell XWEB) expuestas directamente en internet con contraseñas de fábrica (admin:admin, 1234) o vulnerabilidades de evasión de autenticación, los atacantes ejecutan una maniobra doble: fuerzan la descongelación eléctrica o por gas caliente de forma continua hasta alcanzar 50°C (122°F) y, simultáneamente, modifican los desplazamientos (offsets) de calibración de las sondas y los umbrales de alarma para que el panel del operador siga mostrando una temperatura segura (por ejemplo, -18°C o +4°C en cámaras de sangre).
2. Controles Obligatorios de Aislamiento y Sensores Fuera de Banda
# 1. Escanear el rango IP público propio en busca de puertos HVAC/R expuestos:
nmap -Pn -sT -p 80,443,502,102,47808,44818,8080,8443 --open -iL ips_publicas.txt

# 2. Bloquear acceso WAN entrante a VLANs de refrigeración y desplegar sondas térmicas
#    independientes (LoRaWAN / celulares) fuera de la red del PLC para detectar anomalías reales.