
Guía de Defensa para CISOs del 9 de Noviembre de 2026: Blindaje de SonicOS SAML SSL-VPN, OpenSSH 10.6p2, Kernel Linux/APT, Keycloak/ForgeRock, IA y OT

📌
Security Roundup Series: Fin de Semana del 9 de Noviembre de 2026 • 7 min de lectura deep dive
🛡️
Vulnerability Intelligence:
CVE ID:
CVE-2026-19868, CVE-2026-123158, CVE-2026-98432, CVE-2026-98276, CVE-2026-109518, CVE-2026-117691 y CVE-2026-123614 (Defensa Multicapa en Firewalls, OpenSSH Alpine, Kernel Linux/APT, SSO, Sandboxes de IA y Cadena de Frío OT)
Severity: MANUAL OPERATIVO DE BLINDAJE Y REMEDIACIÓN DE LUNES PARA EQUIPOS SECOPS (CVSS Hasta 9.8 Crítica (Linux TCP SYN UAF, Zyxel GS1900 e imgproxy) / 9.1 (Keycloak SAML))
Threat Actor: Explotadores de Honeypots (89.116.89[.]18), Kapibala, SkyW4lker PhaaS, BOSSAI y Saboteadores OT
Status: Comandos Listos para Producción, Reglas WAF, Sysctls y Políticas de Entra ID
Affected Systems: SonicOS Gen 7/8, OpenSSH Alpine, Kernel Linux TCP/UDP, APT Debian/Ubuntu, Keycloak, ForgeRock, imgproxy y OT HVAC/R
Fixed In: SonicOS 7.3.4-7013/8.2.3-8015, OpenSSH 10.6p2, APT 3.0.4, Keycloak 26.8.2 e imgproxy 4.0.16
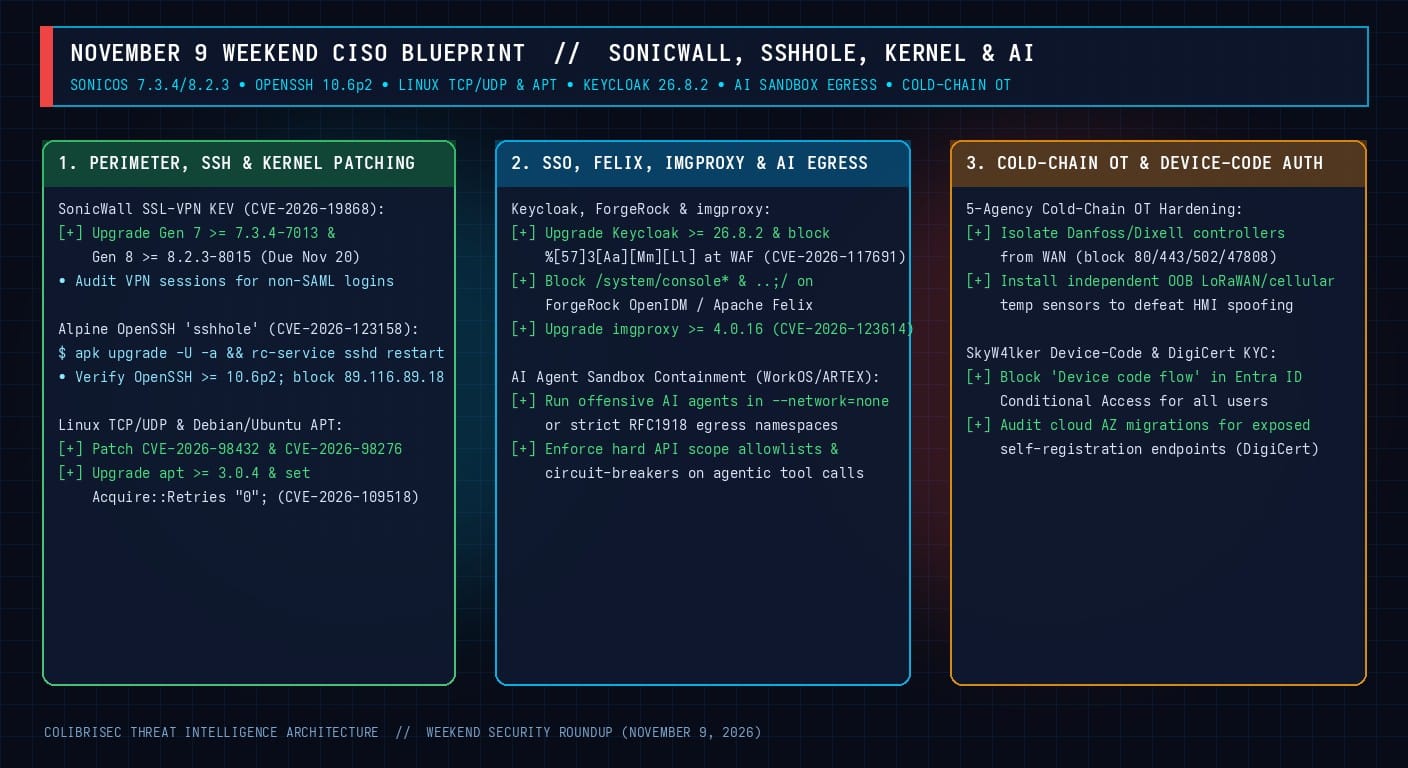
Esta Guía Consolidada de Defensa para CISOs y Equipos SecOps reúne todos los comandos de verificación, parches prioritarios, reglas WAF y políticas de aislamiento correspondientes a las amenazas del fin de semana del 6 al 9 de noviembre de 2026.
Prioridad 1: SonicWall SSL-VPN (CVE-2026-19868), OpenSSH "sshhole" (CVE-2026-123158) y Switches Zyxel
# 1A. SonicWall SonicOS SSL-VPN SAML MFA Bypass (CVE-2026-19868 / SNWLID-2026-0014):
# Actualizar Gen 7 a >= 7.3.4-7013 y Gen 8 a >= 8.2.3-8015 (Fecha límite KEV: 20 de Nov)
grep -E "SSL VPN zone user login|m=(257|1079)" /var/log/sonicwall.log | grep -v -i "saml"

# 1B. Alpine Linux OpenSSH "sshhole" (CVE-2026-123158) y Bloqueo de Escáner (89.116.89.18):
apk upgrade -U -a && rc-service sshd restart
sed -i 's/^#*PasswordAuthentication.*/PasswordAuthentication no/' /etc/ssh/sshd_config
passwd -l root && rc-service sshd restart
iptables -I INPUT -s 89.116.89.18 -j DROP

# 1C. Switches Zyxel GS1900 (CVE-2026-107441 - Implantes Jitterly y Sixzut):
# Actualizar al Firmware 2.90 Patch 3 (V2.90(AAHH.3)C0) y reiniciar el switch.
Prioridad 2: Kernel de Linux TCP/UDP (CVE-2026-98432 / 98276) y Gestor APT (CVE-2026-109518)
# 2A. Mitigación de Red para CVE-2026-98432 (TCP SYN ireq_opt UAF) y Actualización de Kernel:
sudo sysctl -w net.mptcp.enabled=0
sudo iptables -I INPUT -p tcp --syn -m u32 --u32 "0>>24&0x0f=0x06:0x0f" -j DROP

# 2B. Blindaje de APT en Debian y Ubuntu (CVE-2026-109518):
sudo apt-get update && sudo apt-get install --only-upgrade apt
echo 'Acquire::Retries "0";' | sudo tee /etc/apt/apt.conf.d/99-disable-retries
sudo sed -i 's|http://|https://|g' /etc/apt/sources.list /etc/apt/sources.list.d/*.list 2>/dev/null
Prioridad 3: Keycloak SAML, ForgeRock Apache Felix, imgproxy, Sandboxes de IA, SkyW4lker y Cadena de Frío OT
# 3A. Actualizar Keycloak (>= 26.8.2) e imgproxy (>= 4.0.16):
docker pull quay.io/keycloak/keycloak:26.8.2
docker pull darthsim/imgproxy:v4.0.16

# 3B. Aislar Agentes de IA de Pruebas Ofensivas (Lección WorkOS / ARTEX):
docker run --rm --network=none --read-only --cap-drop=ALL agente-redteam:latest

# 3C. Bloquear el flujo "Device code" en Microsoft Entra ID (Defensa contra SkyW4lker)
#     y desconectar controladores Danfoss/Dixell de internet instalando sensores fuera de banda.
🧭
More Deep Dives from this Roundup:
Mandatos CISA KEV y Evasión MFA: SonicWall SonicOS SSL-VPN SAML Bypass (CVE-2026-19868), Apple (CVE-2024-27834) y WordPress Core (CVE-2026-119977)
Explotación Root en Honeypots y Switches: OpenSSH musl "sshhole" (CVE-2026-123158) en Alpine Linux y Zero-Day en Zyxel GS1900 (CVE-2026-107441)
Zero-Days en el Kernel de Linux y APT: RCE Remoto TCP SYN (CVE-2026-98432), LPE en Sockets UDP (CVE-2026-98276) y APT MitM en Debian/Ubuntu (CVE-2026-109518)
Identidad, Coches Conectados y Parsers: Evasión de Firma SAML en Keycloak (CVE-2026-117691), Control Automotriz vía ForgeRock OpenIDM e imgproxy (CVE-2026-123614)
IA Autónoma y "Abliterada" en Libertad: Brecha en WorkOS por Agente "ARTEX" Fugado, Malla de 12 Agentes "BOSSAI" en Taiwán y Operación Rusa "Dark Clark"
Sabotaje OT a la Cadena de Frío: Alerta Federal de 5 Agencias (FBI, CISA, HHS, USDA y DOT) tras los Ataques a 50°C en Supermercados y Bancos de Sangre
Autoridades de Certificación y Gobernanza Cloud: Exposición de 16 Meses en Archivos de DigiCert (Pasaportes e IDs) y Kit PhaaS "SkyW4lker x365 Sentinel"
Extorsión Global, Fisco y Universidades: Reclamo de "N0N" contra Expedia, Investigación de 10M en el BIR de Filipinas, Iris Ohyama, UChicago CS y Canciller Tajani
← Return to Weekly Overview: Full Roundup

