
Mandatos CISA KEV y Evasión MFA: SonicWall SonicOS SSL-VPN SAML Bypass (CVE-2026-19868), Apple (CVE-2024-27834) y WordPress Core (CVE-2026-119977)

CVE-2026-19868 (SNWLID-2026-0014), CVE-2024-27834 y CVE-2026-119977 (CWE-308 (Uso de Autenticación de un Solo Factor), CWE-287 y CWE-367 (Condición de Carrera TOCTOU))
Severity: ALTA / CRÍTICA (EXPLOTACIÓN ACTIVA EN CISA KEV — SIN WORKAROUND EN SONICOS) (CVSS 7.1 SonicWall / 7.5 CISA ADP (CVE-2026-19868) y 8.1 (CVE-2026-119977))
Threat Actor: Brokers de Acceso Inicial de Ransomware y Botnets Oportunistas
Status: Añadida a CISA KEV (3–6 de Nov de 2026); Fecha Límite Federal: 6 Nov (WP), 18 Nov (Apple) y 20 Nov (SonicWall)
Affected Systems: SonicOS Gen 7 <= 7.3.3-7015 y Gen 8 <= 8.2.2-8015 (SSL-VPN con SAML); Apple iOS/macOS; WordPress 4.7–7.1.3
Fixed In: SonicOS 7.3.4-7013+ (Gen 7) y 8.2.3-8015+ (Gen 8); WordPress 7.1.4
El 6 de noviembre de 2026, SonicWall publicó el aviso de seguridad SNWLID-2026-0014 corrigiendo siete vulnerabilidades en sus firewalls físicos y virtuales de séptima y octava generación, lideradas por CVE-2026-19868: un fallo crítico de cumplimiento de autenticación en el servicio SonicOS SSL-VPN que permite a un atacante con credenciales de un método de autenticación alternativo evadir por completo los controles SAML y la autenticación multifactor (MFA) impuesta por SAML. Horas después, CISA añadió CVE-2026-19868 a su catálogo KEV con fecha límite de remediación federal para el 20 de noviembre de 2026, sumándose a la incorporación el 4 de noviembre del fallo de autenticación en múltiples productos de Apple (CVE-2024-27834) y al vencimiento del plazo del 6 de noviembre para la condición de carrera RCE en el actualizador de WordPress Core (CVE-2026-119977).
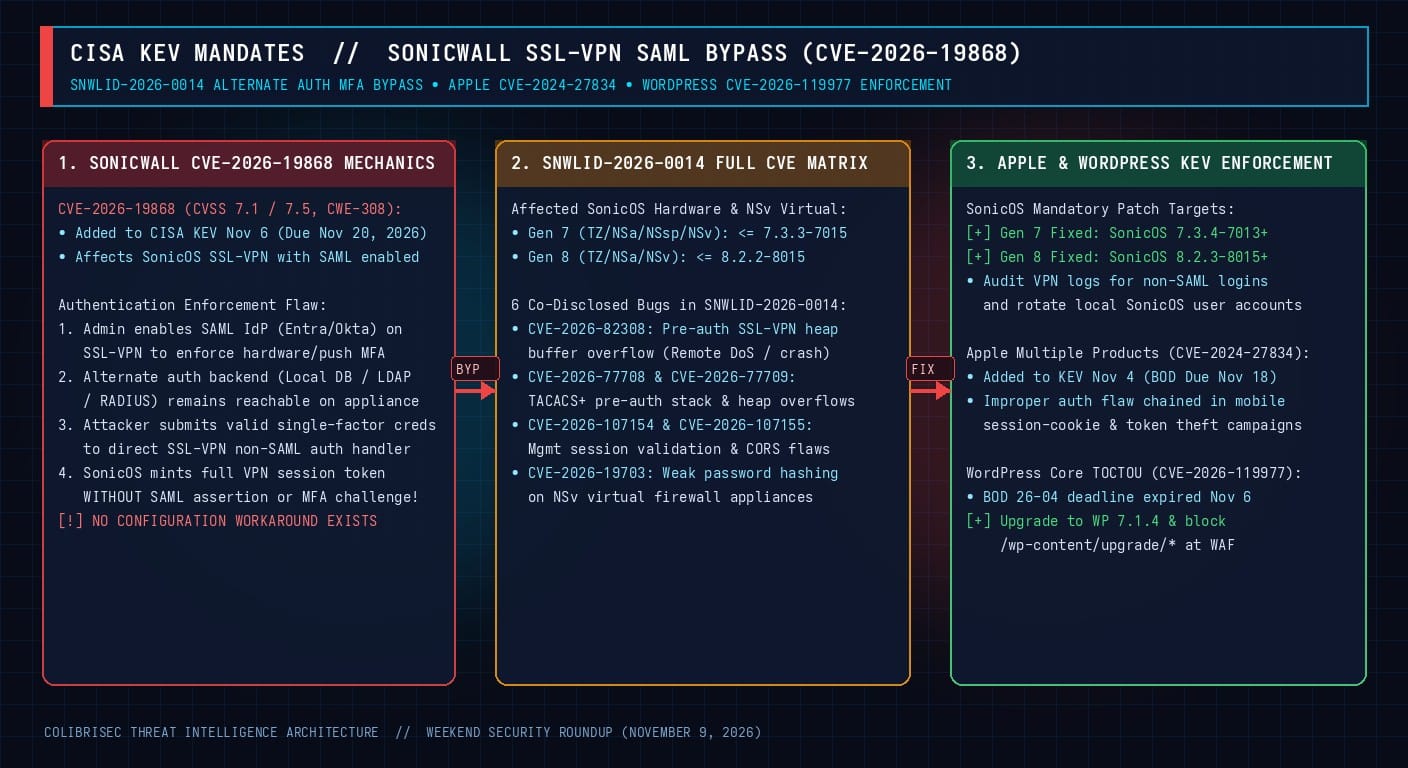
1. Anatomía de la Evasión de MFA SAML en SonicOS SSL-VPN (CVE-2026-19868)
Clasificada bajo CWE-308 (Uso de Autenticación de un Solo Factor), la vulnerabilidad CVE-2026-19868 afecta a los firewalls SonicWall Gen 7 (TZ, NSa, NSsp y NSv <= 7.3.3-7015) y Gen 8 (TZ, NSa y NSv <= 8.2.2-8015) donde se ha habilitado el inicio de sesión basado en SAML 2.0 para SSL-VPN. Aunque el administrador configure SAML para obligar a que todo acceso VPN pase por el proveedor de identidad corporativo (Microsoft Entra ID, Okta o Ping) con MFA obligatorio, el motor de autenticación de SonicOS permitía que un usuario o atacante con credenciales válidas de un método alternativo (como usuarios locales, LDAP o RADIUS) invocara directamente el manejador de autenticación no-SAML, obteniendo una sesión SSL-VPN válida sin validar ninguna aserción SAML ni superar el desafío MFA. SonicWall confirmó que no existe ningún workaround de configuración.
2. Las Siete Vulnerabilidades de SNWLID-2026-0014 y Mandatos KEV en Apple y WordPress
- CVE-2026-82308: Desbordamiento de búfer en memoria dinámica previo a la autenticación en SSL-VPN que provoca denegación de servicio (DoS).
- CVE-2026-77708 y CVE-2026-77709: Desbordamientos de pila y heap previos a la autenticación en TACACS+.
- CVE-2026-107154 y CVE-2026-107155: Fallos de validación de sesión y políticas entre dominios en la interfaz de administración.
- CVE-2026-19703: Hashing débil de contraseñas en firewalls virtuales NSv.
- Apple (CVE-2024-27834) y WordPress Core (CVE-2026-119977): CISA exigió remediar CVE-2024-27834 antes del 18 de noviembre y aplicar WordPress
7.1.4para cerrar la ventana TOCTOU en/wp-content/upgrade/.
Comandos de Remediación y Caza de Amenazas
# 1. Actualizar SonicOS de inmediato (SNWLID-2026-0014 / CVE-2026-19868):
# - Gen 7 (TZ, NSa, NSsp, NSv): Actualizar a 7.3.4-7013 o superior
# - Gen 8 (TZ, NSa, NSv):       Actualizar a 8.2.3-8015 o superior

# 2. Buscar en logs de SonicWall inicios de sesión SSL-VPN que no usaron SAML:
grep -E "SSL VPN zone user login|id=firewall.*m=(257|1079)" /var/log/sonicwall.log | grep -v -i "saml"
