
Crisis Zero-Day en RMM: 33 Fallos "Able2Shell" en N-able N-central, RCE Root "4EverAble2Shell" vía Apache Axis (CVE-2026-90436) y "Agent2Shell"

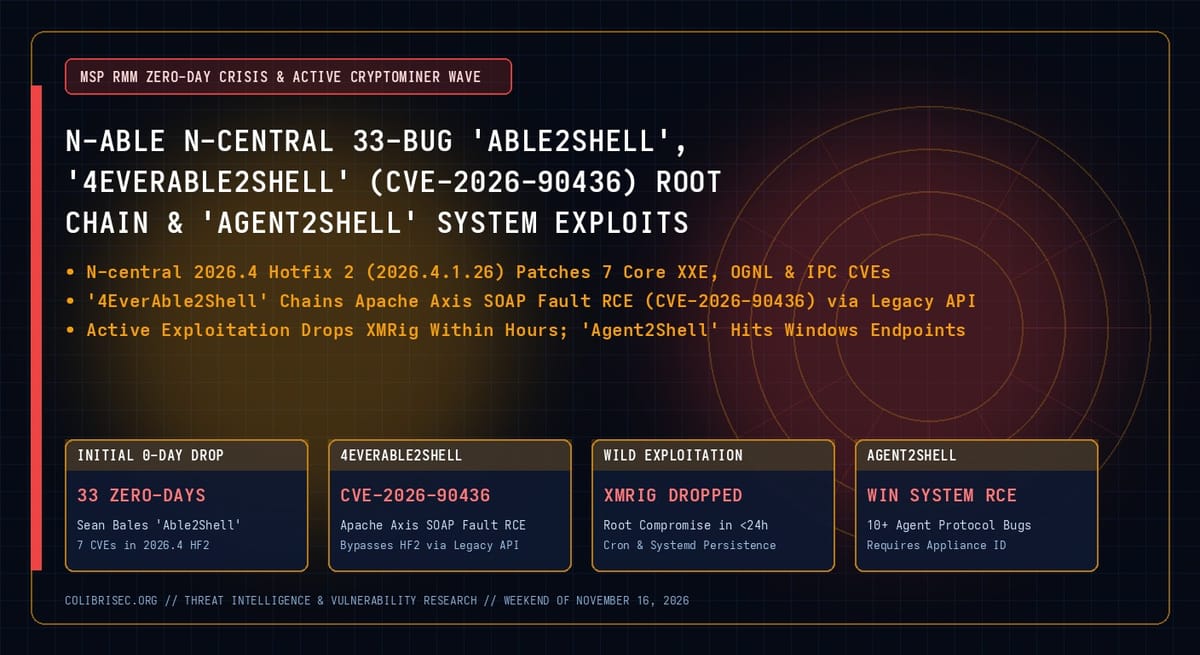
Los proveedores de servicios gestionados (MSP) que operan servidores on-premises de N-able N-central enfrentaron dos oleadas consecutivas de zero-days entre el 8 y el 15 de noviembre de 2026. Tras la divulgación de 33 vulnerabilidades ("Able2Shell") por Sean Bales y el lanzamiento de N-central 2026.4 Hotfix 2 (build 2026.4.1.26) corrigiendo 7 CVEs críticos, el mismo investigador publicó "4EverAble2Shell" (junto con "Agent2Shell"), demostrando que los servidores actualizados a Hotfix 2 con la Legacy API habilitada seguían siendo vulnerables a compromiso remoto como root mediante el fallo de Apache Axis 1.x CVE-2026-90436.
CVE-2026-90436, CVE-2026-125878..125883 y CVE-2026-91000 (CWE-502 (Deserialización Insegura), CWE-611 (XXE), CWE-917 (OGNL) y CWE-269)
Severity: CRÍTICA (Root Remoto sin Autenticación y Despliegue Activo de XMRig) (CVSS 9.8 (CVE-2026-90436 Apache Axis SOAP Fault RCE))
Status: Explotación Activa en Libertad Horas Después del PoC (Instalando Mineros XMRig)
Affected Systems: Servidores N-able N-central On-Premises (y Atlassian Confluence Data Center para CVE-2026-90436)
Fixed In: N-central 2026.4 Hotfix 2 (2026.4.1.26) + Desactivación Obligatoria de la Legacy API
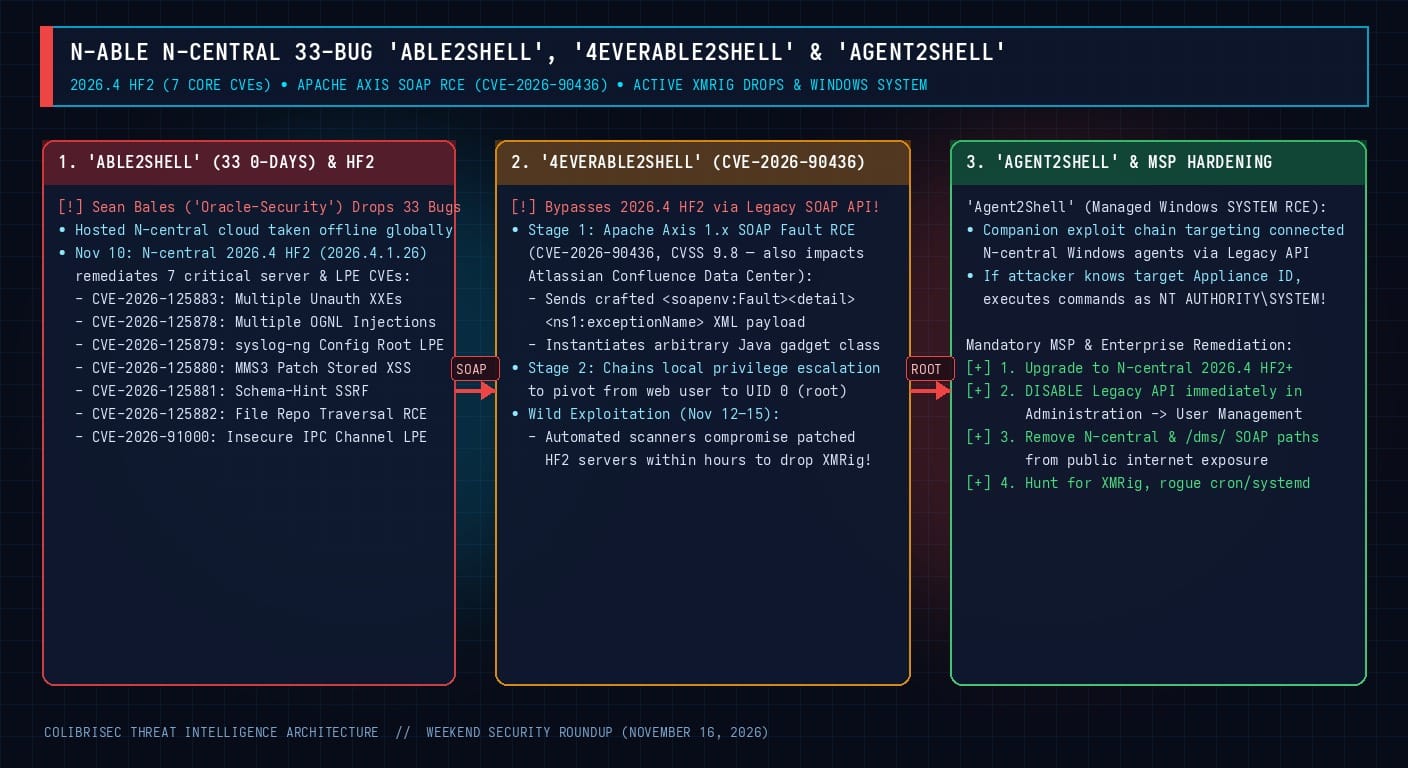
1. De los 7 CVEs de "Able2Shell" en Hotfix 2 a la Cadena "4EverAble2Shell" (CVE-2026-90436)
Mientras que el Hotfix 2 (2026.4.1.26) corrigió múltiples XXEs (CVE-2026-125883), inyecciones OGNL (CVE-2026-125878), escalada a root en syslog-ng (CVE-2026-125879), XSS almacenado (CVE-2026-125880), SSRF (CVE-2026-125881), path traversal RCE (CVE-2026-125882) y LPE por IPC inseguro (CVE-2026-91000), la cadena 4EverAble2Shell ataca la Legacy SOAP API:
- Etapa 1 — Instanciación de Clases vía SOAP Fault en Apache Axis 1.x (CVE-2026-90436): Al recibir un mensaje SOAP con un bloque
<soapenv:Fault><detail><ns1:exceptionName>, Apache Axis 1.x instancia dinámicamente la clase Java indicada, permitiendo RCE sin autenticación (vulnerabilidad que también impacta a la API SOAP remota de Atlassian Confluence Data Center). - Etapa 2 — Escalada Local a
rooty "Agent2Shell": La cadena eleva privilegios aUID 0 (root)en el servidor N-central, mientras que el conjunto Agent2Shell permite ejecutar comandos comoNT AUTHORITYSYSTEMen endpoints Windows administrados si se conoce el Appliance ID.
# Búsqueda de explotación de CVE-2026-90436 y mineros XMRig en servidores N-central
grep -rn "exceptionName" /var/log/n-central/ /var/log/httpd/ 2>/dev/null
ps aux | grep -E "xmrig|kdevtmpfsi|kinsing"
# Acción inmediata: Actualizar a 2026.4 HF2 y DESHABILITAR la Legacy API en Administration -> User Management
