
Zero-Days en el Kernel de Linux y APT: RCE Remoto TCP SYN (CVE-2026-98432), LPE en Sockets UDP (CVE-2026-98276) y APT MitM en Debian/Ubuntu (CVE-2026-109518)

CVE-2026-98432, CVE-2026-98276 y CVE-2026-109518 (CWE-416 / CWE-362 (Condición de Carrera Use-After-Free) y CWE-59 / CWE-347 (APT MitM))
Severity: CRÍTICA (RCE REMOTO UAF EN KERNEL LINUX, LPE LOCAL UDP Y MITM EN GESTOR APT) (CVSS 9.8 Crítica (CVE-2026-98432 TCP RCE), 7.8 Alta (CVE-2026-98276 UDP LPE) y 7.7 Alta (CVE-2026-109518 APT MitM))
Threat Actor: Investigadores del Kernel de Linux y Max Justicz (Descubridor de CVE-2026-109518)
Status: Avisos de Emergencia Publicados del 4 al 8 de Noviembre de 2026
Affected Systems: Pila IPv4 TCP/MPTCP y UDP del Kernel de Linux (RHEL, Ubuntu, AWS EKS Fargate, AlmaLinux, CloudLinux); APT < 3.0.4
Fixed In: Actualizaciones de Kernel de Noviembre 2026 y APT 3.0.4+ en Debian/Ubuntu
Entre el 4 y el 8 de noviembre de 2026 se publicaron tres avisos críticos para la infraestructura Linux: CVE-2026-98432 (CVSS 9.8), una condición de carrera Use-After-Free remota sin autenticación en la configuración de conexiones TCP IPv4 (tcp_v4_syn_recv_sock); CVE-2026-98276 (CVSS 7.8), una escalada de privilegios local en las llamadas ioctl de marca de tiempo de sockets UDP (sock_gettstamp); y CVE-2026-109518 (CVSS 7.7), un fallo Man-in-the-Middle descubierto por Max Justicz en el gestor de paquetes APT de Debian y Ubuntu.
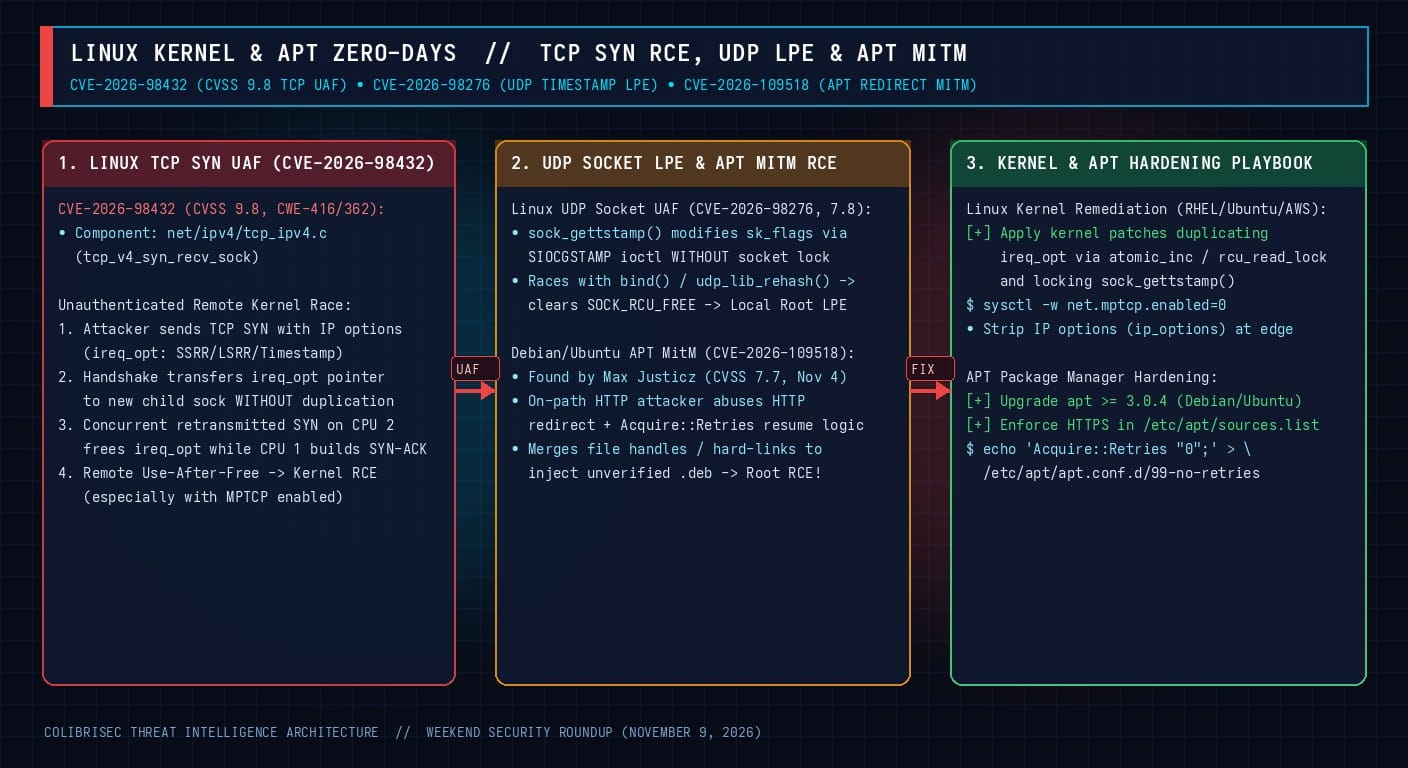
1. RCE Remoto Use-After-Free en IPv4/TCP tcp_v4_syn_recv_sock (CVE-2026-98432)
Cuando el kernel de Linux procesa un paquete TCP SYN entrante que contiene opciones IPv4 (ireq_opt), la función tcp_v4_syn_recv_sock() transfiere la propiedad del puntero ireq_opt al nuevo socket hijo sin duplicar ni copiar la estructura en memoria. Si un paquete SYN retransmitido se procesa simultáneamente en otra CPU (especialmente en sistemas con Multipath TCP / MPTCP o migración de sockets), las opciones pueden liberarse prematuramente mientras siguen siendo leídas para construir el paquete SYN-ACK, permitiendo a un atacante remoto provocar un Use-After-Free y ejecutar código con privilegios de root.
2. LPE en Sockets UDP (CVE-2026-98276) y RCE Root MitM en APT (CVE-2026-109518)
- Carrera en
sock_gettstamp()de Sockets UDP (CVE-2026-98276): La familia de llamadas ioctlSIOCGSTAMPmodificaba las banderas del socket (sk_flags) sin adquirir primero el bloqueo del socket; al competir con una llamadabind(), podía borrar la banderaSOCK_RCU_FREEy liberar el socket UDP mientras las rutas de recepción aún apuntaban a él. - Inyección MitM de Paquetes
.deben APT (CVE-2026-109518): Descubierto por Max Justicz, el manejo incorrecto de enlaces duros (hard links) y descriptores de archivo durante redirecciones HTTP y reintentos de reanudación (Acquire::Retries) permite a un atacante en ruta sustituir un paquete verificado por un archivo.debmalicioso que se instala comoroot.
Comandos de Remediación y Mitigación
# 1. Actualizar APT en Debian/Ubuntu y deshabilitar reintentos HTTP (CVE-2026-109518):
sudo apt-get update && sudo apt-get install --only-upgrade apt
echo 'Acquire::Retries "0";' | sudo tee /etc/apt/apt.conf.d/99-disable-retries
sudo sed -i 's|http://|https://|g' /etc/apt/sources.list /etc/apt/sources.list.d/*.list 2>/dev/null

# 2. Mitigar CVE-2026-98432 deshabilitando MPTCP y bloqueando opciones IPv4 en paquetes SYN:
sudo sysctl -w net.mptcp.enabled=0
sudo iptables -I INPUT -p tcp --syn -m u32 --u32 "0>>24&0x0f=0x06:0x0f" -j DROP
