
Identidad, Coches Conectados y Parsers: Evasión de Firma SAML en Keycloak (CVE-2026-117691), Control Automotriz vía ForgeRock OpenIDM e imgproxy (CVE-2026-123614)

CVE-2026-117691 (Keycloak), CVE-2026-123614 (imgproxy), CVE-2026-76506 (Cisco UCS) y Cadena ForgeRock OpenIDM (CWE-347 Verificación Incorrecta de Firma (Keycloak), CWE-190/CWE-122 (imgproxy) y CWE-1392 Credenciales por Defecto)
Severity: CRÍTICA (TOMA DE CONTROL SSO FEDERADO, CONTROL REMOTO DE VEHÍCULOS Y DESBORDAMIENTO HEAP) (CVSS 9.1 Crítica (Keycloak SAML), 9.8 Crítica (imgproxy ICO Overflow) y RCE en Producción (ForgeRock))
Threat Actor: Shubham Shah y Sam Curry (Investigación Automotriz ForgeRock); Avisos de Keycloak e imgproxy
Status: Divulgadas y Parcheadas del 4 al 8 de Noviembre de 2026
Affected Systems: Keycloak < 26.8.2; ForgeRock OpenIDM / Apache Felix en 2 Fabricantes Automotrices; imgproxy 4.0.0–4.0.15; Cisco UCS Central
Fixed In: Keycloak 26.8.2+; imgproxy 4.0.16+; Parche de Cisco UCS Central; Bloqueo de Consola Felix
Tres vulnerabilidades críticas sacudieron las plataformas de identidad federada, la telemática automotriz y el procesamiento multimedia en la nube durante el fin de semana: CVE-2026-117691 (CVSS 9.1), una evasión de verificación de firma SAML en Keycloak mediante nombres de parámetros codificados porcentualmente; la cadena descubierta por Shubham Shah y Sam Curry en ForgeRock Identity Management (OpenIDM) que permitía controlar remotamente vehículos de dos fabricantes automotrices usando credenciales por defecto admin:admin en la consola Apache Felix; y CVE-2026-123614 (CVSS 9.8), un desbordamiento de entero y memoria dinámica en el cargador ICO de imgproxy.
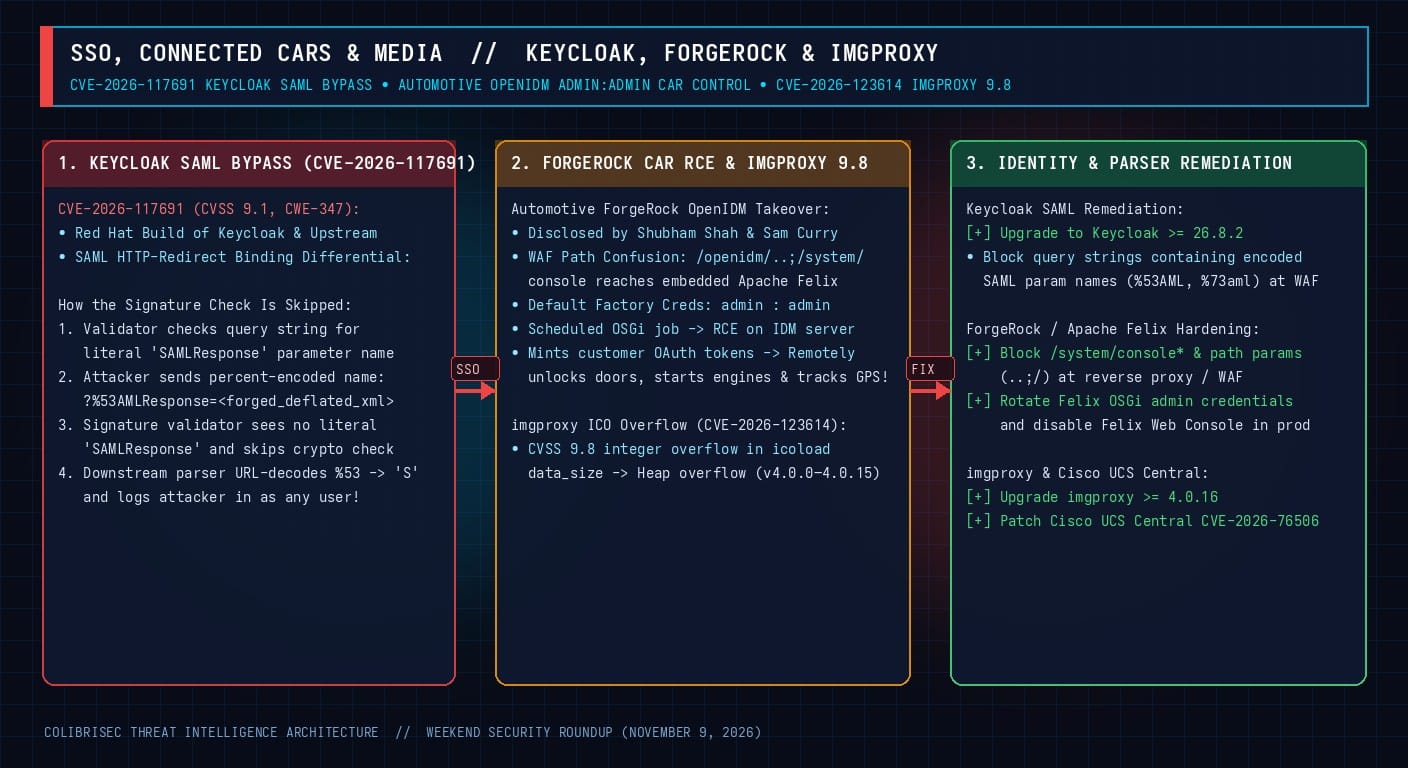
1. Evasión de Firma SAML en Keycloak vía %53AMLResponse (CVE-2026-117691)
En la implementación del enlace SAML HTTP-Redirect de Keycloak (y Red Hat Build of Keycloak), el filtro de validación de firmas buscaba de forma literal el nombre del parámetro SAMLResponse o SAMLRequest en la cadena de consulta sin decodificar, mientras que el parser posterior sí decodificaba los nombres de parámetros codificados con porcentaje (como ?%53AMLResponse=..., donde %53 equivale a S). Esto permitía enviar una aserción SAML falsificada sin firma que omitía por completo la validación criptográfica y otorgaba acceso total a cualquier cuenta federada (corregido en Keycloak 26.8.2).
2. Control Remoto de Automóviles vía ForgeRock OpenIDM y Desbordamiento 9.8 en imgproxy
- Confusión de Rutas WAF +
admin:adminen Apache Felix: Shubham Shah y Sam Curry sortearon el WAF de dos grandes fabricantes de automóviles mediante confusión de rutas (/openidm/..;/system/console) para alcanzar la consola web embebida Apache Felix, iniciaron sesión con las credenciales de fábricaadmin:admin, programaron una tarea que les dio ejecución remota de código en los servidores de identidad y emitieron tokens de sesión válidos para abrir puertas, arrancar motores y rastrear vehículos por GPS. - Desbordamiento en el Cargador ICO de
imgproxy(CVE-2026-123614, CVSS 9.8): En las versiones4.0.0a4.0.15deimgproxy, un valordata_sizemanipulado en un archivo.icodesborda un entero y corrompe la memoria dinámica (heap), corregido en la versión4.0.16.
Reglas WAF y Comandos de Actualización
# Regla Nginx / WAF para bloquear CVE-2026-117691 en Keycloak y rutas Apache Felix en ForgeRock:
if ($query_string ~* "(%[0-9a-f]{2})+.*(samlresponse|samlrequest)|saml.*(%[0-9a-f]{2})+") {
    return 403;
}
location ~* "(^/system/console|..;/|;jsessionid=|/felix)" {
    deny all;
    return 403;
}
