
Autoridades de Certificación y Gobernanza Cloud: Exposición de 16 Meses en Archivos de DigiCert (Pasaportes e IDs) y Kit PhaaS "SkyW4lker x365 Sentinel"

Durante los primeros días de noviembre de 2026, la autoridad de certificación DigiCert notificó oficialmente a sus clientes (tras publicar su informe en el rastreador de cumplimiento Bugzilla de Mozilla el 1 de noviembre) que un error durante una migración de servidor dejó un sistema interno de archivos de validación expuesto a internet durante más de 16 meses con autorregistro sin MFA habilitado, permitiendo el acceso a datos de contacto y, en una pequeña proporción de cuentas, a pasaportes, licencias de conducir y facturas de servicios. En paralelo, investigadores de ANY.RUN alertaron sobre la expansión de "SkyW4lker" (SkyW4lker x365 Sentinel), un kit PhaaS que secuestra cuentas de Microsoft 365 mediante el flujo legítimo de código de dispositivo OAuth 2.0.
1. Anatomía de la Exposición de 16 Meses en DigiCert
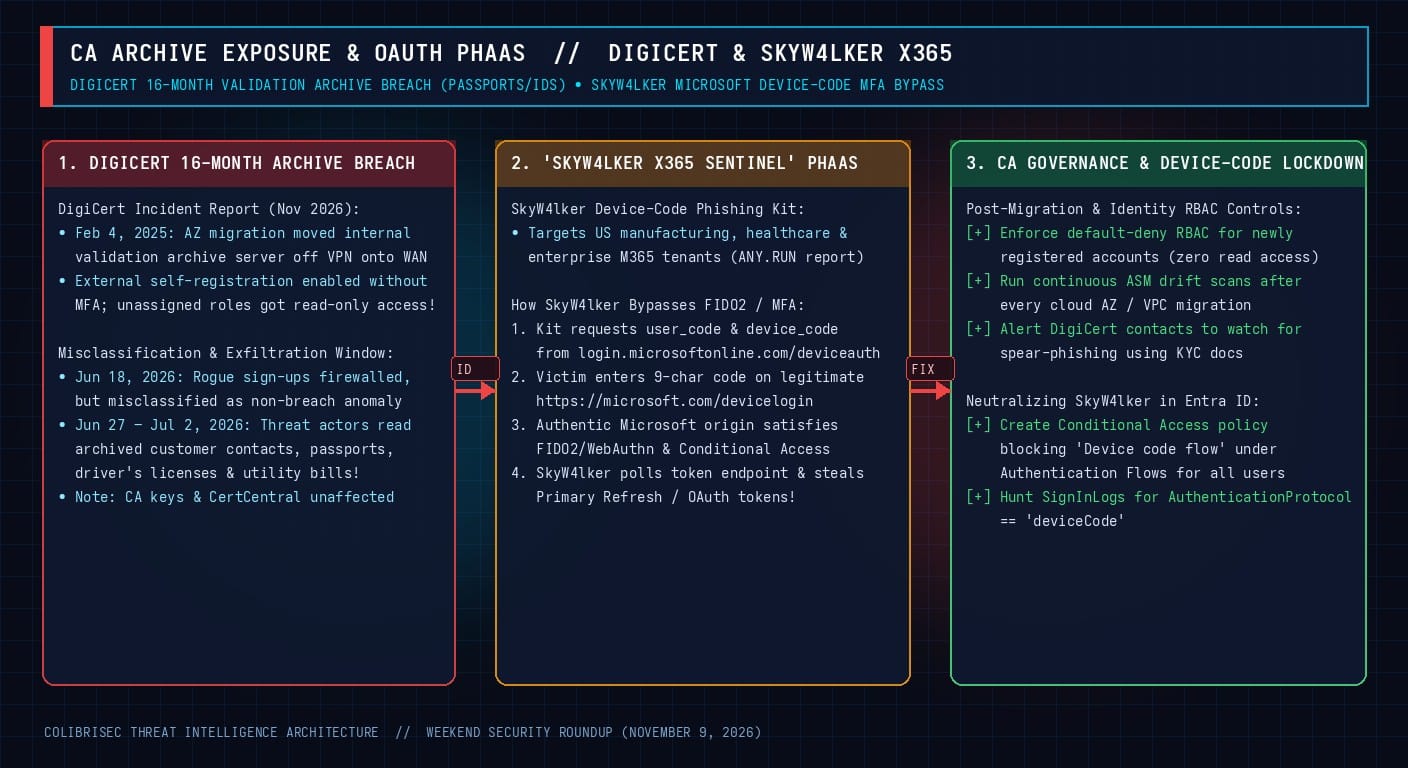
El 4 de febrero de 2025, al mover un sistema interno de archivo de registros de validación a otra zona de disponibilidad, el servidor quedó fuera de la protección VPN y accesible desde internet con una función de autorregistro activa sin MFA. Por un fallo de autorización, las cuentas recién creadas sin rol asignado recibían acceso de lectura por defecto a los archivos. Aunque DigiCert colocó un firewall el 18 de junio de 2026 para frenar nuevos registros, inicialmente no lo trató como una brecha de datos, lo que permitió que entre el 27 de junio y el 2 de julio de 2026 actores de amenazas leyeran datos archivados antes del parche definitivo del 2 de julio. Los servicios centrales (CertCentral, DigiCert ONE y los certificados emitidos) permanecieron completamente seguros y no requieren reemplazo.
2. Cómo "SkyW4lker x365 Sentinel" Elude el MFA en Microsoft 365
En lugar de alojar páginas de inicio de sesión falsas, SkyW4lker solicita un user_code de 9 caracteres al endpoint oficial de Microsoft y redirige a la víctima a la página legítima https://microsoft.com/devicelogin. Como la víctima se autentica directamente en el dominio real de Microsoft, incluso las llaves físicas FIDO2 aprueban la sesión y el servidor de SkyW4lker recoge los tokens OAuth en segundo plano.
Consulta KQL y Bloqueo en Entra ID
// Detectar inicios de sesión mediante código de dispositivo (SkyW4lker) en Microsoft Sentinel:
SigninLogs
| where TimeGenerated > ago(14d)
| where AuthenticationProtocol == "deviceCode" and ResultType == 0
| project TimeGenerated, UserPrincipalName, IPAddress, AppDisplayName, DeviceDetail
