
CVE-2026-98432 (CVSS 9.8): Anatomía del Use-After-Free en TCP/MPTCP del Kernel de Linux y Cómo Claude Sintetizó un Exploit Root Remoto en Menos de 60 Minutos

CVE-2026-98432 (CWE-416 (Use After Free) y CWE-362 (Condición de Carrera))
Severity: CRÍTICA (USE-AFTER-FREE REMOTO EN EL KERNEL DE LINUX) (CVSS 9.8)
Threat Actor: Demostrado por el Equipo de Red-Teaming de Anthropic (Síntesis Autónoma con Claude en <60 Min)
Status: Divulgación Crítica y Demostración de Exploit Root RCE Generado por IA a Finales de Octubre de 2026
Affected Systems: Pila IPv4 TCP / Multipath TCP (MPTCP) del Kernel de Linux (Linux 4.4 a 6.x antes del parche RCU)
Fixed In: Commit Upstream: "ipv4: free inet_opt and ireq_opt after an RCU grace period" (Actualizaciones de Distro)
Una vulnerabilidad Use-After-Free (UAF) remota y sin autenticación con puntuación CVSS 9.8 en la pila TCP/IP del kernel de Linux es el peor escenario posible para cualquier equipo de infraestructura. Esta semana, la divulgación de CVE-2026-98432 sacudió por partida doble a la industria: no solo una condición de carrera sin bloqueo en tcp_v4_syn_recv_sock() permite corromper la memoria del kernel de forma remota en servidores Linux con listeners Multipath TCP (MPTCP) —un protocolo que ahora viene activado por defecto en lenguajes modernos como Go 1.24+—, sino que investigadores de seguridad de Anthropic demostraron que su modelo Claude analizó autónomamente el fallo, evadió KASLR y sintetizó un exploit funcional de ejecución remota de comandos como root en menos de una hora.
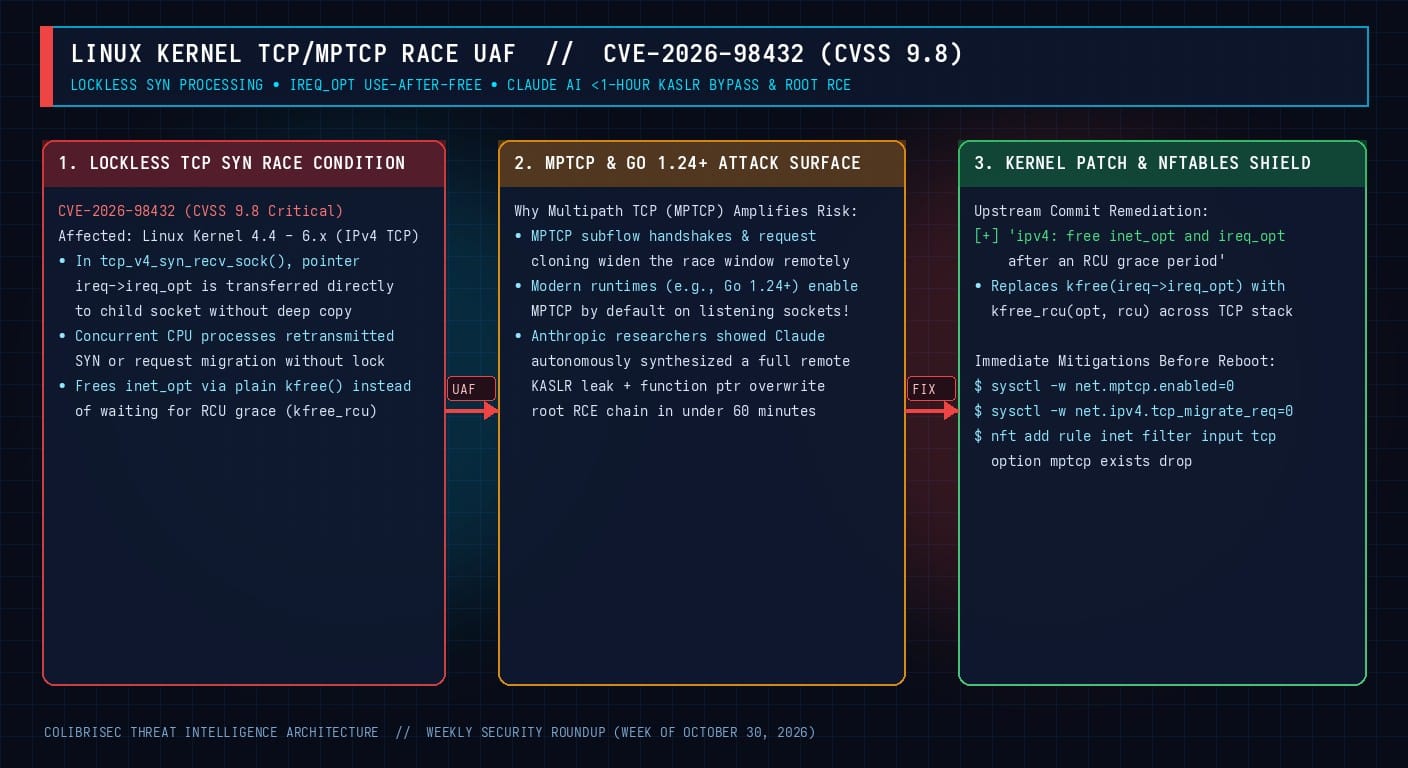
Causa Raíz: Transferencia Sin Copia de ireq_opt y Procesamiento SYN Sin Bloqueo
Al establecer una conexión TCP IPv4 que incluye opciones IP en la cabecera, el kernel almacena un puntero a una estructura struct ip_options_rcu dentro del socket de petición (ireq->ireq_opt). Cuando llega el paquete ACK final del handshake y se ejecuta tcp_v4_syn_recv_sock() para crear el socket hijo completo, el kernel transfiere directamente ese puntero sin copiar la estructura:
/* Patrón vulnerable en net/ipv4/tcp_ipv4.c: tcp_v4_syn_recv_sock() */
newinet = inet_sk(newsk);
/* La propiedad de ireq->ireq_opt se transfiere directamente sin copia ni protección RCU */
rcu_assign_pointer(newinet->inet_opt, rcu_dereference(ireq->ireq_opt));
ireq->ireq_opt = NULL;
Debido a que los kernels modernos procesan los sockets de petición sin adquirir el bloqueo principal del socket de escucha para maximizar el rendimiento multinúcleo, una segunda CPU puede procesar en paralelo un paquete SYN retransmitido o una migración de solicitud y liberar la estructura de opciones mediante un simple kfree() en lugar de esperar un período de gracia RCU (kfree_rcu()), dejando al socket hijo con un puntero colgante (Use-After-Free).
Por Qué Multipath TCP (MPTCP) y Go 1.24+ Multiplican el Riesgo
net.Listen) activa MPTCP automáticamente por defecto en los sockets TCP en escucha siempre que el kernel de Linux lo soporte (net.mptcp.enabled=1 por defecto en Ubuntu, RHEL 9 y Debian). Cualquier microservicio, ingress o agente escrito en Go 1.24+ expuesto a la red amplía drásticamente la ventana de condición de carrera de CVE-2026-98432.Mitigación Inmediata Antes del Reinicio del Kernel
# 1. Desactivar inmediatamente Multipath TCP y la migración de peticiones TCP
sudo sysctl -w net.mptcp.enabled=0
sudo sysctl -w net.ipv4.tcp_migrate_req=0

cat <<'EOF' | sudo tee /etc/sysctl.d/99-mitigate-cve-2026-98432.conf
net.mptcp.enabled = 0
net.ipv4.tcp_migrate_req = 0
EOF

# 2. Filtrar paquetes con opciones MPTCP (Opción TCP 30) o cabeceras IPv4 con opciones en nftables
sudo nft add table inet colibrisec_guard
sudo nft add chain inet colibrisec_guard input { type filter hook input priority -150 ; }
sudo nft add rule inet colibrisec_guard input tcp option mptcp exists counter drop
sudo nft add rule inet colibrisec_guard input ip hdrlength > 20 tcp flags syn counter drop
