
Directivas Zero-Day de CISA KEV: DoS en SSL VPN de Cisco ASA/FTD (CVE-2026-76418), RCE CVSS 10.0 en GitLab (CVE-2026-97229) y Supresión de Logs en VMware ESXi por "Warp Panda" (CVE-2026-41709)

CVE-2026-76418, CVE-2026-97229 y CVE-2026-41709 (CWE-690 (Puntero Nulo), CWE-190 (Desbordamiento de Enteros) y CWE-778 (Registro Insuficiente))
Severity: CRÍTICA (DIRECTIVAS ZERO-DAY Y RCE EN CISA KEV) (CVSS 8.6 (Cisco), 10.0 (GitLab) y 2.7 / Zero-Day KEV (VMware ESXi))
Threat Actor: Warp Panda (APT Vinculado a China) y Actores Oportunistas en Perímetro y CI/CD
Status: Explotación Activa Confirmada; Incorporadas al Catálogo CISA KEV a Finales de Octubre de 2026
Affected Systems: Cisco Secure Firewall ASA/FTD | GitLab CE/EE 19.2–19.4 | Broadcom VMware ESXi
Fixed In: Cisco ASA 9.20.4.50 / FTD 7.4.9+ | GitLab 19.4.2 / 19.3.5 / 19.2.8 | Compilaciones ESXi Parcheadas
Durante la última semana de octubre de 2026, CISA amplió su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) con tres fallos críticos que impactan el perímetro corporativo, los servidores DevSecOps CI/CD y los hipervisores de virtualización. El 28 de octubre, Cisco alertó sobre la explotación activa del zero-day CVE-2026-76418 (CVSS 8.6), un fallo en el servicio Remote Access SSL VPN que fuerza a los cortafuegos Cisco Secure Firewall ASA y FTD a reiniciarse continuamente. Simultáneamente, CISA ordenó el parcheo urgente de CVE-2026-97229, una vulnerabilidad de ejecución remota de código sin autenticación con puntuación máxima CVSS 10.0 en GitLab CE/EE provocada por expresiones regulares en archivos de pipelines CI/CD, y de CVE-2026-41709, un zero-day de supresión de registros de auditoría en VMware ESXi explotado por el grupo de ciberespionaje vinculado a China Warp Panda contra bufetes de abogados y corporaciones estadounidenses.
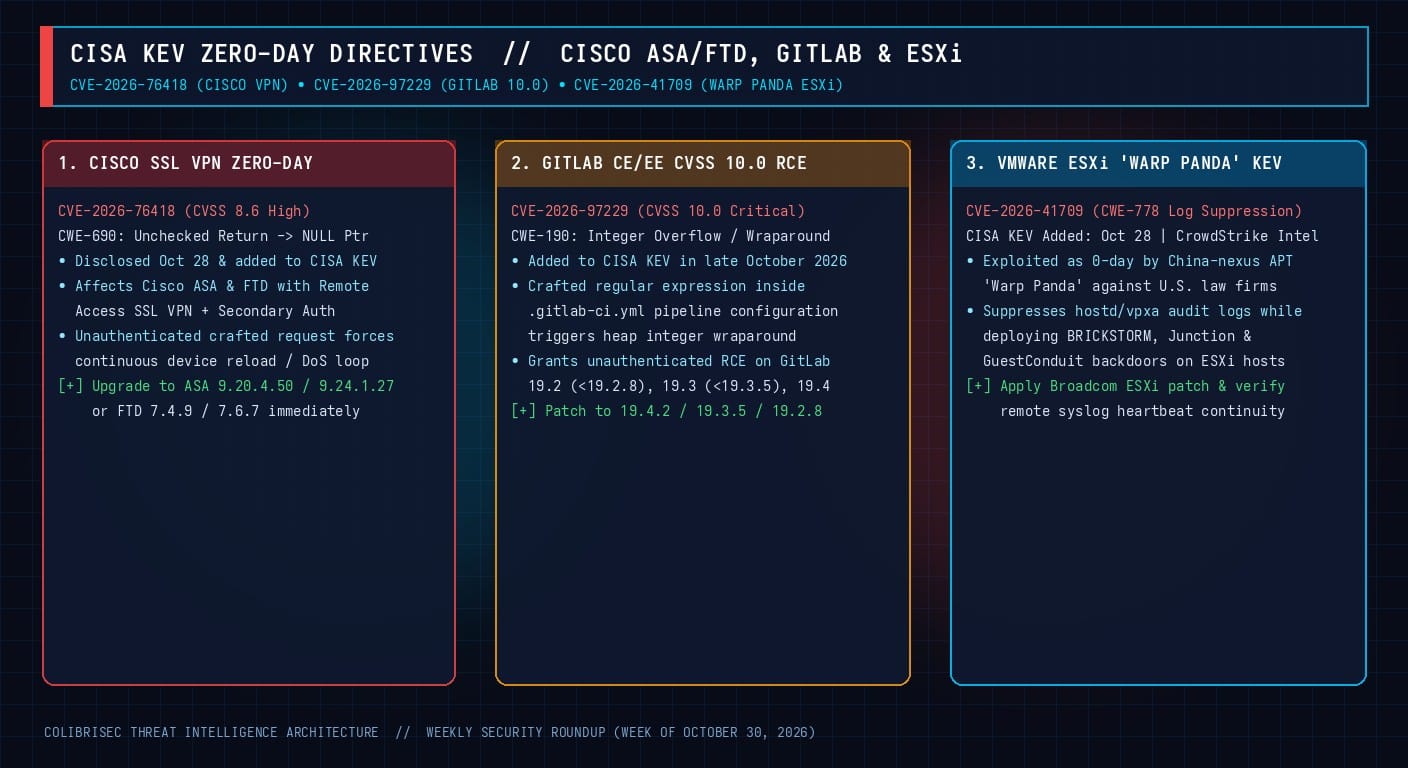
1. Zero-Day de Reinicio Continuo en Cisco Secure Firewall ASA y FTD (CVE-2026-76418)
Divulgada por Cisco el 28 de octubre de 2026 tras detectar explotación activa, CVE-2026-76418 (CVSS 8.6 Alta, CWE-690: Valor de retorno no verificado a desreferencia de puntero nulo) afecta al servicio Remote Access SSL VPN en el software Cisco Secure Firewall Adaptive Security Appliance (ASA) y Secure Firewall Threat Defense (FTD).
Mecánica del Fallo en Autenticación Secundaria
La vulnerabilidad se expone cuando un dispositivo ASA o FTD tiene habilitado el servicio Remote Access SSL VPN junto con autenticación secundaria (por ejemplo, doble validación AAA RADIUS/Duo/LDAP) configurada en al menos un grupo de túnel (tunnel-group). Al procesar una petición de inicio de sesión SSL VPN manipulada sin autenticación previa donde una asignación de estructura secundaria devuelve NULL, el proceso desreferencia el puntero sin validarlo, provocando un pánico del watchdog y forzando el reinicio completo del cortafuegos.
# Verificar en CLI si su configuración de Cisco ASA / FTD expone CVE-2026-76418:
ciscoasa# show running-config webvpn
ciscoasa# show running-config tunnel-group | include secondary-authentication-server-group
2. RCE Sin Autenticación CVSS 10.0 en GitLab CE/EE (CVE-2026-97229)
Incorporada al catálogo KEV de CISA tras confirmarse su explotación en la naturaleza, CVE-2026-97229 posee una calificación máxima de CVSS 10.0 Crítica y afecta a GitLab Community Edition (CE) y Enterprise Edition (EE) en las ramas 19.2 (anteriores a 19.2.8), 19.3 (anteriores a 19.3.5) y 19.4 (anteriores a 19.4.2).
Clasificada bajo CWE-190 (Desbordamiento o Envoltura de Enteros), la vulnerabilidad ocurre al compilar y evaluar expresiones regulares complejas dentro de configuraciones de pipelines CI/CD (.gitlab-ci.yml). Mediante una expresión regular especialmente diseñada que provoca que el cálculo del tamaño de memoria desborde un entero de 32 bits, un atacante no autenticado logra sobrescribir el heap del motor de evaluación y ejecutar código arbitrario en el servidor GitLab.
3. Zero-Day en VMware ESXi por "Warp Panda" (CVE-2026-41709): El Peligro de la Supresión de Auditoría
A primera vista, CVE-2026-41709 en el hipervisor VMware ESX / ESXi de Broadcom parece menor: es un fallo de Registro Insuficiente (CWE-778) con puntuación CVSS de 2.7 (Baja) porque requiere privilegios administrativos. Sin embargo, los informes conjuntos de CrowdStrike y CISA del 28 de octubre explican por qué es crítica: el grupo de espionaje vinculado a China Warp Panda la explotó como zero-day contra bufetes legales, tecnológicas y manufactureras en EE. UU. para suprimir selectivamente los registros de auditoría del hipervisor (hostd.log, vpxa.log, shell.log) mientras implantaba sus herramientas personalizadas BRICKSTORM, Junction y GuestConduit.
Telemetría de Detección y Remediación
# 1. VMware ESXi: Buscar binarios ELF no autorizados (BRICKSTORM / Junction) fuera de paquetes VIB
esxcli software acceptance get
find /bin /sbin /usr/lib /tmp /scratch -type f -perm /111 -mtime -90 -ls

# 2. VMware ESXi: Inspeccionar saltos temporales o silencios en los logs de hostd y shell
ls -lh /var/log/hostd.log /var/log/vpxa.log /var/log/shell.log /var/log/syslog.log

# 3. GitLab: Confirmar que la instancia esté actualizada a >= 19.4.2 / 19.3.5 / 19.2.8
sudo gitlab-rake gitlab:env:info | grep -E "GitLab information|Version"
