
CISA KEV y Wipers en Hipervisores: LPE en Check Point Gaia (CVE-2026-123039) hacia ESXi, UnrealIRCd (CVE-2026-114713), GPUStack y FreeSWITCH

Entre el 9 y el 13 de noviembre de 2026, la agencia estadounidense CISA incorporó una docena de vulnerabilidades activamente explotadas a su catálogo KEV bajo la directiva BOD 26-04. Encabezan las adiciones del viernes 13 de noviembre CVE-2026-123039 —una escalada de privilegios zero-day en Check Point Gaia OS encadenada con exploits web perimetrales para desplegar backdoors root y destruir hipervisores VMware ESXi— y CVE-2026-114713 en UnrealIRCd, junto con mandatos urgentes para GPUStack, SignalWire FreeSWITCH, Barracuda ESG, Cisco BroadWorks e IBM Aspera Faspex.
CVE-2026-123039, CVE-2026-114713, CVE-2026-102895, CVE-2026-116779 y CVE-2026-116606 (CWE-276 (Permisos Incorrectos), CWE-140 (Delimitadores), CWE-287 y CWE-94)
Severity: CRÍTICA / ALTA (Adiciones Activamente Explotadas en CISA KEV) (CVSS 7.8 (Gaia OS) / 8.6 (UnrealIRCd) / 9.8 (GPUStack, FreeSWITCH y Faspex))
Status: Explotación Activa Confirmada — Añadidas a CISA KEV (9 al 13 de Nov de 2026)
Affected Systems: Check Point Gaia OS; UnrealIRCd 6.0.0–6.2.7; GPUStack < 2.2.0; FreeSWITCH < 1.11.3; Barracuda ESG
Fixed In: Hotfix de Check Point Gaia; UnrealIRCd 6.2.7.1+; GPUStack 2.2.0; FreeSWITCH 1.11.3; Aspera Faspex 5.0.19.1
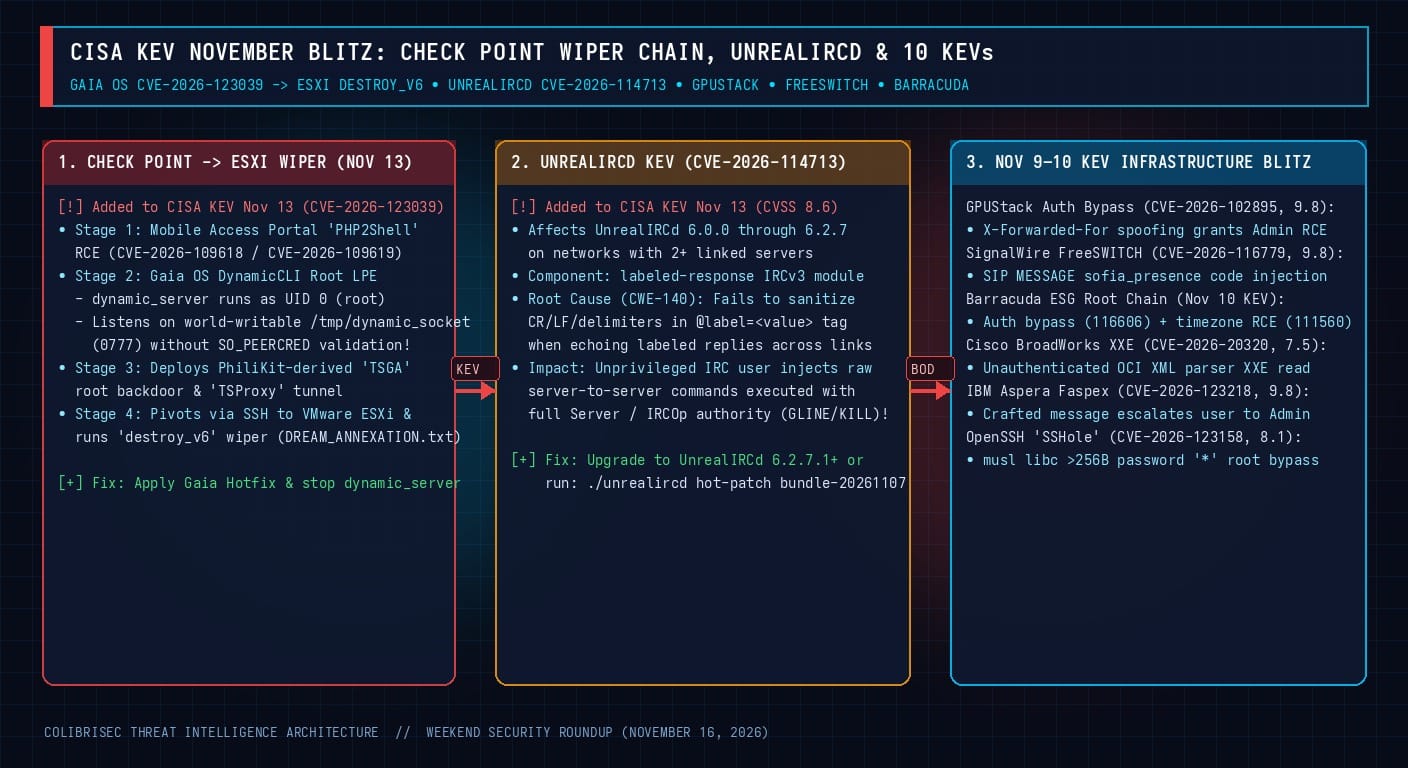
1. Cadena de Ataque: Del Portal Mobile Access de Check Point al LPE Root en Gaia OS (CVE-2026-123039) y Wiper destroy_v6 en ESXi
- Etapa 1 — Acceso Inicial vía
PHP2Shell(CVE-2026-109618 / 109619): Los atacantes comprometen el portal Mobile Access de gateways Check Point expuestos a internet para obtener ejecución de comandos con bajos privilegios. - Etapa 2 — Escalada a Root en Gaia OS
DynamicCLI(CVE-2026-123039): El demoniodynamic_servercorre comoUID 0 (root)y escucha en el socket UNIX/tmp/dynamic_socketcon permisos0777sin verificar las credenciales del proceso cliente (SO_PEERCRED), permitiendo a cualquier usuario local enviar mensajes IPC para ejecutar comandos arbitrarios comoroot. - Etapa 3 y 4 — Implantes
TSGA/TSProxyy Wiperdestroy_v6en VMware ESXi: Con privilegios root, los operadores despliegan los implantesTSGAyTSProxy(derivados dePhiliKit), extraen credenciales SSH y pivotan hacia hosts internos VMware ESXi para ejecutar el wiper destructivodestroy_v6, corrompiendo datastores VMFS y dejando la notaDREAM_ANNEXATION.txt.
2. Inyección en UnrealIRCd (CVE-2026-114713) y Lote KEV de Infraestructura
En UnrealIRCd 6.0.0 a 6.2.7 con dos o más servidores enlazados, el módulo labeled-response no neutraliza delimitadores dentro de la etiqueta IRCv3 @label al reenviar respuestas entre servidores, permitiendo a cualquier usuario inyectar comandos con autoridad total de servidor/IRCOp (corregido en 6.2.7.1 y mediante ./unrealircd hot-patch bundle-20261107). Por su parte, el lote KEV del 9–10 de noviembre obliga a parchear GPUStack (CVE-2026-102895), SignalWire FreeSWITCH (CVE-2026-116779), la cadena root en Barracuda ESG (CVE-2026-116606 y CVE-2026-111560), Cisco BroadWorks XXE (CVE-2026-20320) e IBM Aspera Faspex (CVE-2026-123218).
# Mitigación de emergencia en Check Point Gaia OS (CVE-2026-123039) y parche en caliente en UnrealIRCd
tellpm process:dynamic_server
killall -9 dynamic_server 2>/dev/null
rm -f /tmp/dynamic_socket

# UnrealIRCd (CVE-2026-114713):
./unrealircd hot-patch bundle-20261107
