
Anatomía del Robo de $6,360 Millones a Binance: Cómo TraderTraitor Militarizó Autorizaciones Pre-Firmadas EIP-7702 de Ethereum Pectra en 10 Blockchains

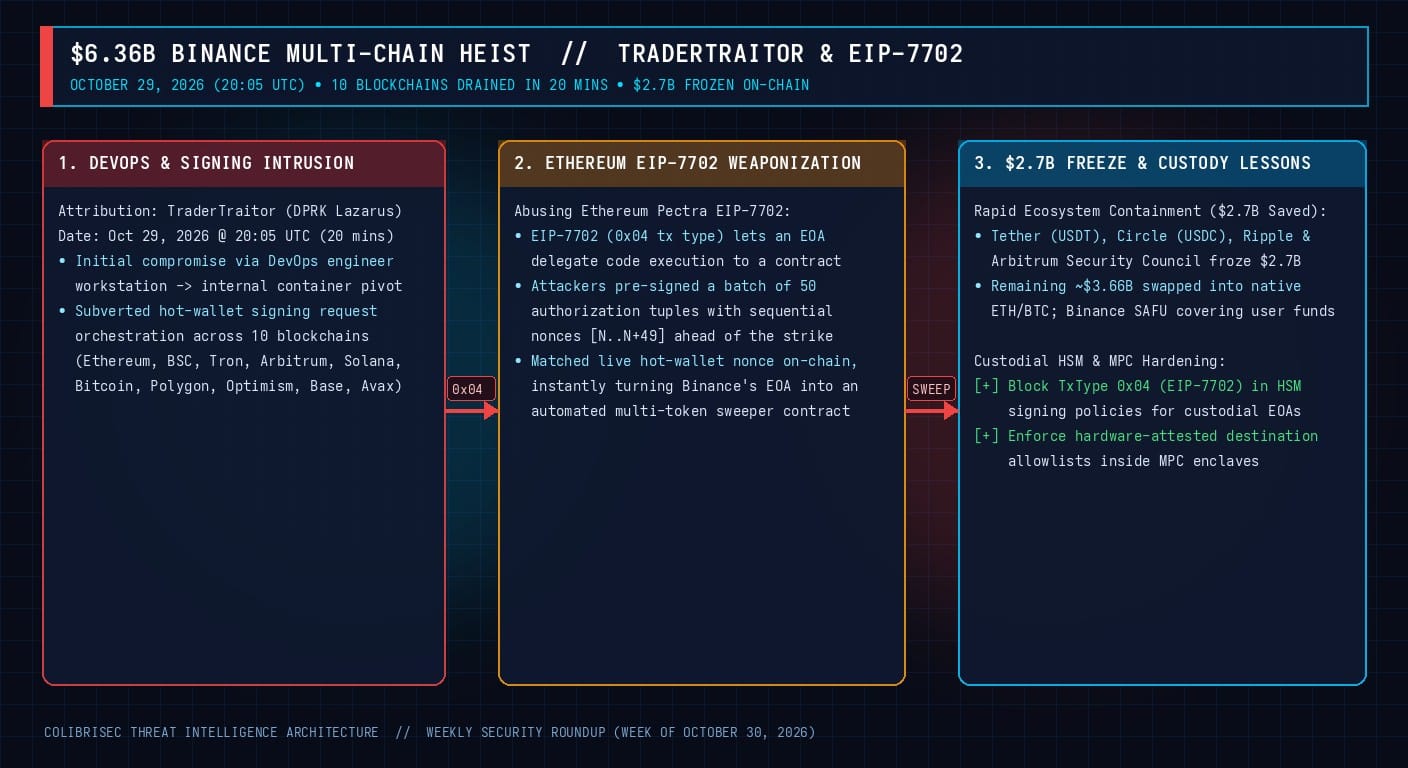
A las 20:05 UTC del jueves 29 de octubre de 2026, los sistemas de monitoreo on-chain detectaron una anomalía sin precedentes en diez blockchains simultáneamente. En apenas 20 minutos, los atacantes drenaron aproximadamente $6,360 millones de dólares ($6.36B) de las billeteras calientes de Binance, convirtiéndose en el mayor robo financiero de la historia. Las firmas de inteligencia blockchain TRM Labs y Chainalysis atribuyeron la operación con alta confianza a la unidad estatal norcoreana TraderTraitor (Grupo Lazarus). Desde el punto de vista técnico, el aspecto más revolucionario del ataque ocurrió en la red Ethereum: los atacantes militarizaron EIP-7702 —la funcionalidad introducida en la actualización Pectra que permite a una billetera estándar delegar su código a un contrato inteligente— preparando un lote de 50 autorizaciones pre-firmadas con nonces secuenciales para convertir instantáneamente la billetera caliente de Binance en un contrato "sweeper" controlado por el atacante.
Cómo TraderTraitor Militarizó EIP-7702 con 50 Nonces Secuenciales
En una billetera caliente de un gran exchange que procesa decenas de retiros legítimos por minuto, firmar una transacción fraudulenta por adelantado suele fallar porque el contador de transacciones (nonce) de la cuenta cambia constantemente en la blockchain antes de que el atacante pueda transmitirla. Para superar esta barrera en Ethereum, TraderTraitor abusó de EIP-7702 (Tipo de Transacción 0x04 / SetCode).
EIP-7702 permite que una cuenta EOA firme una tupla de autorización fuera de cadena:
$$ ext{AuthTuple} = ext{keccak256}left( exttt{0x05} parallel ext{chain_id} parallel ext{dirección_contrato_delegado} parallel ext{nonce} ight)$$
Tras comprometer la estación de trabajo de un ingeniero DevOps y pivotar hacia los contenedores internos de orquestación de firmas, los atacantes generaron un lote de 50 tuplas de autorización EIP-7702 con nonces secuenciales ($N, N+1, dots, N+49$) apuntando a su contrato inteligente malicioso. En el momento del ataque (20:05 UTC), el bot de TraderTraitor seleccionó la tupla pre-firmada cuyo nonce coincidía exactamente con el estado en vivo de la billetera caliente de Binance e inyectó la transacción Tipo 0x04, transformando la propia billetera de Binance en un contrato automatizado que vació miles de millones en ETH y tokens ERC-20 en una sola llamada.
Congelamiento de $2,700 Millones ($2.7B) y Blindaje de Custodia HSM/MPC
Gracias a la rápida coordinación entre emisores de stablecoins (Tether y Circle), Ripple y órganos de gobernanza como el Consejo de Seguridad de Arbitrum, se lograron congelar aproximadamente $2,700 millones de dólares ($2.7B) en fondos ilícitos. Binance confirmó que todas las pérdidas restantes serán cubiertas íntegramente mediante sus reservas corporativas y el fondo SAFU.
# Bloquear el byte mágico EIP-7702 (0x05) y el TxType SetCode (0x04) en enclaves HSM de tesorería:
if (tx.type == 0x04 || signing_payload[0] == 0x05) {
    return POLICY_DENY_EIP7702_DELEGATION;
}
