
Servidores Web, Navegadores y Runtimes: RCE en Apache mod_http2 (CVE-2026-119618), Zero-Day XML en Chrome (CVE-2026-125350) y Fuga TLS en Node.js

Los servidores web Apache, los navegadores basados en Chromium y el runtime Node.js recibieron actualizaciones críticas esta semana: Apache publicó httpd 2.4.71 para corregir un RCE remoto sin autenticación CVSS 9.8 en mod_http2 (CVE-2026-119618); Google parcheó su octavo zero-day explotado en 2026 en el parser XML/XSLT de Chrome (CVE-2026-125350, añadido a CISA KEV); y Node.js corrigió 16 vulnerabilidades lideradas por una fuga de claves privadas TLS y memoria heap (CVE-2026-123864).
CVE-2026-119618, CVE-2026-125350, CVE-2026-123864 y CVE-2026-123863 (CWE-362 / CWE-416 (Condición de Carrera y Use-After-Free) y CWE-617)
Severity: CRÍTICA / ALTA (RCE CVSS 9.8 en Apache, Zero-Day KEV en Chrome y Fuga de Claves TLS en Node.js) (CVSS 9.8 (CVE-2026-119618 Apache mod_http2) / Alta (CVE-2026-125350 Chrome y CVE-2026-123864 Node.js))
Status: CVE-2026-125350 Explotada Activamente (CISA KEV Vence 24 de Nov)
Affected Systems: Apache HTTP Server 2.4.55–2.4.70 (mod_http2); Google Chrome; Node.js v22, v24 y v26
Fixed In: Apache httpd 2.4.71; Chrome Stable; Node.js v22.23.5, v24.22.3 y v26.13.1
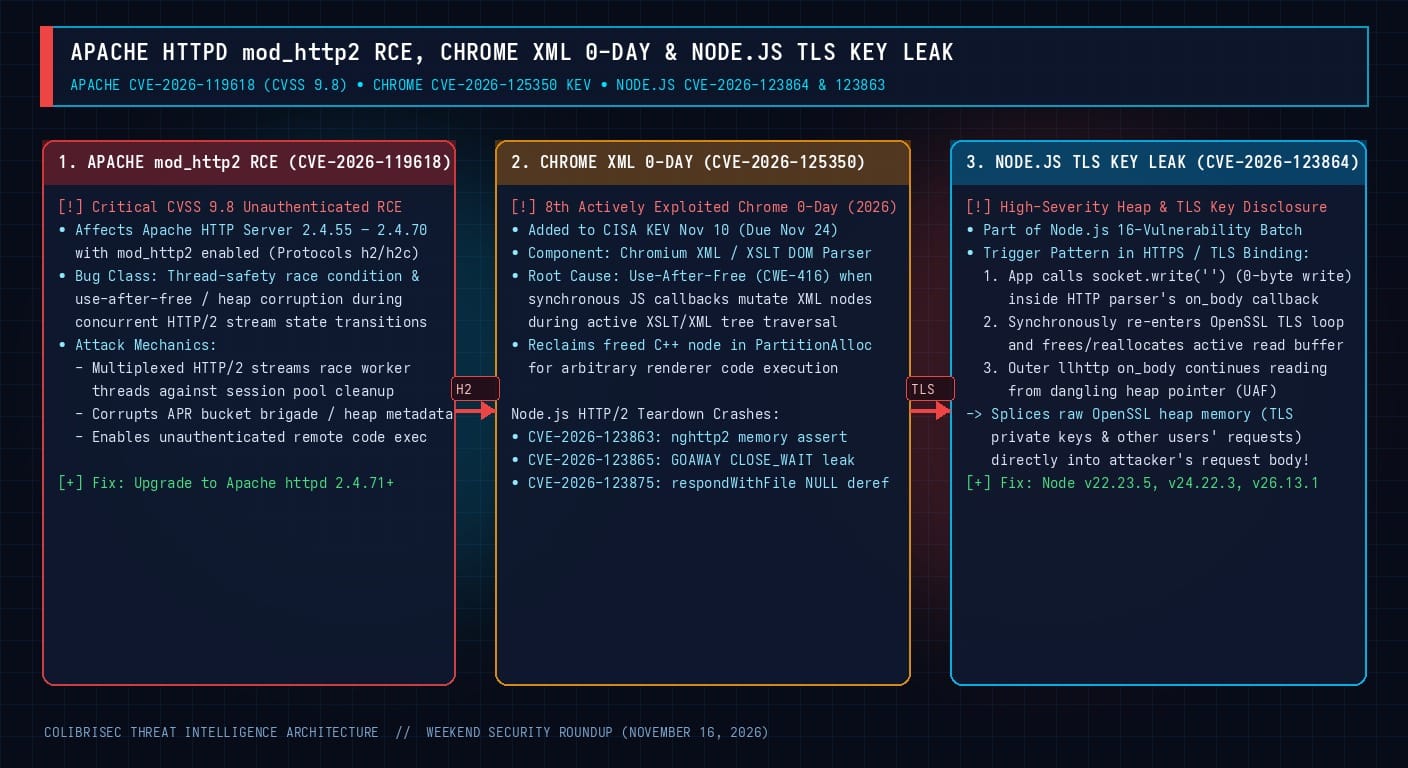
1. RCE por Condición de Carrera en mod_http2 de Apache HTTP Server (CVE-2026-119618, CVSS 9.8)
Presente en Apache HTTP Server 2.4.55 a 2.4.70 cuando el módulo mod_http2 está activo, CVE-2026-119618 permite a un atacante remoto sin autenticación enviar flujos HTTP/2 concurrentes que provocan corrupción de memoria heap entre hilos trabajadores y el gestor de sesión, logrando ejecución remota de código (corregido en Apache httpd 2.4.71).
2. Zero-Day XML en Chrome (CVE-2026-125350) y Fuga de Claves Privadas TLS en Node.js (CVE-2026-123864)
Mientras CVE-2026-125350 corrige un Use-After-Free en el parser XML/XSLT de Chromium explotado en libertad, CVE-2026-123864 en Node.js ocurre cuando un manejador HTTPS ejecuta una escritura TLS de 0 bytes (socket.write('')) dentro del callback on_body del parser HTTP: la llamada reentra en OpenSSL, libera el búfer activo y provoca que llhttp copie memoria heap liberada (incluyendo claves privadas TLS y cuerpos de peticiones de otros usuarios) directamente hacia la petición del atacante (corregido en Node.js v22.23.5, v24.22.3 y v26.13.1 junto con el crash de HTTP/2 CVE-2026-123863).
# Verificar versiones parcheadas de Apache HTTP Server (>= 2.4.71) y Node.js (>= v22.23.5 / v24.22.3 / v26.13.1)
httpd -v || apache2 -v
node -v
