
Blindaje de la Infraestructura de Borde: Protección de SD-WAN, ADCs y Gestión Central de Seguridad

📌
Security Roundup Series: https://colibrisec.org/security-roundup-f5-bigip-checkpoint-zeroday-velocloud-cisa-kev-week-of-september-25-2026-es/ • 4 min read deep dive
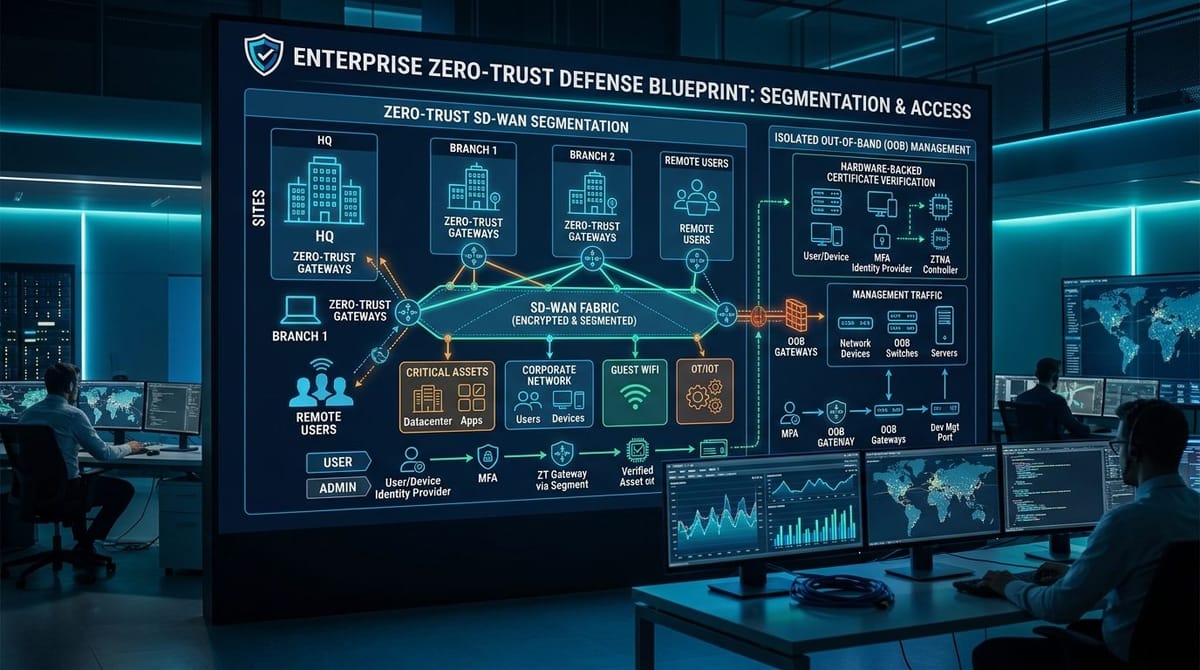
La explotación masiva de componentes esenciales de red—desde controladores de entrega de aplicaciones F5 y servidores de gestión Check Point hasta orquestadores SD-WAN Arista VeloCloud—obliga a transformar la arquitectura defensiva perimetral. Esta guía establece las pautas de ingeniería para aislar los planos de control y aplicar segmentación Zero-Trust.
Pilares de Blindaje de Borde
1. Aislamiento Total del Plano de Administración
Las interfaces administrativas (F5 TMUI, puerto Check Point 19009, VeloCloud VCO) jamás deben estar expuestas a segmentos enrutables desde internet.
- Ubicar todas las interfaces de gestión en VLANs fuera de banda (OOB) no enrutables.
- Exigir autenticación multifactor (MFA) con tokens de seguridad físicos (FIDO2) para acceder a los bastiones de administración.
- Configurar reglas de cortafuegos que descarten el tráfico entrante a puertos de gestión desde redes externas.
2. Fortalecimiento Criptográfico de Certificados y mTLS
Para neutralizar fallas como CVE-2026-93952 en mallas SD-WAN:
1. Exigir mTLS con verificación estricta de la firma del certificado del cliente.
2. Mantener listas de revocación de certificados (CRL) y grapado OCSP automatizados.
3. Proteger las claves privadas de los routers en módulos de plataforma confiable (TPM 2.0).
3. Microsegmentación Zero-Trust en SD-WAN
Las mallas SD-WAN deben segmentar el tráfico a nivel criptográfico:
- Aplicar cifrado de túnel IPsec de extremo a extremo con AES-256-GCM entre sedes.
- Implementar políticas que separen el tráfico de invitados, cargas corporativas y dispositivos IoT en instancias VRF independientes.
Matriz de Verificación de Infraestructura
| Componente | Objetivo de Amenaza | Control de Mitigación | Comando de Verificación |
|---|---|---|---|
| F5 BIG-IP APM | Desbordamiento en Heap OAuth | Hotfix y regla de filtro iRule | tmsh show sys version |
| Check Point Server | Salto de Directorio en Puerto 19009 | Jumbo Hotfix y aislamiento OOB | fw ver -k |
| VeloCloud SD-WAN | Omisión de Certificados | Actualizar VCO y renovar claves Edge | Inspeccionar logs de mTLS |
| Estaciones de Trabajo | Cadenas ALPC / Navegador | Parche de Septiembre y Chrome 128+ | Verificar compilación >= 10.0.22631.4169 |
🧭
More Deep Dives from this Roundup:
CVE-2026-94127: Desbordamiento de Heap en F5 BIG-IP APM OAuth
CVE-2026-93616: Día Cero en Servidor Check Point Management
CVE-2026-93952: Falla CVSS 10.0 en Arista VeloCloud SD-WAN
Cadena CLEANGULP: De Sandbox de Chrome a Kernel de Windows ALPC
Blindaje de Borde Próxima Generación: SD-WAN, ADC y Gestión
← Return to Weekly Overview: Full Roundup



