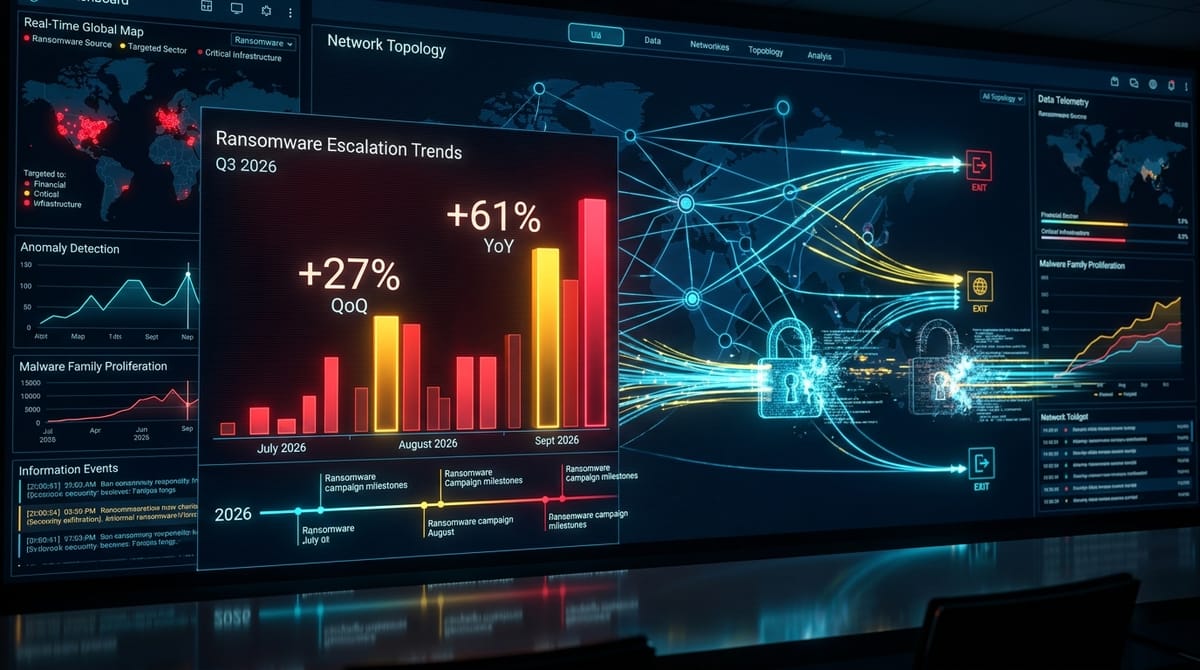
Panorama de Ransomware en el Q3 2026: Aumento del 61% Anual y Transición Estratégica a la Extorsión por Exfiltración

📌
Security Roundup Series: Semana del 9 de Octubre de 2026 • 4 min read deep dive
🏛️
INTELIGENCIA DE AMENAZAS: RANSOMWARE EN EL Q3 2026
Análisis trimestral publicado el 9 de octubre de 2026 confirmando un récord de extorsiones corporativas.
Los incidentes de extorsión aumentaron un 27% frente al Q2 2026 y un 61% frente al Q3 2025
El 38% de los ataques confirmados en el trimestre no utilizaron cifrado (extorsión basada exclusivamente en exfiltración)
Sindicatos predominantes: Qilin (16%), UmBra (13%) e Incransom (11%)
Manufactura y salud concentraron más del 52% de los objetivos afectados
Datos consolidados del tercer trimestre de 2026 revelan una aceleración drástica de los ataques de extorsión cibernética, con un incremento interanual del 61%. Los grupos criminales están prescindiendo deliberadamente de los programas de cifrado para evadir las alertas de EDR y neutralizar el valor de las copias de seguridad inmutables, centrando toda su presión en la exposición pública y las multas regulatorias derivadas del robo de datos confidenciales.
🧭
More Deep Dives from this Roundup:
CVE-2026-21589: Falla de Salto de Directorio en Atlassian Data Center Bajo Explotación Activa
CVE-2026-107406: Desbordamiento de Memoria en SAML de Citrix NetScaler Permite Ejecución Remota de Código
Cadena de Ataque de Doble Zero-Day en AhsayCBS: CVE-2026-105133 y CVE-2026-105134 Encadenados para RCE
Operación MicroScan y FishHub: Desarticulación por el FBI de Infraestructura de Flax Typhoon y Orden KEV de CISA
Brecha en Notificaciones Push de ASOS: Xuanye Group Secuestra el Canal de Mensajería Móvil
Filtración en Photon Health: Zero-Day de Inyección SQL en Metabase Expone Recetas Médicas de Pacientes
Boletín de Seguridad en Apache HTTP Server: Vulnerabilidades Críticas de RCE y Desincronización en 2.4.68
Guía de Blindaje Empresarial: Protección de Pasarelas Perimetrales, Respaldos y Credenciales Push Móviles
← Return to Weekly Overview: Full Roundup