
Cadena de Explotación CLEANGULP: De Evasión de Sandbox en Chrome V8 a Día Cero en el Kernel Windows ALPC

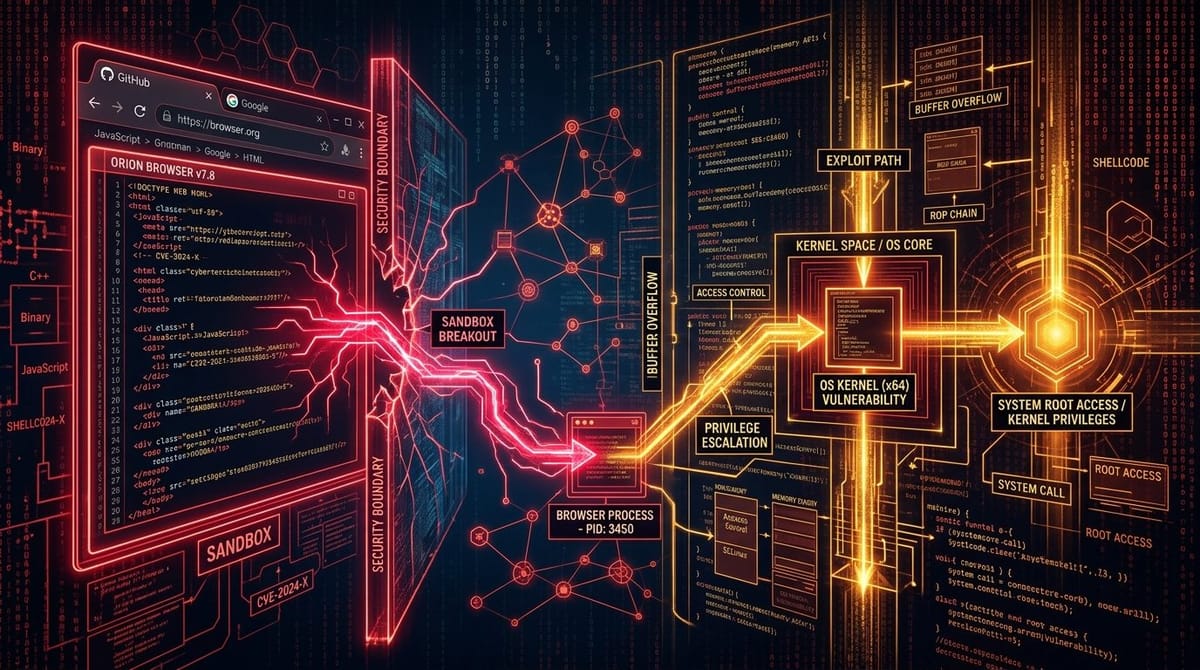
Investigadores de ciberseguridad han revelado los detalles de la campaña de espionaje estatal CLEANGULP. Los atacantes encadenaron una vulnerabilidad de confusión de tipos en el motor JavaScript V8 de Google Chrome con el día cero en el componente Windows ALPC (CVE-2026-85880), logrando ejecución de código remota sin interacción y acceso total como SYSTEM en el kernel de Windows.
Anatomía de la Cadena de Explotación
[1. Sitio Web Malicioso]
       │
       ▼ (Confusión de Tipos en Chrome V8)
[2. Proceso Renderer Comprometido] -> Proceso Hijo en Sandbox
       │
       ▼ (Escape del Sandbox mediante Mensajes ALPC)
[3. Desbordamiento de Heap en Windows ALPC: CVE-2026-85880]
       │
       ▼ (Sobrescritura del Token de Seguridad en struct _KPROCESS)
[4. Escalada a Privilegios SYSTEM] -> Control Total del Kernel Ring-0
Fase 1: Evasión del Sandbox con Chrome V8
La víctima accede a un sitio web de ataque. Un payload JavaScript desencadena una confusión de tipos en el compilador TurboFan de Chrome, otorgando capacidades de lectura y escritura en la memoria del proceso renderer.
Fase 2: Escalada en el Kernel Windows ALPC (CVE-2026-85880)
Desde el proceso aislado del navegador, el exploit interactúa con el kernel mediante puertos ALPC. Al transmitir una estructura malformada con longitudes de búfer anómalas, se desborda el heap en ntoskrnl.exe, corrompiendo el token de seguridad del proceso y elevando privilegios a NT AUTHORITY\SYSTEM.
Regla Sigma de Detección
Los centros de operaciones de seguridad (SOC) pueden identificar esta actividad detectando utilidades privilegiadas generadas directamente desde procesos del navegador:
# Regla Sigma: Proceso Privilegiado Derivado de Chrome
title: Ejecucion de Cadena de Explotacion CLEANGULP
status: experimental
logsource:
    category: process_creation
    product: windows
detection:
    selection:
        ParentImage|endswith: 'chrome.exe'
        Image|endswith:
            - 'cmd.exe'
            - 'powershell.exe'
            - 'whoami.exe'
        IntegrityLevel: 'System'
    condition: selection
level: critical
Medidas de Mitigación
- Actualizar Navegadores Web: Desplegar Chrome 128.0.6613.120+ en todas las estaciones.
- Aplicar Parches de Windows: Instalar las actualizaciones de septiembre de 2026 para corregir CVE-2026-85880.
- Aislamiento Remoto del Navegador (RBI): Emplear tecnologías de aislamiento para la navegación web hacia destinos externos no confiables.



