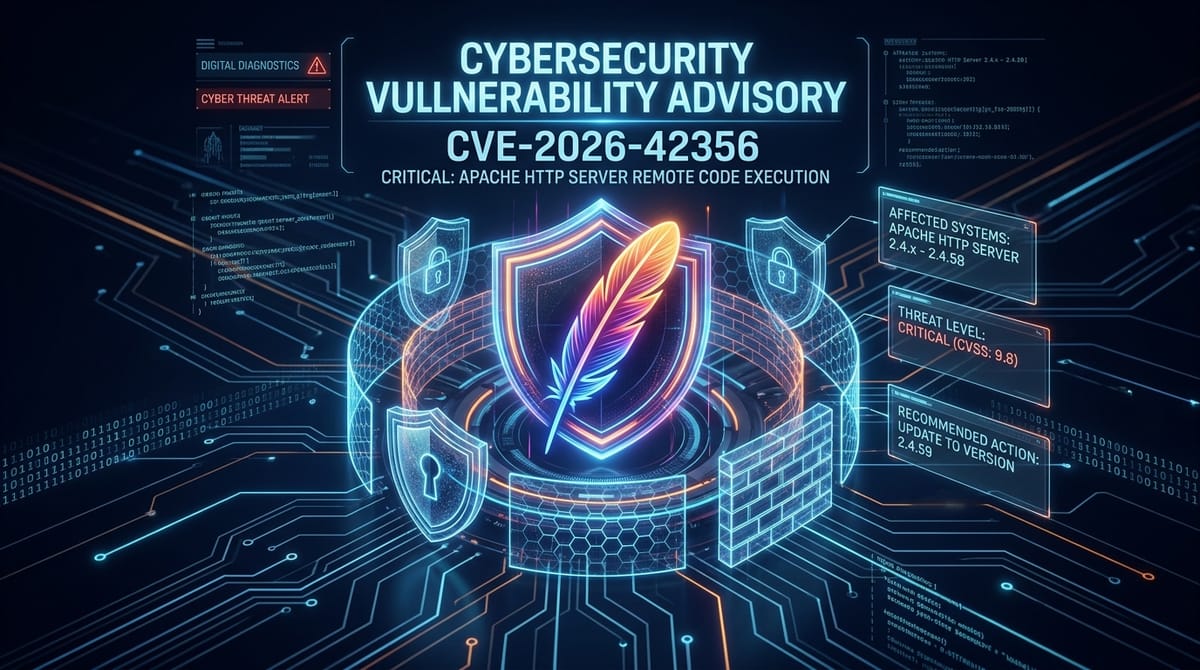
Boletín de Seguridad en Apache HTTP Server: Vulnerabilidades Críticas de RCE y Desincronización en 2.4.68

📌
Security Roundup Series: Semana del 9 de Octubre de 2026 • 4 min read deep dive
🛡️
Vulnerability Intelligence:
CVE ID:
CVE-2026-42356 & CVE-2026-42528 (CWE-444 (Interpretación Inconsistente de Peticiones HTTP) / CWE-120 (Desbordamiento de Búfer))
Severity: ALTA / CRÍTICA (CVSS 8.8 / 7.5)
Status: Publicación Oficial de Seguridad el 9 de Octubre de 2026
Affected Systems: Apache HTTP Server versiones anteriores a 2.4.69
Fixed In: Apache HTTP Server 2.4.69
El 9 de octubre de 2026, Apache Software Foundation publicó la versión 2.4.69 de Apache HTTP Server para corregir vulnerabilidades críticas. Los fallos CVE-2026-42356 y CVE-2026-42528 permiten contrabando de peticiones HTTP en entornos de proxy inverso y condiciones de carrera en el manejo de flujos HTTP/2, posibilitando la elusión de autenticaciones o la ejecución remota de código.
Medidas de Mitigación
Actualice los paquetes de Apache a la versión 2.4.69. De no ser posible de forma inmediata, active la directiva HttpProtocolOptions Strict en httpd.conf para forzar un análisis riguroso de cabeceras HTTP.
🧭
More Deep Dives from this Roundup:
CVE-2026-21589: Falla de Salto de Directorio en Atlassian Data Center Bajo Explotación Activa
CVE-2026-107406: Desbordamiento de Memoria en SAML de Citrix NetScaler Permite Ejecución Remota de Código
Cadena de Ataque de Doble Zero-Day en AhsayCBS: CVE-2026-105133 y CVE-2026-105134 Encadenados para RCE
Operación MicroScan y FishHub: Desarticulación por el FBI de Infraestructura de Flax Typhoon y Orden KEV de CISA
Brecha en Notificaciones Push de ASOS: Xuanye Group Secuestra el Canal de Mensajería Móvil
Filtración en Photon Health: Zero-Day de Inyección SQL en Metabase Expone Recetas Médicas de Pacientes
Panorama de Ransomware en el Q3 2026: Aumento del 61% Anual y Transición Estratégica a la Extorsión por Exfiltración
Guía de Blindaje Empresarial: Protección de Pasarelas Perimetrales, Respaldos y Credenciales Push Móviles
← Return to Weekly Overview: Full Roundup