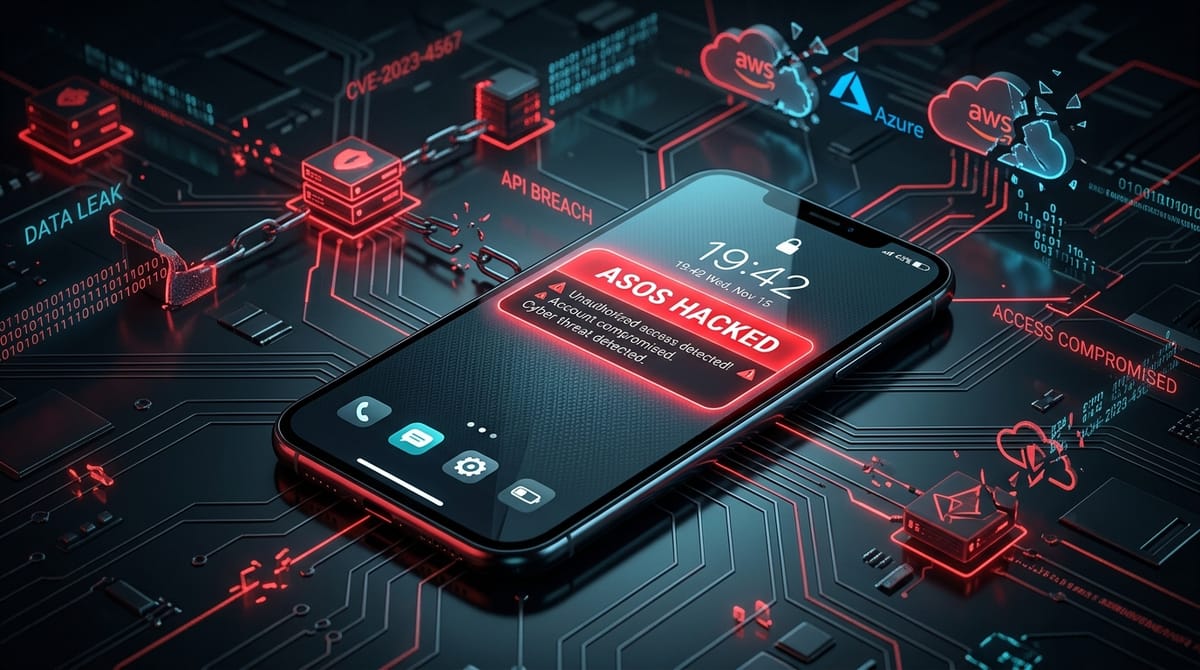
Brecha en Notificaciones Push de ASOS: Xuanye Group Secuestra el Canal de Mensajería Móvil

Incidente de Seguridad en Notificaciones Push de ASOS
📌
Security Roundup Series: Semana del 9 de Octubre de 2026 • 4 min read deep dive
🏛️
Incident Overview: Target / Organization: ASOS.com (Comercio Electrónico de Moda Global) Threat Actor / Attribution: Xuanye Group (Grupo de Extorsión Cibernética) Impact / Records Compromised: Nombres de clientes, correos electrónicos, teléfonos, direcciones de entrega, historial de búsquedas Initial Attack Vector: Compromiso de credenciales de empleado mediante ingeniería social con acceso a plataforma externa de mensajería

El 6 de octubre de 2026, millones de usuarios de la aplicación móvil de ASOS recibieron una alerta push no autorizada titulada "ASOS HACKED", en la que el colectivo "Xuanye Group" exigía el pago de un rescate para no divulgar bases de datos. La investigación forense determinó que los atacantes engañaron a un empleado mediante ingeniería social para tomar el control de consolas SaaS de mensajería para clientes, extrayendo datos de contacto y emitiendo la notificación a nivel global.

Lecciones para la Seguridad de Canales Push

El incidente evidencia los riesgos de delegar envíos masivos de notificaciones en herramientas SaaS sin mecanismos de doble autorización ni llaves de seguridad física FIDO2. Se recomienda desasociar datos sensibles de las plataformas de marketing y exigir aprobación de múltiples administradores antes de emitir difusiones a gran escala.
Read more

Guía de Defensa para CISOs del 9 de Noviembre de 2026 SonicWall KEV OpenSSH sshhole Linux TCP APT Keycloak Sandboxes de IA y Cadena de Frío OT

Guía de Defensa para CISOs del 9 de Noviembre de 2026: Blindaje de SonicOS SAML SSL-VPN, OpenSSH 10.6p2, Kernel Linux/APT, Keycloak/ForgeRock, IA y OT

📌Security Roundup Series: Fin de Semana del 9 de Noviembre de 2026 • 7 min de lectura deep dive🛡️Vulnerability Intelligence: CVE ID: CVE-2026-19868, CVE-2026-123158, CVE-2026-98432, CVE-2026-98276, CVE-2026-109518, CVE-2026-117691 y CVE-2026-123614 (Defensa Multicapa en Firewalls, OpenSSH Alpine, Kernel Linux/APT, SSO, Sandboxes de IA y Cadena de Frío OT) Severity: MANUAL

By James Luther
Reclamo de Extorsión de N0N contra Expedia, Investigación de 10M en el BIR de Filipinas, Iris Ohyama 7.7M, UChicago CS y Antonio Tajani

Extorsión Global, Fisco y Universidades: Reclamo de "N0N" contra Expedia, Investigación de 10M en el BIR de Filipinas, Iris Ohyama, UChicago CS y Canciller Tajani

📌Security Roundup Series: Fin de Semana del 9 de Noviembre de 2026 • 7 min de lectura deep dive🏛️RASTREADOR GLOBAL DE BRECHAS Y EXTORSIÓN (6 AL 9 DE NOVIEMBRE DE 2026) Análisis de cinco incidentes del fin de semana en el sector turístico, administración tributaria nacional, comercio electrónico en la

By James Luther