Guía de Blindaje Empresarial: Protección de Pasarelas Perimetrales, Respaldos y Credenciales Push Móviles

📌
Security Roundup Series: Semana del 9 de Octubre de 2026 • 4 min read deep dive
🛡️
Plano de Defensa de Ingeniería de ColibriSec: Controles técnicos, configuraciones de red y reglas de filtrado para blindar infraestructuras corporativas frente a las amenazas reveladas en la semana del 9 de octubre de 2026.
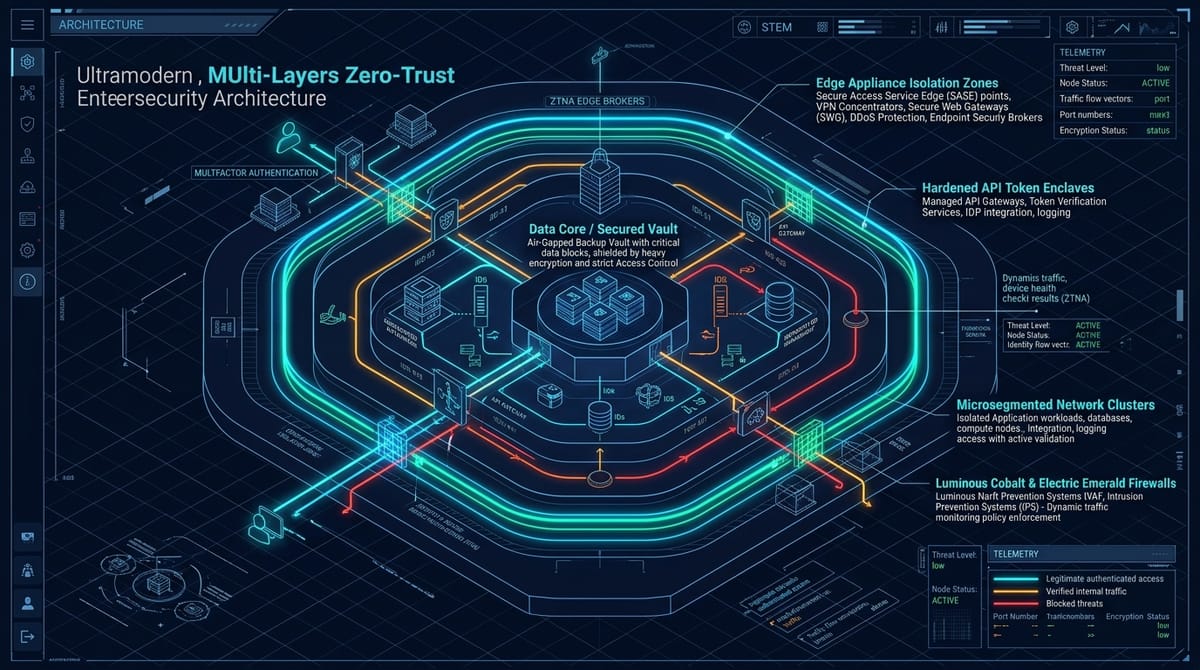
Los incidentes recientes demuestran que las organizaciones continúan fallando en tres áreas clave: pasarelas perimetrales (Atlassian, NetScaler), servidores de copias de seguridad (AhsayCBS) y plataformas externas de mensajería (ASOS). Esta guía detalla medidas de ingeniería inmediatas para cerrar estas brechas.
1. Filtrado de Delimitadores de Ruta en Nginx (CVE-2026-21589)
# Bloqueo de salto de directorio por doble dos puntos
location ~* ^/.*(::|%3a%3a).*$ {
    access_log /var/log/nginx/blocked_traversal.log;
    return 403 "Blocked: Invalid path delimiter sequence detected.";
}
2. Enclave Aislado para Infraestructura de Respaldo
Prohíba el acceso a los puertos de administración de respaldos desde internet. El acceso debe efectuarse exclusivamente desde estaciones de trabajo de acceso privilegiado (PAW) mediante VPN protegida con MFA de clave física.
3. Protección de Canales de Notificaciones Push
Implante flujos de aprobación doble para difusiones que superen los 5,000 destinatarios y elimine la sincronización de datos de identificación personal en texto plano hacia plataformas SaaS de mercadeo.
🧭
More Deep Dives from this Roundup:
CVE-2026-21589: Falla de Salto de Directorio en Atlassian Data Center Bajo Explotación Activa
CVE-2026-107406: Desbordamiento de Memoria en SAML de Citrix NetScaler Permite Ejecución Remota de Código
Cadena de Ataque de Doble Zero-Day en AhsayCBS: CVE-2026-105133 y CVE-2026-105134 Encadenados para RCE
Operación MicroScan y FishHub: Desarticulación por el FBI de Infraestructura de Flax Typhoon y Orden KEV de CISA
Brecha en Notificaciones Push de ASOS: Xuanye Group Secuestra el Canal de Mensajería Móvil
Filtración en Photon Health: Zero-Day de Inyección SQL en Metabase Expone Recetas Médicas de Pacientes
Boletín de Seguridad en Apache HTTP Server: Vulnerabilidades Críticas de RCE y Desincronización en 2.4.68
Panorama de Ransomware en el Q3 2026: Aumento del 61% Anual y Transición Estratégica a la Extorsión por Exfiltración
← Return to Weekly Overview: Full Roundup