es
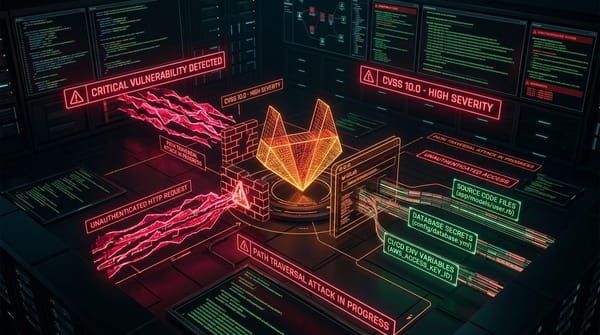
CVE-2026-85706: Lectura Arbitraria de Archivos CVSS 10.0 en GitLab Añadida al Catálogo CISA KEV
Análisis de CVE-2026-85706 en GitLab: salto de directorio CVSS 10.0 sin autenticación, robo de repositorios y directivas urgentes de CISA.

es
Análisis de CVE-2026-85706 en GitLab: salto de directorio CVSS 10.0 sin autenticación, robo de repositorios y directivas urgentes de CISA.
es
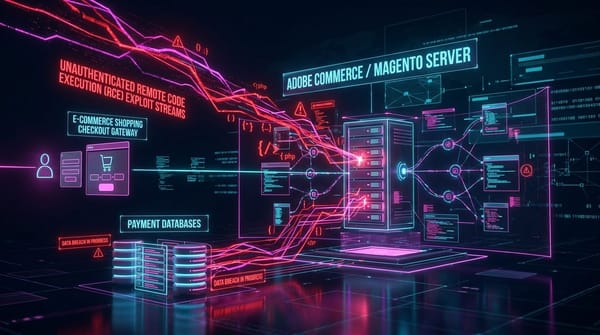
Análisis de CVE-2026-75650 en Adobe Commerce y Magento: inyección de código sin autenticación, prevención de skimming de pagos y remediación.
es
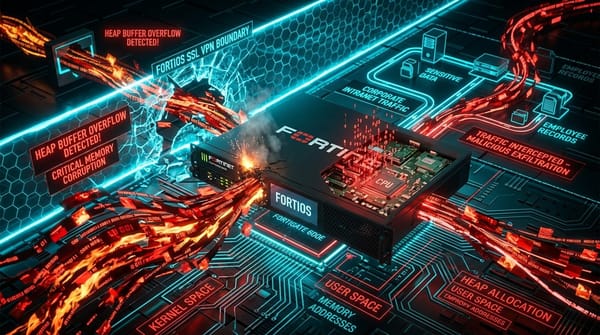
Análisis de CVE-2025-25249 en Fortinet: corrupción de memoria en demonios SSL VPN, persistencia en firewalls y mitigación en CISA KEV.
es
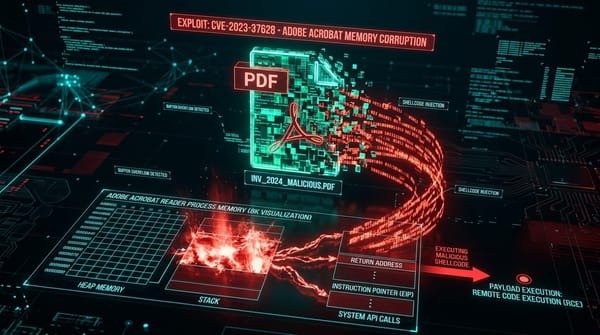
Análisis del boletín APSB26-141 en Adobe Acrobat y Reader: corrupción de memoria en renderizado de documentos PDF y medidas de protección.

es
Guía estratégica para aislar instancias de GitLab, rotar secretos de integración continua y proteger pasarelas de comercio electrónico.
es
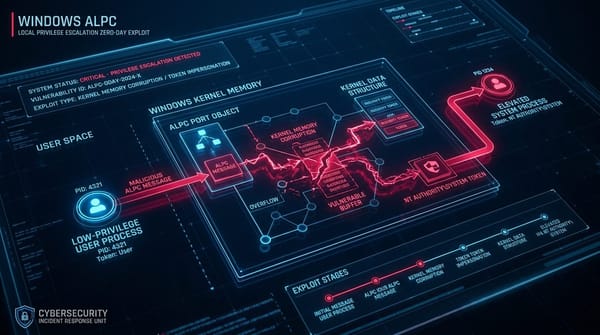
Análisis del día cero CVE-2026-85880 en Windows ALPC: corrupción de memoria en el kernel, secuestro de tokens SYSTEM y directivas de CISA KEV.
es
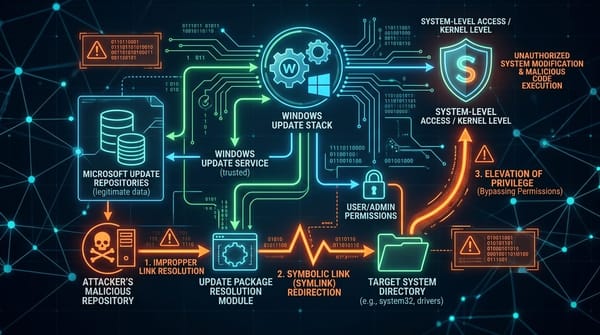
Análisis de CVE-2026-81963 en Windows Update Stack: redirección de enlaces simbólicos, bypass de listas de control de acceso y escalada a SYSTEM.
es
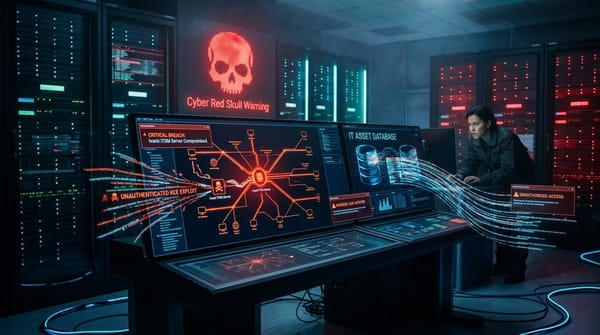
Análisis de CVE-2026-12744 y CVE-2026-12745 en Ivanti Neurons for ITSM: ejecución remota de código sin autenticación y mitigación urgente.
es
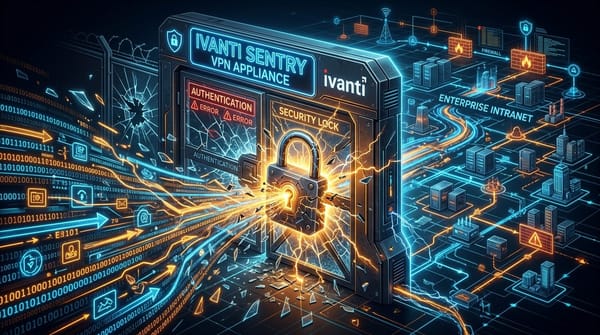
Análisis de CVE-2026-83527 en Ivanti Sentry: bypass de autenticación en proxies inversos, acceso administrativo no autorizado y mitigación.
es
Guía práctica para equipos de seguridad: priorización de los dos días cero en Windows del Patch Tuesday (974 fallas) y mitigación en Ivanti.
es
Análisis detallado de CVE-2026-20212 en switches Cisco Nexus 9000 con Silicon One: ejecución remota en puertos 43210/43211 y mitigación mediante ACLs.
es
Análisis de CVE-2026-9586 en Sangoma Switchvox: inyección SQL en la interfaz de gestión PBX, robo de credenciales SIP y mitigación de CISA.